

Адміністратор Linux міг ввести пароль, побачити успішне виконання команди й водночас передати пароль зловмиснику. У новому розслідуванні Unit 42 описує зміну стартового файла оболонки, яка перехоплювала sudo, а після запису пароля передавала його справжній програмі. Цей непомітний обхід був частиною кампанії проти державних установ і пов’язаної з ними інфраструктури.
Звіт від 15 жовтня описує активність CL-UNK-1211, яку спостерігали із жовтня 2025 року до квітня 2026-го. Зловмисники використовували PHP-бекдори, власний троян віддаленого доступу SysGoRAT і скрипти для пошуку листів від соцмереж у державних поштових скриньках. Дослідники знайшли ознаки створення коду за допомогою ШІ, але вони не доводять, що кампанією керував автономний агент, і не встановлюють державу-замовника.
Запит пароля, після якого команда працювала
Зловмисники змінили .bashrc — файл налаштувань, який Bash використовує під час запуску інтерактивної оболонки. Вони додали псевдонім команди: підміну на рівні оболонки, яка перехоплювала звичне ім’я sudo. Замість негайного звернення до справжньої програми керування привілеями користувач отримував запит пароля від зловмисників.
Підміна приймала пароль, записувала його в журнал, а потім передавала справжній sudo. Запитана дія могла виконатися як завжди. Успішна автентифікація допомагала приховати викрадення. Знайомий запит і робоча команда не показували, хто першим отримав пароль.
Облікові дані потрапляли до Solarwinds.StatusLog.txt — назви, яка мала нагадувати звичайну роботу ПЗ. Unit 42 прямо зазначає, що доказів компрометації інфраструктури SolarWinds немає. Назва слугувала маскуванням, а не вказувала на причетність компанії.

Йдеться про зміну середовища, до якого вже отримали доступ, а не про нову вразливість sudo на кожній Linux-системі. Під час розслідування підозрілого сервера варто перевіряти псевдоніми команд і зміни стартових файлів поряд із цілісністю виконуваних файлів. Самої наявності справжньої програми sudo недостатньо, щоб виключити описане перехоплення.
Бекдор запускався раніше за PHP-код сайта
Втручання не обмежувалося окремими файлами вебшелів. Зловмисники змінили параметри auto_prepend_file у конфігураціях PHP під /etc/php/ та /opt/plesk/php/. Цей параметр дає PHP змогу завантажити визначений файл перед виконанням запитаного скрипту. В описаному випадку таким файлом був шкідливий вебшел /usr/lib/php/plesk_sys_driver.php.
Це пояснює, чому перевірки зовні чистої сторінки недостатньо: сторонній код може працювати ще до її власного скрипту. Параметр має й законні застосування; перевіряти потрібно, чи відповідають його фактичне значення та вказаний файл затвердженій конфігурації сервера. Unit 42 також знайшла перехоплення облікових даних у PHP-сторінці входу та пошуки паролів пошти, SMTP і баз даних у конфігураційних файлах та історії команд.
Окремий шлях доступу забезпечував SysGoRAT — троян мовою Go з підтримкою Windows і Linux. Він умів виконувати команди, відкривати інтерактивну оболонку, працювати з файлами та пересилати мережеві з’єднання через заражений вузол. Оператори перейменовували програму, щоб вона здавалася звичайним компонентом. Правдоподібна назва файла не підтверджувала його безпечність.
Державна пошта стала картою акаунтів соцмереж
Пошук у скриньках мав конкретнішу мету, ніж збирання довільних документів. Зловмисники переглядали поштові каталоги, а потім запускали PHP-скрипт search_social.php, який шукав повідомлення, пов’язані із соцмережами. Результат показував шлях до листа, відправника, одержувача й тему.
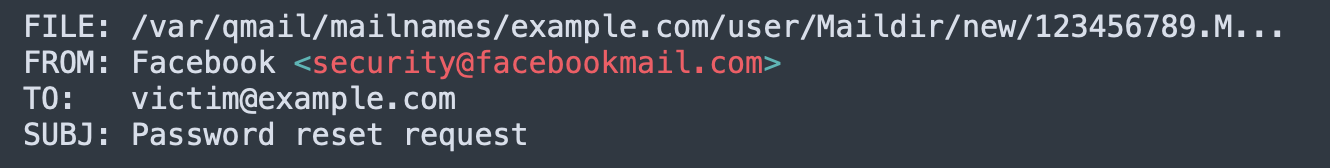
Тут проходить ще одна межа довіри: доступ до поштового сервера може показати, які зовнішні акаунти використовують ці адреси й куди надходять листи для відновлення доступу. Розслідування описує спробу використати цей зв’язок; воно не доводить захоплення кожного знайденого акаунта.
Працювали не всі інструменти. Один зі скриптів для архівування пошти, zip_mails.sh, містив синтаксичні помилки й не виконався б у наведеному вигляді. Це обмежує висновки щодо конкретного файла, але не скасовує інших спостережень: викрадення паролів, бекдорів і спроб доступу до даних.
Ознаки ШІ не зробили зловмисників невидимими
У розгорнутих скриптах дослідники побачили розмовні коментарі та покрокові пояснення, сумісні з кодом, скопійованим із відповіді мовної моделі або використаним ШІ-агентом. Ці сліди свідчать про допомогу ШІ, але не дають надійно відрізнити оператора, який вставив згенерований код, від автономної системи, що керує вторгненням.
Зловмисники також намагалися стирати журнали, змінювати часові мітки файлів і залишати згадки про тестування на проникнення. За даними Unit 42, спроби завершити процеси Cortex XDR виявили та зупинили. Відсутній локальний журнал або давня часова мітка не дають вагомого заспокоєння, коли приховування слідів було частиною операції.
Практична перевірка має йти за цими шляхами доступу: зберегти доступні докази, дослідити стартові файли оболонки й фактичну конфігурацію PHP, оцінити розкриті облікові дані та пов’язані з поштою акаунти. Відновлюйте доступ із довіреного середовища: зміна пароля через підмінений запит може розкрити й новий пароль. Це завдання розслідування сервера, а не привід установлювати Windows-засіб очищення на Linux. Раніше дослідження BPFDoor та AVERAT на поштових шлюзах показало іншу кампанію зі спорідненою проблемою видимості доступу.
Джерела
- Роей Порат і Том Фактерман. Шпигунська кампанія з використанням ШІ проти державної Linux-інфраструктури. Unit 42, Palo Alto Networks, 15 жовтня 2026 року.
- PHP Documentation Group. Основні директиви php.ini: auto_prepend_file. Довідник PHP. Дата звернення: 16 жовтня 2026 року.
