

Пристрої Al Jazeera заразили шпигунською програмою Candiru після завантаження таргетованої реклами — натискати на неї не було потрібно. У розслідуванні від 15 жовтня Citizen Lab назвала цей спосіб доставки AdFection: куплений рекламний показ перетворювався на шлях від звичайного сайту чи застосунку до оператора шпигунського ПЗ.
Задокументовані атаки відбувалися у 2024–2025 роках. Нове відкриття — технічний зв’язок між рекламною компанією Discover-Tech і цими зараженнями. Дослідники встановили, що мішенями були щонайменше 45 пристроїв Al Jazeera; це не означає 45 підтверджених заражень. Для інших користувачів висновок практичний: відмова від підозрілих посилань не усуває ризику від коду, який надходить разом із рекламою.
Реклама не мусила виглядати небезпечною
Discover-Tech брала участь в аукціонах, які визначають, чиє оголошення з’явиться на сайті або в застосунку. Перемога давала змогу доставити не лише картинку. Оголошення також запитувало JavaScript із сервера Discover-Tech і передавало відомості, за якими можна було визначити глядача.
Показова деталь: більшості відвідувачів сервер узагалі не повертав JavaScript. Натомість обрана ціль могла отримати додатковий код. Тому під час перевірки реклама могла поводитися цілком буденно, а на пристрої потрібної людини — інакше. За описом Citizen Lab, сервер ухвалював це рішення на основі IP-адрес та рекламних ідентифікаторів.
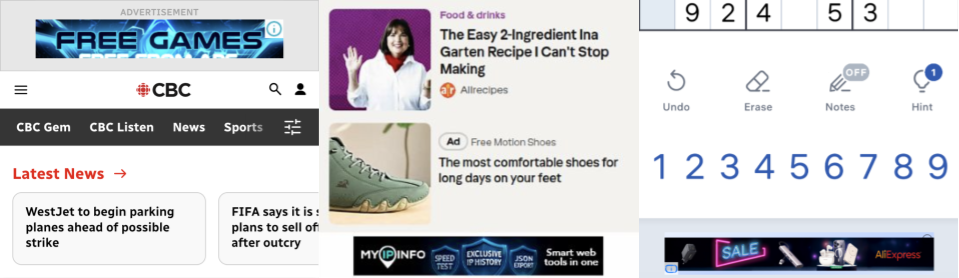
У прикладах дослідників оголошення з’являлися на знайомих новинних сайтах і в грі Sudoku для Android. Ці приклади показують доставку реклами, а не доводять зараження відвідувачів чи самих сайтів. Легітимний видавець може показувати сторонню рекламу, не керуючи інфраструктурою атаки.
Мережеві журнали Al Jazeera відновили ланцюжок
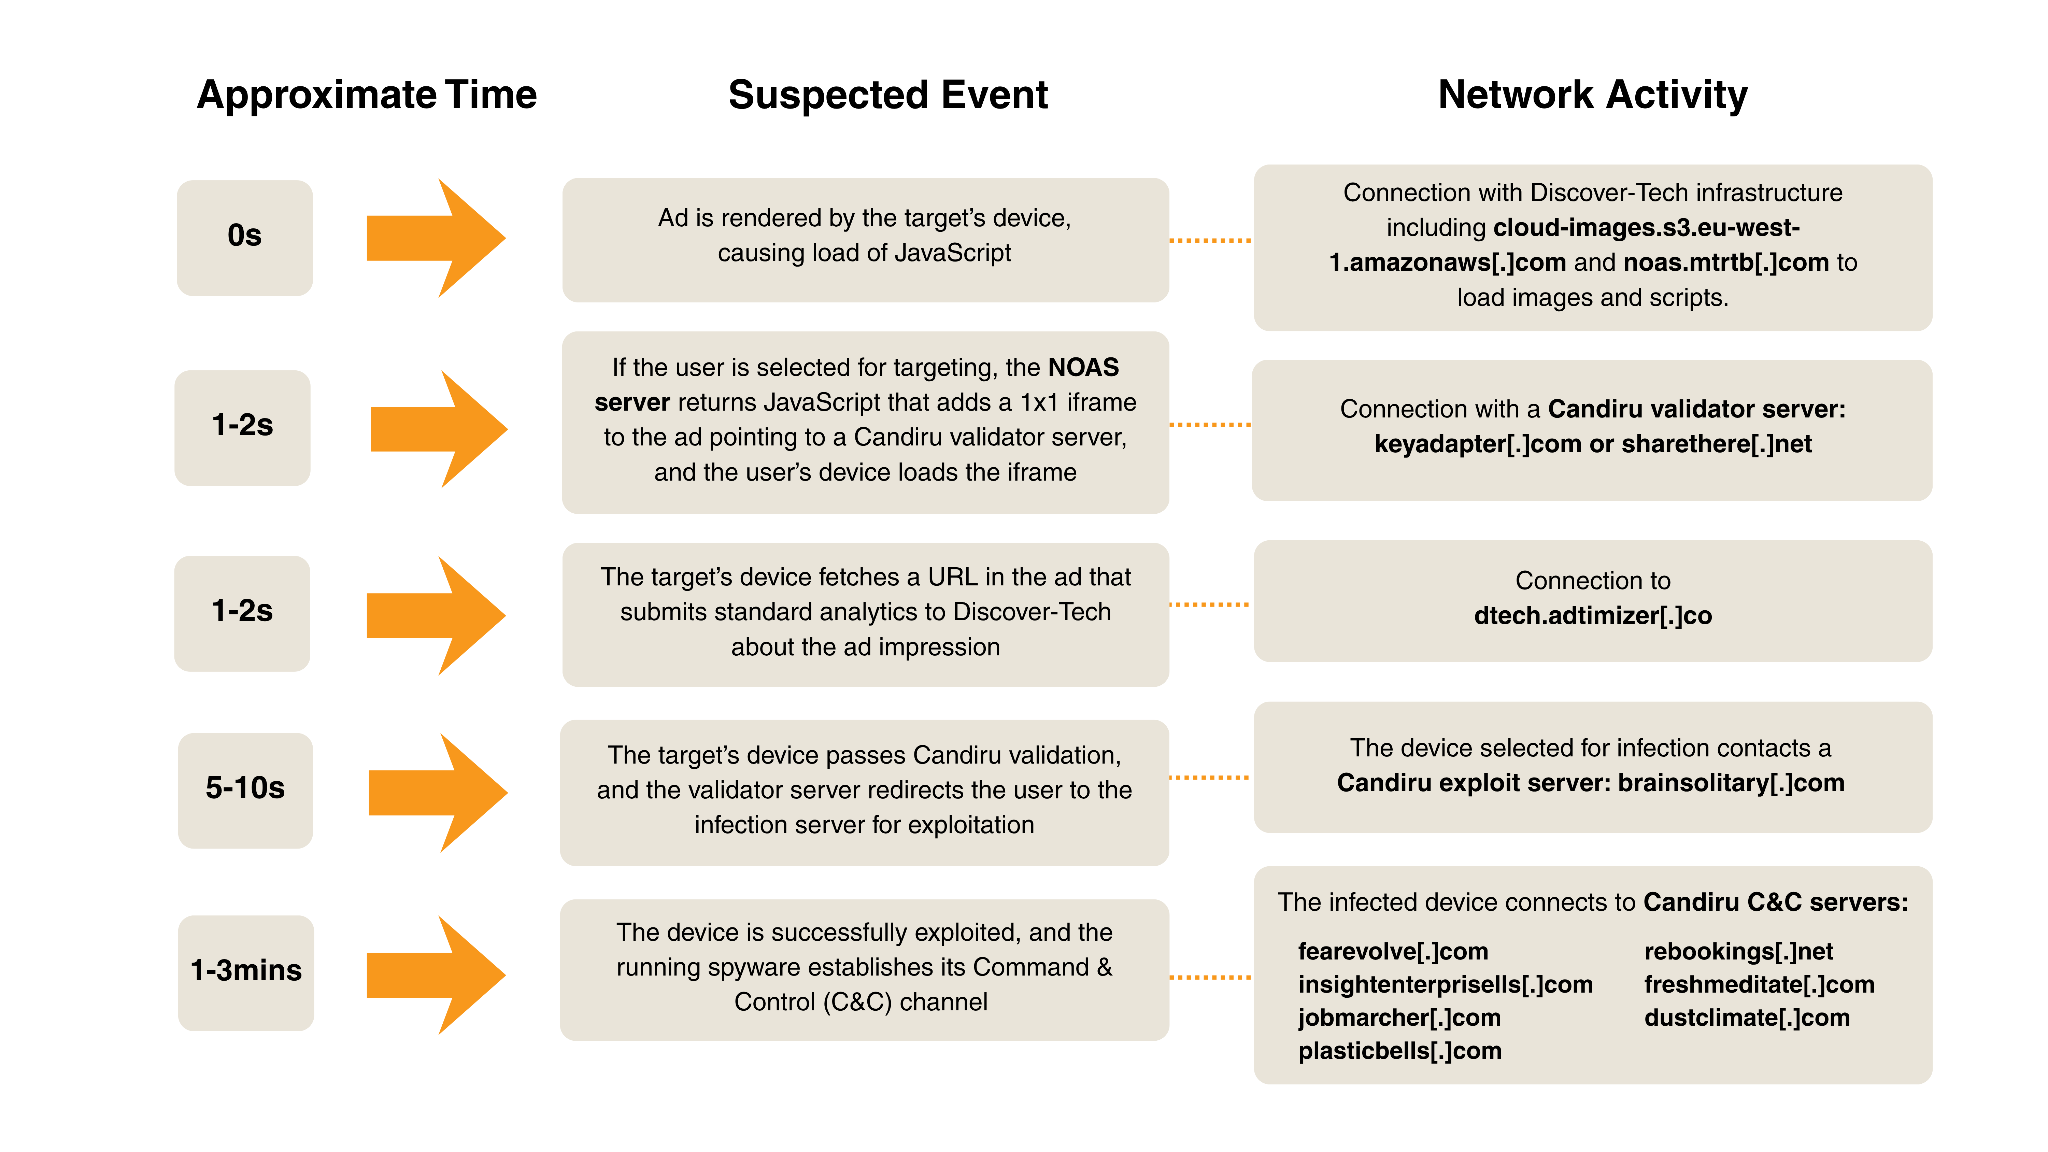
Al Jazeera передала Citizen Lab мережеві записи за період атак. На заражених пристроях дослідники простежили послідовність: звернення до інфраструктури Discover-Tech, потім до сервера перевірки Candiru, а зрештою — до командних серверів шпигунської програми. Проміжний сервер перевіряв пристрій, перш ніж ланцюжок продовжувався до експлуатації вразливості.
На часовій схемі звіту показ реклами відповідає нульовій секунді, звернення до сервера перевірки — приблизно одній-двом секундам, а контакт із сервером експлойту — п’яти-десяти секундам. Запущена шпигунська програма встановлювала командний канал приблизно за одну-три хвилини. Це орієнтовні інтервали задокументованого ланцюжка, а не універсальний таймер для будь-якої шкідливої реклами.
З одного зі скомпрометованих комп’ютерів Al Jazeera також вилучила DLL-файл Windows. У ньому були дві адреси командних серверів, що відповідали мережевому відбитку з розслідування. Citizen Lab зіставила спосіб закріплення та приховування рядків із попередніми дослідженнями Candiru й оцінила зв’язок із високою впевненістю. Поєднання журналів і вилученої програми значно переконливіше за сам факт рекламного показу.
Звіт не містить універсального переліку вразливих версій або одного патча для всіх шляхів AdFection. Вимірювання показів у мобільних застосунках також не доводять, що знайдений Windows-компонент заражав усі платформи.
Чотири мільярди записів — не чотири мільярди жертв
Окрема частина розслідування охопила майже чотири мільярди записів рекламних торгів, відкритих на сервері Discover-Tech. За березень–червень 2026 року дослідники виявили покази її оголошень у понад 70 тисячах мобільних застосунків і на понад 120 тисячах сайтів. Ці числа описують охоплення рекламної системи, а не кількість заражених людей.
Citizen Lab також зафіксувала масові звернення до інфраструктури Candiru, які вважає ймовірною розвідкою та відстеженням. Збір профілю пристрою, вибір його для атаки й успішний запуск шпигунського ПЗ — різні результати. Якщо їх змішати, докази широкого каналу доставки перетворяться на непідтверджену заяву про масове зараження.
Цей кейс розширює знайому проблему рекламної приватності. Ідентифікатори з аукціонів допомагають відстежувати людину в різних середовищах; тут та сама система таргетування могла визначати, кому доставити експлойт. Окрема справа Xandr і Grindr показує чутливість даних в аукціонах, тоді як AdFection стосується доставки шпигунських програм.
Відключення одного покупця не усуває весь ризик
За даними Citizen Lab, на початку жовтня Google та IAB Europe прибрали Discover-Tech зі своїх реєстрів постачальників. Google закрила їй доступ до власних рекламних бірж; Beeswax прибрала компанію зі своєї платформи купівлі реклами; Liftoff призупинила доступ на час перевірки; Eskimi заблокувала акаунти й домени. Це конкретні заходи після розслідування, а не підтвердження припинення всіх атак через рекламу.
Дослідники радять блокувати рекламу й відстеження на пристроях та, де можливо, на мережевому шлюзі, а також обмежувати мобільні рекламні ідентифікатори. Браузерне розширення може зменшити ризик у браузері, проте не варто вважати, що воно охоплює рекламу в кожному застосунку. Людям із підвищеним ризиком через професійну діяльність потрібна допомога фахівців: відсутність кліків чи підозрілих записів в історії браузера не дає достатніх підстав для заспокоєння.
AdFection зміщує увагу з питання «Чи натискав я на рекламу?» на «Якому коду дозволили потрапити на пристрій і що відбулося далі?». Саме друге питання допомогло пов’язати буденне оголошення з вилученою шпигунською програмою у справі Al Jazeera.
Джерела
- Марчак, Б. та ін. Викриття AdFection: як Discover-Tech перетворила таргетовану рекламу на канал доставки шпигунського ПЗ без кліку. Citizen Lab, Університет Торонто, звіт №195, 15 жовтня 2026 року.
