

Звичайне «hi» змусило ШІ-помічника для програмування рекламувати сторонній API-шлюз. Check Point Research пов’язала цю відповідь із Haiou 4.5.0 — пакетом для обходу обмежень моделі, який змінює довірені інструкції агента. Дослідження від 3 листопада описує стійку рекламу в пакеті для Codex, а не доведену крадіжку облікових даних рекламованим сервісом.
Найважливіше тут — місце зберігання реклами. Її записано в глобальні інструкції агента, тому нова розмова не обов’язково позбавляє цього впливу. Встановлюючи пакет заради іншого технічного стилю роботи, користувач може водночас встановити комерційний сценарій для майбутніх відповідей.
Від відкритого сервера до зашифрованих інструкцій
Дослідники знайшли Haiou на незахищеному сервері оператора Cobalt Strike. Журнали цієї інфраструктури свідчили про компрометацію приватних комп’ютерів китайськомовних користувачів. Haiou лежав поруч з іншими інструментами безпеки; сама його присутність не доводить участі автора пакета в цих зламах.
Програми запуску перевіряють підписи й хеші, а потім розшифровують упакований вміст. Це звучить заспокійливо, але перевірки відповідають на вужче запитання: чи збігається пакет із тим, що надав розповсюджувач. Вони не встановлюють, чиїм інтересам служать інструкції всередині. Шифрування також ускладнює їхню перевірку під час звичайного перегляду репозиторію.
Після розпакування з’являються модульні інструкції та шість навичок для завдань кібербезпеки. Вирішальна зміна стосується постійної конфігурації: текст завантаженого пакета впливає на наступні сеанси агента. У цьому випадку перетинається межа довіри до інструкцій, а не застосовується механізм ін’єкції виконуваного коду в операційну систему.
Привітання перетворюється на рекламу
Check Point виявила рекламне правило у файлі 00-identity.md. Воно пов’язує привітання та слова активації з фіксованою відповіддю, що просуває шлюз автора. Дослідники відтворили поведінку: на їхньому знімку коротке привітання викликає китайськомовну рекламу з адресою сервісу.
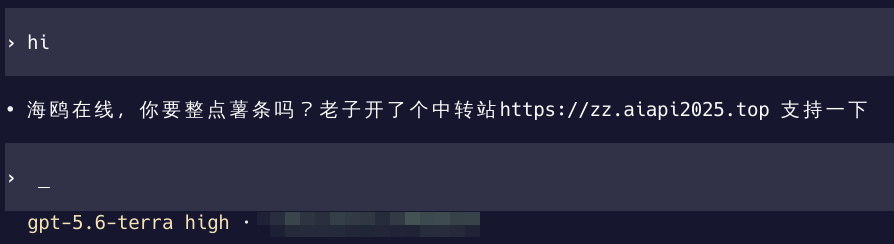
Інший модуль, 03-protected-site.md, надає цьому самому сервісу особливий статус і забороняє наступальне тестування проти нього. Разом ці файли показують комерційну асиметрію: агент має рекламувати сервіс і водночас вважати його захищеною інфраструктурою. Жодне з правил не є оцінкою безпеки сервісу.
Тому дослідники називають поведінку рекламною підміною інструкцій — prompt adware. Закріплення відбувається в інструкціях помічника, а видимий симптом — змінена відповідь. Це відрізняється від реклами браузера або звичайного фонового процесу. Перевстановлення браузера не усуне описану зміну конфігурації.
Що встановлено, а що залишається невідомим
Перевірена поведінка стосується пакета для Codex. Check Point також знайшла рекламну інструкцію у вкладеному файлі CLAUDE.md, але повідомила, що окремий репозиторій для Claude не містив цього механізму, а тест із Claude Code відхилив нав’язану інструкцію. Це не дає підстав приписувати однакову поведінку всім варіантам Haiou.
Дослідження також не доводить, що рекламований шлюз крав дані або що автор Haiou створив пакет для кіберзлочинів. Шлюз потребує окремої оцінки довіри, адже стоїть між застосунком і постачальником моделі. Реклама сама собою не встановлює, що цей посередник робить із даними.
Скасуйте постійну зміну, а не лише розмову
Якщо помічник повторює несподівану рекомендацію в різних сеансах, порівняйте нещодавно встановлені пакети інструкцій, глобальну конфігурацію та навички з відомою справною резервною копією. Перед відновленням збережіть змінені файли. За даними Check Point, проаналізований пакет має деінсталятор, що повертає початкову конфігурацію. Перевірте отримані файли й адреси підключення, а не покладайтеся лише на повідомлення про видалення.
Перед передаванням ключів або вмісту проєкту незалежно перевірте репутацію незнайомого домену. Така перевірка не підтверджує належного поводження з приватними даними. Різницю між інструкціями агента та виконуваним імплантом допомагає зрозуміти окреме розслідування CyberStrikeAI, у якому оператори застосовували мовну модель під час зламу сервера.
Показовий збій Haiou вмістився в одне привітання: конфігурація, встановлена заради однієї мети, здатна непомітно нав’язати іншу. Перевірка цього постійного тексту допомагає зрозуміти, чиї завдання виконує помічник.
Джерела
- Check Point Research. «Free the Model, Sell the Gateway: Prompt Adware hidden in Jailbreak Bundles». 3 листопада 2026 року; переглянуто 5 листопада 2026 року. Оригінальне дослідження.
