

Оператор доручив ШІ-агентам викрасти сертифікати підпису застосунків, а протягом наступних двох тижнів переважно запитував про перебіг роботи. Агенти зламували сірі сервіси підписання й зібрали понад 300 сертифікатів разом із паролями. Лише три пройшли їхню перевірку придатності. Цей результат із дослідження Check Point Research, оприлюдненого 5 листопада, показує використання ARTEX у кіберзлочинах точніше, ніж упевнені звіти самих агентів.
Дослідники отримали нові свідчення з відкритих баз операторів: побачили завдання та розмови агентів, а не лише сліди на боці потерпілих. У матеріалах є реальні випадки несанкціонованого доступу й крадіжки, але також важлива невдача: окрема кампанія знаходила шляхи до криптосервісів, проте не принесла оператору зафіксованих надходжень криптовалюти.
Товаром став сертифікат підпису
ARTEX поєднує мовні моделі з інструментами перевірки безпеки й дозволяє кільком програмним агентам працювати над поставленою метою. Платформу можна законно використовувати для тестування на проникнення. Однак у розглянутих випадках оператори спрямовували її проти чужих систем заради прибутку.
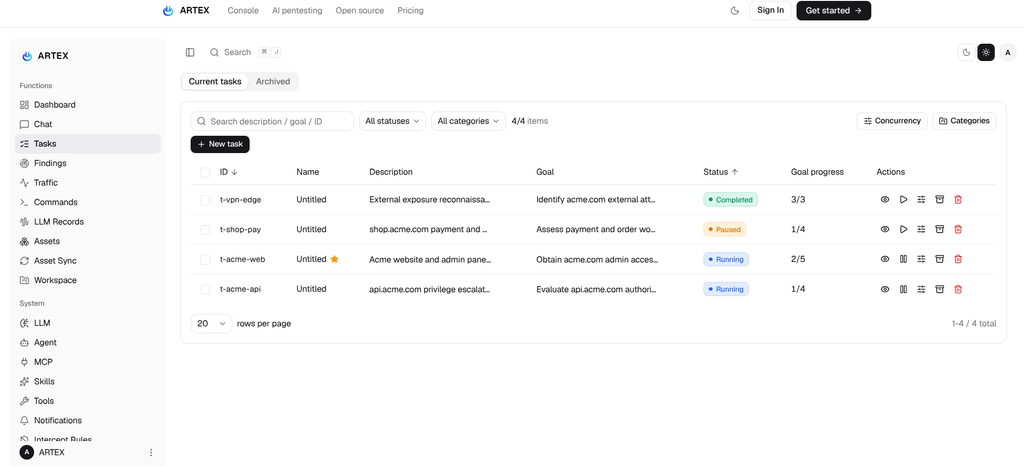
Операція із сертифікатами тривала з 14 до 29 жовтня: дві консолі працювали проти десяти сервісів підписання. Такі сервіси продають доступ до сертифікатів і профілів, які дозволяють підписувати й розповсюджувати iOS-застосунки поза App Store. Оператор хотів отримати самі матеріали для підпису, щоб перепродати їх.
Агенти знаходили звичні помилки: відкриті адміністративні облікові дані, API без автентифікації та можливість виконання коду на сервері. Після проникнення вони шукали сховища сертифікатів і забирали файли з відповідними паролями. Йдеться про злам сервісів підписання; дослідження не встановлює проникнення у власну інфраструктуру Apple.
Отримати файл було недостатньо. Агенти перевіряли пароль, відповідність приватного ключа сертифікату, строк дії, відкликання та наявність потрібного корпоративного профілю розповсюдження. Із понад 300 зібраних сертифікатів три пройшли перевірку. Сам факт збору чи перевірки не доводить, що їх потім продали або використали для зараження пристроїв.
Людина переважно запитувала про прогрес
Перелік повідомлень оператора в дослідженні разюче одноманітний: запити про стан роботи, питання про найближчу до завершення ціль і поодинокі зміни пріоритетів. Значну частину проміжної роботи після отримання мети виконували агенти. Людина обирала, що викрасти; програма проводила довгий ланцюг пошуку й перевірок.
Це не були нешкідливі навчальні вправи. Водночас вони не доводять, що кожна консоль ARTEX належить злочинцю або що кожна знахідка агента правильна. Check Point дослідила десять екземплярів із відкритими повними базами. Їхні розмови — докладні свідчення окремих випадків, а не репрезентативний показник успішності всіх користувачів платформи.
Успішна відповідь API — ще не викрадені гроші
Інший оператор намагався отримати криптовалюту з платіжних сервісів. За 292 поставленими цілями агенти створили 230 знахідок і понад 400 тисяч повідомлень. Частина знахідок стверджувала, що виведення криптовалюти вдалося. Дослідники перевірили гаманець одержувача: транзакцій не було, баланс дорівнював нулю. Агенти прийняли успішні відповіді API за доказ фінансового результату, якого не сталося.
Проте реальний ризик для розповсюдження програм існував. В одному випадку API без автентифікації розкрив облікові дані хмарного сховища, які дозволяли змінювати файли розповсюдження iOS-застосунків. Агент змінив маніфест завантаження, але власник сховища згодом відновив його. У звіті є успішний запис і потенційний шлях підміни завантаження, але немає надходжень криптовалюти. Доступ, доставка й заробіток — різні результати.
Яку межу довіри варто перевірити
Для видавців застосунків і власників сервісів конкретне питання — хто може читати ключі підпису та змінювати файли, що спрямовують користувачів до завантаження. Не зберігайте матеріали підпису у відкритих вебкаталогах, обмежте права запису в сховище та перевірте автентифікацію адміністративних API. Якщо ключі або сховище розповсюдження були відкриті, дослідіть доступ, замініть зачеплені облікові дані й опрацюйте відкликання сертифікатів через платформу, яка їх видала.
Для користувачів знайома назва застосунку та наявність підпису не доводять надійність сірого сервісу підписання. Завантажуйте програми офіційним шляхом видавця. Сканер на Windows-комп’ютері не виправляє скомпрометований сертифікат iOS.
Розслідування CyberStrikeAI про злам освітньої мережі показує інший випадок переходу агентів між системами. Тут висновок конкретніший: автоматизація перетворює погано захищені матеріали підпису на ціль крадіжки, а її власні звіти про успіх однаково потребують незалежної перевірки.
Джерела
- Check Point Research. Hacking on Autopilot: Inside ARTEX Cybercrime Campaigns. 5 листопада 2026 року; переглянуто 5 листопада 2026 року. Свідчення з консолей операторів і результати кампаній.
