

19 листопада Європейська комісія підтвердила, що під час серії кібератак, яку виявили в жовтні, застосували загальнодоступний інструмент штучного інтелекту. Як запобіжний захід Єврокомісія тимчасово вимкнула кілька застосунків. До дня брифінгу більшість із них відновили, а розслідування тривало.
Від виявлення до підтвердження минуло чотири дні
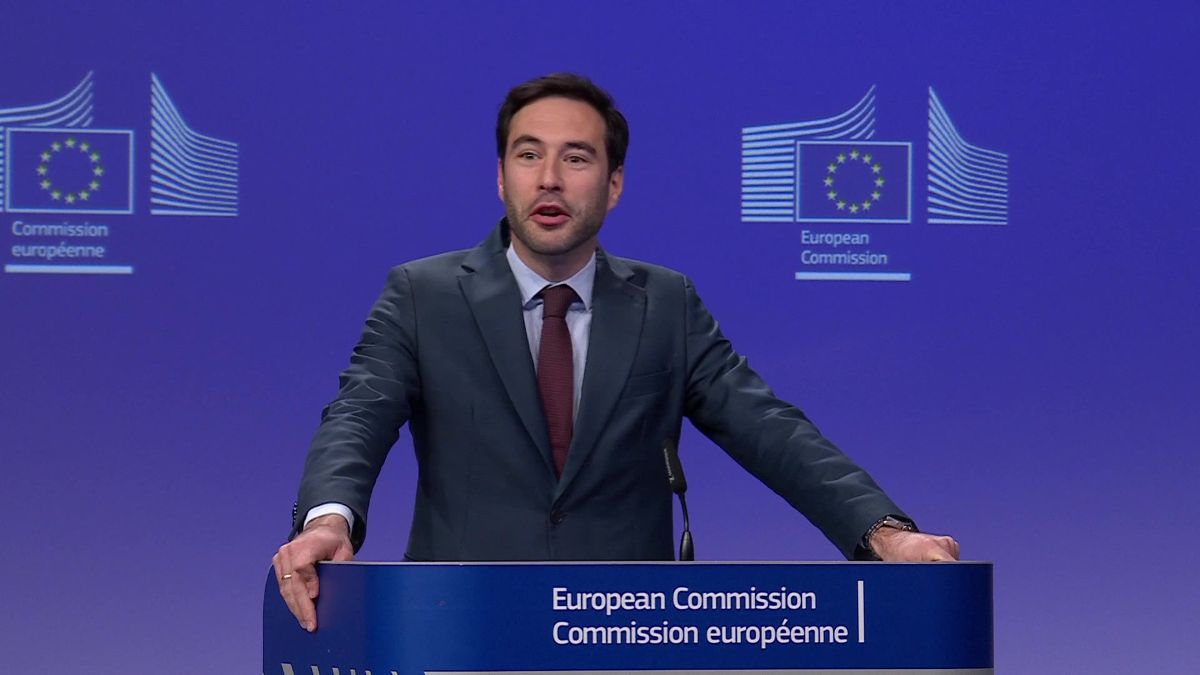
За словами речника Єврокомісії Тома Реньє, інцидент виявили 22 жовтня, а підтвердили 26 жовтня після попередньої перевірки. Єврокомісія вимкнула застосунки, сповістила відповідні підрозділи та поінформувала Європейського інспектора із захисту даних. Вона також підтримувала зв’язок із CERT-EU, службою кібербезпеки установ ЄС.
Реньє повідомив, що значну частину загрози вже вдалося стримати. На брифінгу він не перелічив вимкнених застосунків і не назвав дати повного відновлення. У повідомленнях про збої варто враховувати цю деталь. Служба може тимчасово вимкнути застосунок, щоб стримати атаку, поки фахівці з’ясовують, які системи постраждали.
Що Єврокомісія підтвердила про роль ШІ
Речник підтвердив застосування загальнодоступного інструмента ШІ та пояснив, що такі засоби можуть допомагати нападникам знаходити слабкі місця в системах. Назву інструмента, спосіб проникнення та причетних до атаки не розкрили. Також невідомо, яку частину дій виконав цей інструмент.
На початку листопада CERT-EU повідомила про кампанії із застосуванням ШІ проти організацій, які вона захищає, та оцінила, що в описаних випадках, імовірно, використовували ARTEX, платформу для тестування безпеки. Ця оцінка стосується випадків із повідомлення CERT-EU. На брифінгу 19 листопада Єврокомісія не назвала ARTEX інструментом жовтневої атаки.
Що відомо про дані працівників
Станом на день брифінгу Єврокомісія не виявила доказів витоку даних, який зачепив би її персонал загалом. Розслідування тривало, тому речник не уточнив, до яких даних могли дістатися нападники. За його словами, про вимоги викупу йому не відомо.
Працівникам і підрядникам варто уточнювати стан застосунків через звичну внутрішню службу підтримки або портал. Якщо в повідомленні про інцидент вас просять увійти в обліковий запис, змінити пароль чи завантажити файл, спочатку перевірте запит через цей канал. Збій дає шахраям правдоподібний привід звернутися до працівників, як показує окрема справа про дзвінки від фальшивої ІТ-підтримки.
Джерела
- Аудіовізуальна служба Європейської комісії. Брифінг про серію кібератак проти Єврокомісії. 19 листопада 2026 року.
- CERT-EU. Як зловмисники використовують платформу ARTEX. 5 листопада 2026 року.
