

17 листопада в каталозі PyPI з’явилися два шкідливі випуски Python-пакета Microsoft agent-framework. Версії 1.26.1 і 1.26.2 містили код для викрадення облікових даних, який міг спрацювати під час запуску Python у середовищі з одним із цих випусків. PyPI помістив обидві версії в карантин. Командам, які використовували їх для збирання або розгортання, варто перевірити, до яких ключів і токенів мало доступ це середовище.
Пакет міг працювати, поки з середовища витікали ключі
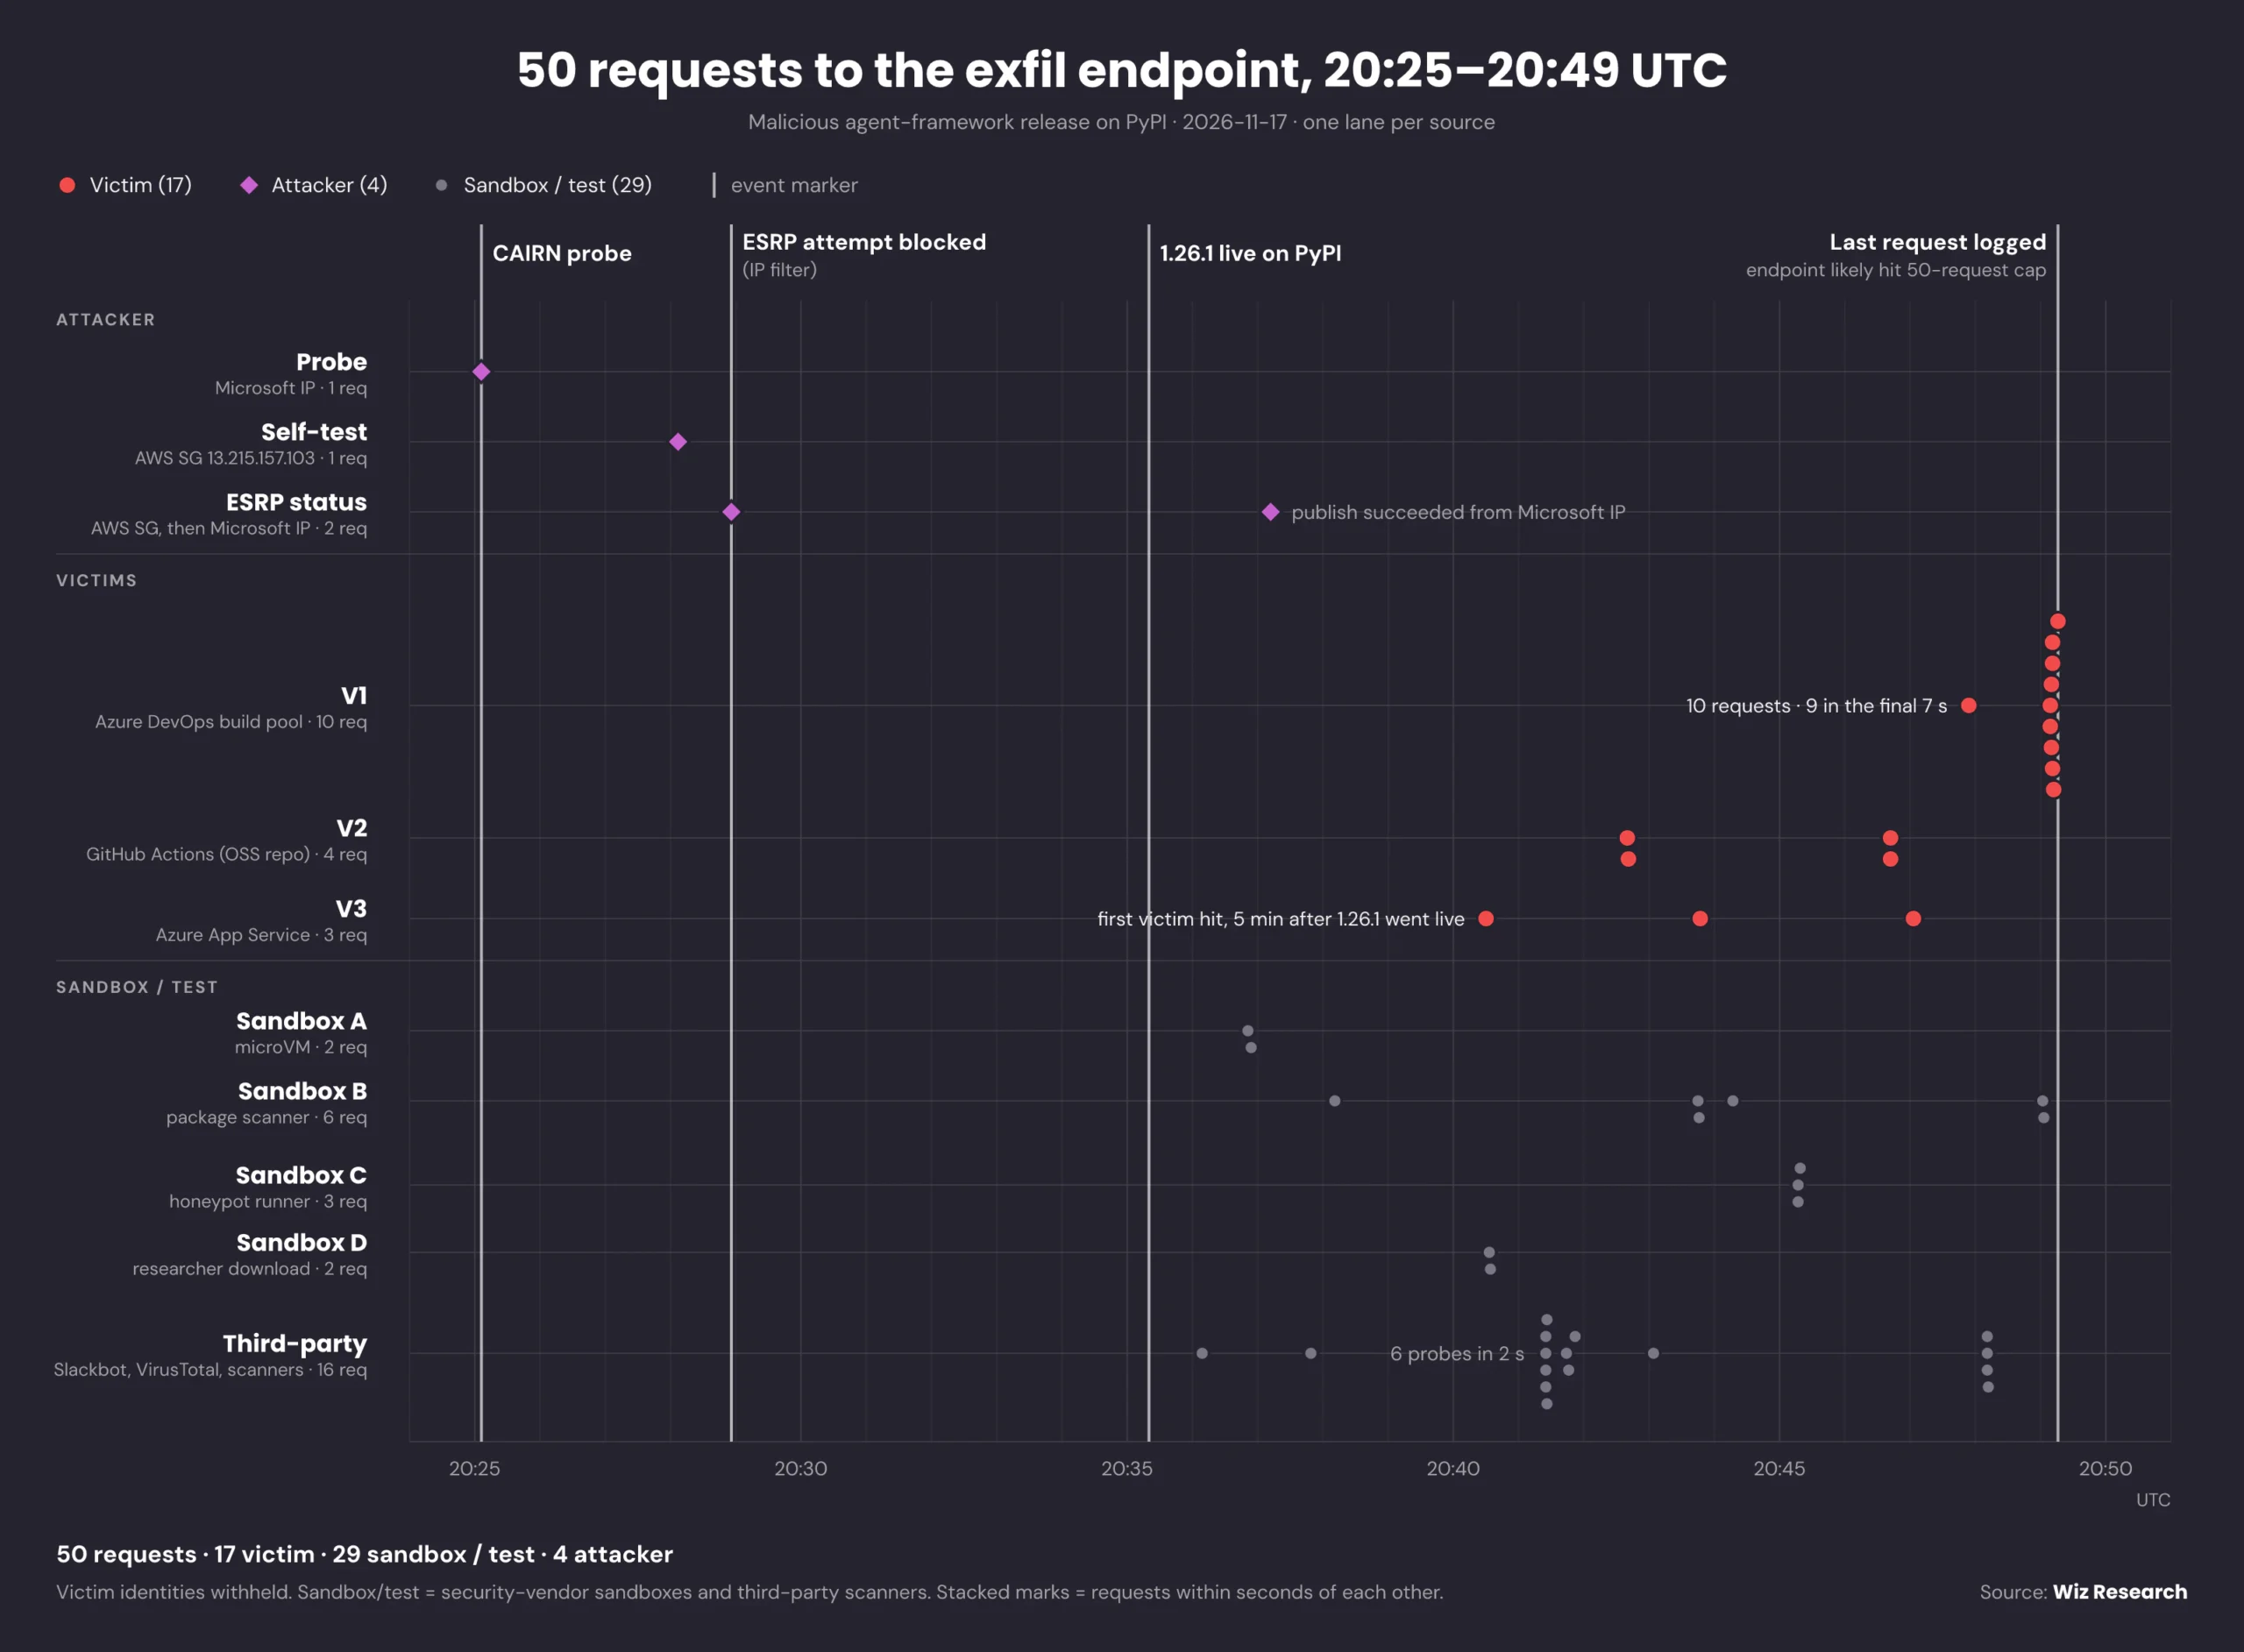
Перший випуск з’явився о 20:35 UTC. За даними Elastic, система моніторингу виявила його за шість хвилин. Другу версію опублікували близько 21:08 UTC. За даними Wiz, приблизно о 21:30 UTC обидва випуски вже були недоступні. В історії випусків PyPI обидва позначені як карантинні. Попередня легітимна версія 1.26.0 вийшла 12 листопада.
Змінені пакети й далі використовували справжнє ядро фреймворку, тож застосунок міг зовні працювати як завжди. Доданий код міг спрацювати вже під час запуску Python, навіть якщо застосунок жодного разу не імпортував Agent Framework. Тому вирішальне значення мало саме середовище. Звичайний тест на комп’ютері розробника або завдання в системі збирання могло відкрити доступ до ключів і токенів, які були доступні Python. Дослідники виявили код, націлений на облікові дані хмарних сервісів і токени CI.
Що показав аналіз 50 запитів
У доповненні від 18 листопада Wiz описала 50 запитів, збережених сервісом, який приймав дані. Чотири надійшли із систем імовірного нападника або під час його власних перевірок. Ще 29, за оцінкою дослідників, пов’язані з ізольованими середовищами, моніторингом і тестами. Решта 17 запитів відповідали трьом окремим випадкам передавання даних постраждалих. Це результат аналізу доступних записів. Загальна кількість уражених інсталяцій і подальше використання облікових даних невідомі.
Дослідники Wiz також знайшли ознаки компрометації облікових даних сервісу Microsoft для публікації пакетів. Як їх отримали, поки що невідомо. Для власної перевірки важливий слід конкретного пакета й версії у ваших збірках, зокрема там, де встановлення завершилося без помилок.
Як встановити, яка версія потрапила до збірки
Почніть із файлів фіксації залежностей, журналів установлення в CI, інвентаризації ПЗ і метаданих зібраних контейнерів чи артефактів. Перевірте також робочі середовища розробників. У файлі залежностей видно заплановану версію, а журнали та метадані допоможуть визначити, що фактично встановилося. Якщо є підозра щодо середовища, перевіряйте записи ззовні й не запускайте в ньому Python лише для перевірки версії. Копія пакета в кеші або готовому образі може залишатися доступною після карантину в реєстрі.
Якщо знайдете один із двох випусків, ізолюйте середовище й зберіть його заново з перевірених джерел і чистої версії. З довіреного середовища відкличте й замініть облікові дані, доступні ураженому процесу, зокрема хмарні ключі, токени реєстрів або секрети CI. Перегляньте журнали хмарних сервісів і CI за час виконання та після нього. Перезбирання прибирає шкідливий пакет, а заміна ключів і перевірка журналів допомагають розібратися з наслідками можливого витоку.
Про інший випадок зловживання довірою до реєстрів пакетів читайте в матеріалі про кампанію TrapDoor проти npm, PyPI та Crates.io.
Джерела
- Python Package Index. Історія випусків agent-framework. Переглянуто 19 листопада 2026 року.
- Wiz Research. Компрометація пакета Microsoft agent-framework. 17 листопада, оновлено 18 листопада 2026 року.
- Elastic Security Labs. Виявлення шкідливого випуску agent-framework за шість хвилин. 18 листопада 2026 року.
