

AuditTeam обіцяє жертвам звіт про вразливості після зламу їхніх мереж. Але рахунок за нібито консалтинг надходить тоді, коли файли вже зашифровані. У дослідженні від 18 листопада Kaspersky розібрала інструментарій OpsAgent, використаний проти десятків організацій, і показала, що стоїть за вимогою викупу під виглядом аудиту безпеки.
Звіт охоплює кампанію від січня щонайменше до жовтня 2026 року, зі спостережуваними жертвами у семи країнах і територіях. Новиною є технічне дослідження цієї кампанії, а не твердження, що всі злами сталися сьогодні. Компанії, яка отримала записку, потрібно стримувати інцидент і зберігати докази, а не сприймати відправника як легітимного аудитора.
Звіт про вразливості як привід для викупу
Дослідники почали розслідування 10 березня після виявлення підозрілої активності в організації у Гонконзі. Знайдений інструмент нагадував платформу тестування на проникнення: керував файлами, виконував команди, записував натискання клавіш, робив знімки екрана й передавав трафік через скомпрометовані комп’ютери. Подібні можливості бувають і в засобів дозволеної перевірки захисту. У цьому випадку різницю розкриває записка.
Вона адресована керівництву та юридичним підрозділам. Оплату названо усуненням проблеми, а погрозу оприлюднення даних — публічною прозорістю. За плату нападники обіцяють звіт про вразливості й видалення викрадених даних. Це їхні обіцянки, а не перевірений результат. Найсуттєвіше інше: досліджений модуль залишає записку після шифрування файлів, хоча сам текст зосереджений на витоку інформації.
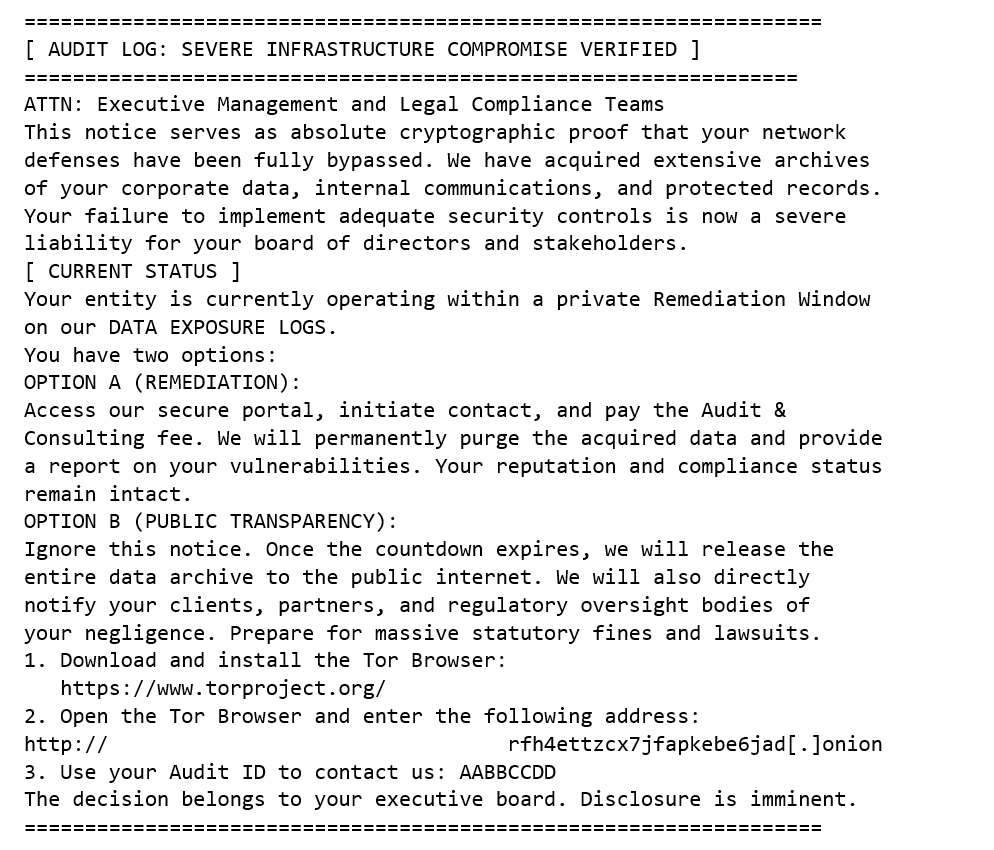
Отже, реагування має охоплювати і втрату доступу до файлів, і можливе викрадення даних. Відновлення робочих копій не дає відповіді, чи інформацію скопіювали. Дослідники спостерігали зараження у Китаї, Фінляндії, Гонконзі, Італії, на Філіппінах, у Росії та Сенегалі. Інші країни на сайті витоків — заяви самого угруповання, а не рівнозначний перелік незалежно підтверджених заражень.
Підписаний антивірусний драйвер вимикає захист
OpsAgent — лише одна частина операції. Додатковий модуль встановлює цифрово підписаний драйвер Beijing Jiangmin Antivirus і використовує його для завершення процесів. Досліджений список містить приблизно 220 записів: засоби захисту, агенти моніторингу, служби резервування та бази даних. Справжній цифровий підпис полегшує завантаження драйвера, але не доводить доброчесність програми, яка його встановила та ним керує.
Модуль шифрування окремо зупиняє служби баз даних і резервування, видаляє тіньові копії та шифрує файли за допомогою AES-CBC або ChaCha20. Для кожного файла створюється власний ключ. Це підготовка до ускладнення відновлення, а не доказ знищення всіх від’єднаних резервних копій жертви. Тому журнали роботи захисту й зупинок служб варто зберігати також за межами ураженого комп’ютера.
Видалення GitHub-репозиторію не завершує атаку
Імплант може отримувати зашифровану адресу сервера керування з відкритого GitHub-репозиторію. Репозиторій працює як довідник: подальші команди передаються через обрану кінцеву точку, зокрема піддомени CloudFront. Блокування всього CloudFront зачепить легітимні сервіси, а спільні IP-адреси цієї інфраструктури — слабкі самостійні індикатори зараження.
У листопаді репозиторій видалили. Проте в новіших імплантах на Rust дослідники знайшли конфігурацію з вимкненим пошуком адреси через GitHub. Отже, зникнення довідника не означає втрати керування всіма імплантами. Версія на Rust може починати обмін через HTTP, а потім переходити на постійне захищене WebSocket-з’єднання; серед доповнень є інтерактивна оболонка. Для розслідування потрібні фактична конфігурація імпланта й дані з комп’ютерів, а не лише статус старого репозиторію.
Інший приклад зловживання хмарними сервісами розібрано у матеріалі про ShadowCloud. Це окрема кампанія: використання однакового легітимного хостингу не доводить зв’язку між операторами.
Які докази важливі для постраждалої організації
Серед зачіпок цього випадку — неочікуване встановлення драйвера kvcore.sys, файли syscache.dat у зазначених дослідниками каталогах кешу Windows та одночасні збої захисних, резервних або серверних процесів. Назви самі по собі не доводять зараження: драйвер належить легітимному продукту, а файл треба перевіряти разом зі шляхом, хешем та історією виконання. Зіставляйте ці знахідки із запискою, мережевим обміном і процесами.
Дійте за планом команди реагування: ізолюйте уражені системи, збережіть записку та журнали, встановіть межі інциденту й перевірте захищені резервні копії до відновлення у довіреному середовищі. Посібник CISA щодо програм-вимагачів рекомендує ізоляцію мережі та збереження доказів. Сканування не розшифрує файли й не скасує витік. Якщо після стримування інциденту та збирання доказів потрібне очищення Windows, видалення видимого компонента може залишити інший модуль або механізм закріплення. Gridinsoft Anti-Malware дає змогу виконати повне сканування й видалити виявлені загрози; перегляньте результати та за потреби перезавантажте систему. Чистий результат не є доказом завершення всього вторгнення.
Kaspersky також описує ознаки можливої допомоги ШІ у написанні коду. Це оцінка, а не доказ автономної ШІ-атаки. Надійніший висновок уже підкріплено аналізом: вимагателі поєднали віддалене керування, порушення роботи захисту й шифрування, а вимогу викупу перейменували на аудит.
Джерела
- Володимир Нестор. Примусовий аудит: як OpsAgent групи AuditTeam маскує вимагання під консалтинг. Securelist, 18 листопада 2026 року.
- CISA та партнери. Посібник #StopRansomware. Стримування інцидентів і відновлення; дата звернення: 18 листопада 2026 року.
