

Справжня сторінка входу GitHub може надати доступ чужому комп’ютеру. У дослідженні від 17 листопада Microsoft продемонструвала цю пастку на GitHub Copilot CLI: тестовий користувач підтвердив код пристрою, який запросив клієнт під контролем нападника, і той отримав доступ від імені користувача.
Це була контрольована лабораторна симуляція. Microsoft не спостерігала чотирьох продемонстрованих наслідків у реальних атаках. Утім, дослід показує важливу для розробників відмінність: перевірка адреси сайту не встановлює, хто розпочав авторизацію.
Код пов’язує ваш акаунт із чужим клієнтом
Потік OAuth device flow потрібен інструментам, яким незручно виконувати вхід через власний браузер. Застосунок командного рядка запитує код, а користувач підтверджує його на сайті сервісу. Після цього доступ отримує застосунок, що очікував на підтвердження. GitHub описує цей механізм окремо від звичайного входу з паролем.
Обман починається на першому кроці. Інша людина запускає запит і надсилає вам його код — наприклад, під виглядом перевірки ліцензії чи вказівки від ІТ-відділу. Усі дії у браузері можуть відбуватися на справжньому сервісі, але ви пов’язуєте свій акаунт із чужим клієнтом. Код є запитом на авторизацію, а не доказом, що відправник представляє GitHub.
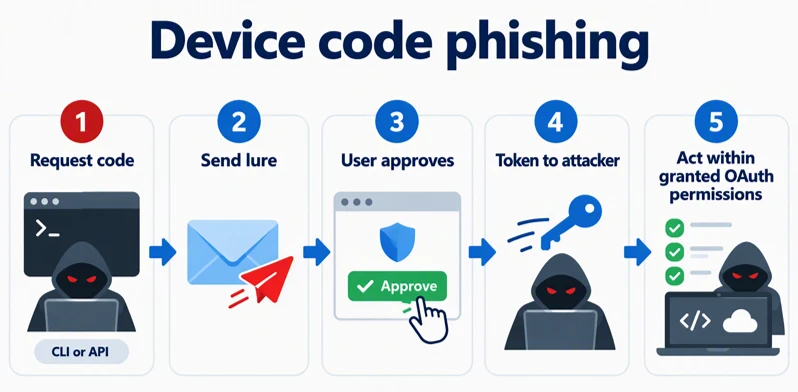
Тому знайома назва застосунку також не є достатньою перевіркою. Публічний ідентифікатор клієнта позначає застосунок, але не є секретом, який доводить, що конкретну його копію запустили ви. Важливо інше: чи почали ви цей вхід у власному інструменті.
Чого досягли в лабораторії та які були межі
Microsoft перевірила чотири наслідки: взаємодію із сесією Copilot CLI з увімкненим віддаленим керуванням, додавання оманливих записів у пам’ять агента, читання синхронізованих із хмарою сесій і доступ до приватних репозиторіїв. Кожен залежав від прав тестового акаунта та ввімкнених можливостей. Це не виконання команд без автентифікації й не твердження, що кожне встановлення Copilot має однаковий ризик.
Документація GitHub особливо чітко визначає межу віддаленого керування. Потрібна активна сесія на комп’ютері в мережі, увімкнене керування та дозвіл політик організації. Локальні підтвердження інструментів і права операційної системи продовжують обмежувати виконання. Закрита сесія, комп’ютер без мережі або вимкнене керування не відповідають цьому сценарію віддаленого запуску команд.
Хмарна історія та керування наживо — різні можливості. Синхронізована розмова може розкрити робочий контекст без контролю над відкритим терміналом. Доступ до репозиторіїв так само визначають права акаунта й дозволи OAuth, а не сам факт використання Copilot. Результат із пам’яттю стосується збережених відомостей, здатних впливати на подальші взаємодії, а не доводить контроль нападника над кожною майбутньою відповіддю.
Перевірте дозвіл, а потім доступ агента
Якщо повідомлення просить ввести код пристрою, спершу поверніться до свого термінала. Підтверджуйте лише вхід, який почали самі. Неочікуваний код не стає надійним через посилання на справжній GitHub.
Якщо вже підтвердили чужий запит, самостійно відкрийте GitHub і перейдіть у Settings → Applications → Authorized OAuth Apps. Перегляньте застосунок і відкличте неочікуваний доступ засобами GitHub. Для робочого акаунта передайте команді безпеки повідомлення, час, назву застосунку та відомості про підтвердження, щоб зіставити дозвіл з активністю.
Далі перевірте, до чого міг дістатися цей акаунт: сесії з віддаленим керуванням, хмарну історію, права на репозиторії та збережену пам’ять агента. Зупинка відкритої сесії закриває одну можливість, але не замінює відкликання авторизації. Подібну різницю між входом і подальшим доступом пояснює наш матеріал про викрадені сесії та доступ до акаунта.
Практичний висновок конкретний: справжній сайт може обробити дозвіл на користь чужого клієнта. Перед підтвердженням переконайтеся, що запит почався у вашому власному робочому процесі.
Джерела
- Oren, U.; Edry, D.; Microsoft Security Research. Ризики автентифікації за кодом пристрою для ШІ-агентів програмування. Microsoft Security Blog, 17 листопада 2026 року.
- GitHub. Авторизація застосунків OAuth. GitHub Docs. Переглянуто 18 листопада 2026 року.
- GitHub. Віддалене керування сесіями GitHub Copilot CLI. GitHub Docs. Переглянуто 18 листопада 2026 року.
- GitHub. Перегляд авторизованих застосунків OAuth. GitHub Docs. Переглянуто 18 листопада 2026 року.
