

Обіцянка нагороди Prime Gaming для EA SPORTS FC 27 виявилася пасткою для облікових даних EA. Дослідники Malwarebytes 16 листопада повідомили про підроблену акцію: вона веде гравця через копію входу EA, надсилає пароль і, якщо його запитують, одноразовий код двофакторної автентифікації на сервер зловмисників, а потім може відкрити справжній сайт EA. [1]
Головна перевірка потрібна до введення будь-яких даних: сторінка, що обіцяє під’єднати акаунт EA, має справді перевести вас на справжній домен входу EA. Справжній вебзастосунок Ultimate Team наприкінці не робить попередні сторінки безпечними. Якщо ви вже ввели пароль, самостійно відкрийте EA та змініть його, навіть якщо до екрана з кодом не дійшли.
Обіцяний перехід не залишає підроблений сайт
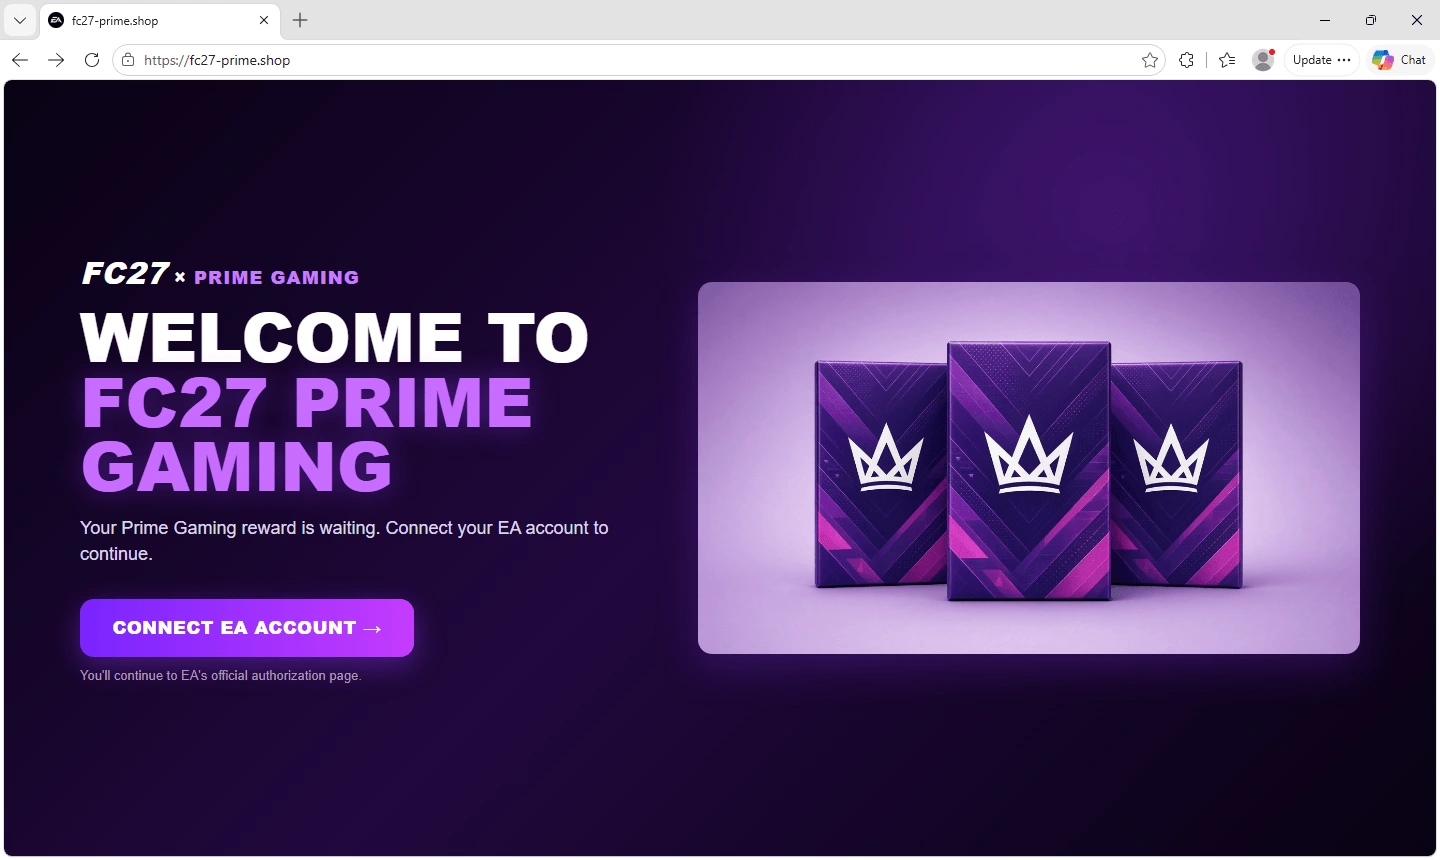
Зафіксована стартова сторінка використовує оформлення Prime Gaming і показує паки футбольних карток. Кнопка «Connect EA Account» обіцяє офіційну авторизацію. Насправді за анімацією очікування код робить паузу на 1,4 секунди й відкриває шлях /in на тому самому сторонньому домені.
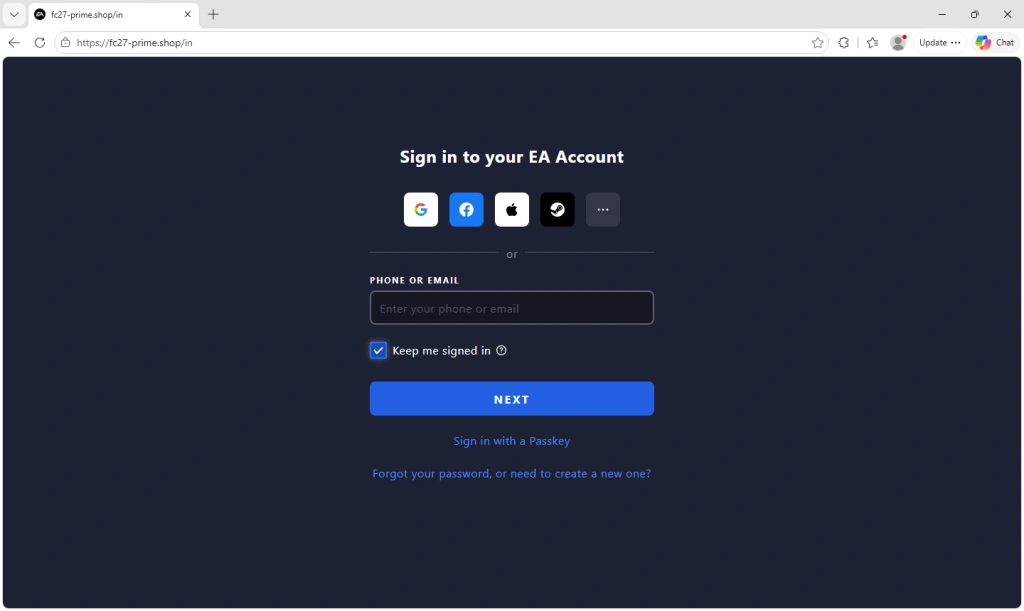
Саме адресний рядок показує, чи відбувся потрібний перехід. Сайт не передає керування EA для підтвердження зв’язку між акаунтами — він сам показує скопійовану форму входу. Знайомі елементи, зокрема варіанти з ключем доступу та соціальними сервісами, додають переконливості. Але кнопки соціального входу в дослідженій копії не працюють: відвідувача підштовхують ввести пароль.
Код захисту стає ще одним полем для збору
Набір надсилає адресу пошти, пароль і запитаний код підтвердження на fedserv.thenewsip[.]site. Відповіді сервера визначають, чи показати помилку, чи попросити шестизначний код. Зафіксований код сторінки не встановлює, як саме сервер перевіряє облікові дані через EA.
Одноразовий код захищає вхід, доки залишається під контролем власника. Якщо чинний код вчасно отримує зловмисник, він може завершити конкретний сеанс входу. Дослідження показує збір кодів, але не доводить вимкнення 2FA, не називає підтверджену кількість постраждалих і не підтверджує успішну крадіжку в кожного відвідувача. Для акаунтів без 2FA цей екран пропускається.
Особливо оманливий останній перехід. Після збору даних досліджена конфігурація відкриває справжній вебзастосунок Ultimate Team на сайті EA. Правильна кінцева адреса не повертає пароль, який уже відправили на інший сервер.
Що показує відстеження переходів
Код розпізнає ідентифікатори кліків Facebook і TikTok та позначки кількох соціальних платформ. Це дає операторам спосіб групувати відвідувачів, але не доводить, що вони купували рекламу на цих платформах. Дослідники також знайшли налаштовувану аналітику й інший фінальний екран із твердженням про щотижневі нагороди. Це можливості набору, а не доказ використання кожного варіанта.
Серед доменів приманки вказано fc27-prime[.]shop, fc27prime[.]shop, fc27utprime[.]com, fc27utprime[.]online і fcutprime[.]online. Це індикатори для розпізнавання, а не адреси, які варто відкривати для перевірки. Інше написання нового домену не заважає повторити ту саму схему.
Якщо ви ввели дані EA
Самостійно наберіть ea.com і перейдіть до налаштувань акаунта. Офіційна інструкція EA радить змінити пароль EA, захистити пов’язану пошту та перевірити доступ; якщо ввійти неможливо або зник ігровий вміст, зверніться до EA Help. [2] Перегляньте довірені пристрої, пов’язані акаунти, зміни пошти й покупки та приберіть незнайомий доступ. Залиште 2FA ввімкненою. Замініть повторно використаний пароль в інших сервісах, передусім у пошті.
Незнайому адресу з обіцянкою нагороди можна перевірити через Gridinsoft Website Reputation Checker, не відкриваючи саму сторінку. Результат перевірки репутації не замінює перевірку домену входу, а локальне сканування на шкідливе ПЗ не відновлює акаунт EA й не відкликає вже розкритий пароль.
Пастка перетворює знайому пропозицію ігрової нагороди на запит доступу до акаунта з іграми та командою. Перевіряйте адресу до введення даних і оцінюйте попередній вхід окремо від справжньої сторінки, яку можуть показати наприкінці.
Фейкова перевірка FACEIT із крадіжкою Steam-акаунтів — інший приклад ігрової приманки. Його кампанію та будь-які етапи доставки шкідливого ПЗ не слід приписувати цьому набору для FC 27.
Джерела
- Stefan Dasic. Fake Prime Gaming x FC 27 reward site harvests EA passwords and 2FA codes. Malwarebytes, 16 листопада 2026 року. Зафіксовані фішингові сторінки та аналіз коду.
- Electronic Arts. Дії після зламу акаунта EA. EA Help; перевірено 16 листопада 2026 року. Офіційне відновлення доступу до EA.
