

На серверах N-central з установленим Hotfix 2 виявили майнери криптовалюти після появи другого ланцюжка експлуатації. У розслідуванні від 12 листопада Huntback описала 21 активну мітку майнера, пов’язану з робочими серверами N-central; 19 із них показували збірку HF2. Вирішальна умова ризику — увімкнений Legacy API, доступний з інтернету. У повідомленні від 13 листопада N-able опублікувала індикатори для перевірки та закликала залишати цей API вимкненим.[1][2]
Від перевірки до майнера з правами root
Huntback зафіксувала перший перевірочний запит до своїх пасток N-central о 08:30 UTC 12 листопада. О 09:16 те саме джерело надіслало запит із навантаженням. Спочатку код виконався від облікового запису застосунку nable, а потім зловмисник використав службовий механізм обслуговування для отримання прав root. Наступна команда встановила майнер Monero XMRig.
Майнер залишив помітний слід: назва кожного пристрою містила IP-адресу цілі. О 12:50 UTC публічний обліковий запис майнінг-пулу показував 21 таку мітку з нещодавно переданими результатами обчислень. За відповідними адресами відкривалися сторінки входу N-central, а 19 серверів повідомляли про збірку 2026.4.1.26 — HF2 від 10 листопада. Це спостереження за інфраструктурою одного оператора у визначений момент, а не світова кількість жертв чи результати експертизи кожного сервера.
Інсталятор обмежував використання процесора, щоб не надто заважати звичайній роботі. Сервер керування може залишатися працездатним, хоча сторонній код уже має найвищі привілеї. Відсутність очевидного перевантаження не замінює перевірку доступності API та журналів активності.
Налаштування, яке визначає ризик
HF2 закривав проблеми попереднього розкриття. Пізніший ланцюжок 4EverAble2Shell створив іншу ситуацію. За даними N-able, Legacy API типово вимкнений: клієнти вмикають його для застарілих функцій. В оновлених рекомендаціях Huntress зазначено, що сервери з HF2 і вимкненим Legacy API не підпадають під цей серверний ланцюжок експлуатації.[3][4]
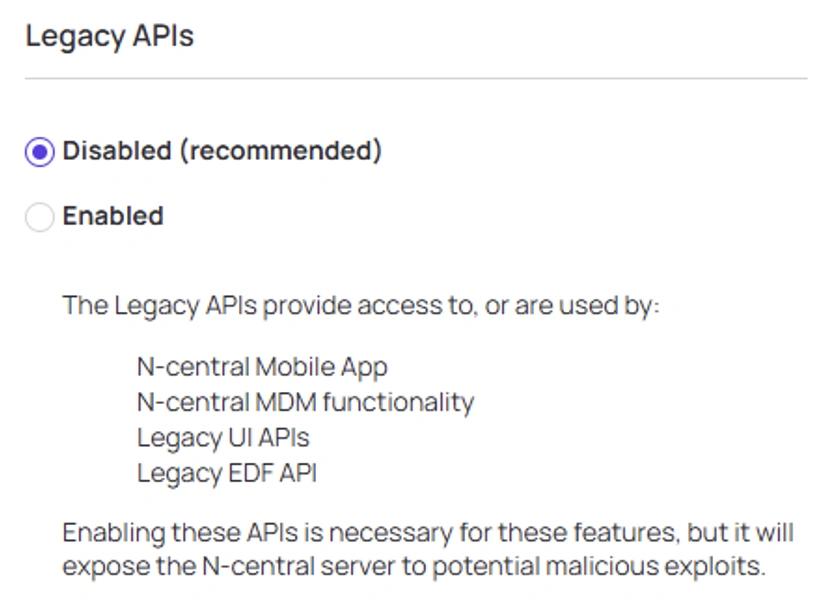
Для власного сервера перевірте фактичне налаштування та доступність з мережі. Якщо робочий процес потребує Legacy API, Huntress рекомендує обмежити доступ, щоб він не був відкритий в інтернет. Якщо API був увімкнений і доступний ззовні, перевірте активність сервера та керованих пристроїв від 11 листопада. Вимкнення шляху доступу не доводить, що попереднього проникнення не було.
Серед оприлюднених N-able індикаторів — з’єднання з 157.20.241[.]16 через порт 8080 і порти зворотного зв’язку 19202–19418, а також майнінг-трафік до 139.99.69[.]109:10128 або 79.76.51[.]56:39100. Зіставляйте їх із запуском процесів, завантаженнями та записами про закріплення в системі: один збіг адреси не є повною оцінкою інциденту.
Два розкриття не слід змішувати
У повідомленні від 13 листопада N-able також описала Agent2Shell і плани для HF3: посилення автентифікації між компонентами та остаточне усунення доступу до Legacy API. Це датовані плани виробника, а не підтвердження виходу оновлення чи зламу кінцевих пристроїв у випадку з майнерами Huntback. Перед діями перевірте актуальний випуск та інструкції виробника. N-able також тимчасово вимкнула інтеграцію Intune як запобіжний захід і рекомендує оновити Agents та Probes; захист серверної частини хостингових середовищ застосовує сам постачальник.
Листопадова подія відрізняється від серпневого інциденту N-central із пошуком Cloudflared. Цінність доступу до систем керування також показує пастка SCKit для фахівців підтримки. Тут практичну межу визначають реальна доступність API та сліди активності за відповідний період — сам напис HF2 цього не встановлює.
Джерела
- Huntback Research. «4EverAble2Shell is already mining Monero on live N-central servers». 12 листопада 2026. Розслідування та спостереження.
- N-able. «New Security Update on N-central». 13 листопада 2026. Офіційні індикатори та захисні дії.
- N-able. «N-able Vulnerability Remediation Update». 13 листопада 2026. Обсяг проблем і плани оновлень.
- Huntress. «N-able Disables Cloud Services Following Disclosure of Able2Shell Exploit Chains». Оновлено 13 листопада 2026; переглянуто 14 листопада 2026. Уточнені умови ризику та реагування.
