

Перша спроба запустити шифрувальник на хості ESXi провалилася. Система заблокувала виконання файла, бо його не встановили дозволеним способом. Але нападник уже увійшов під обліковим записом root. Він вимкнув обмеження й запустив файл знову.
Цей епізод описала команда реагування на інциденти Kaspersky GERT у звіті від 6 листопада 2026 року. Дослідники відтворили перебіг двох давніших атак. BlackNevas дісталася до VMware ESXi через облікові дані системи моніторингу, а The Gentlemen отримала доступ до Proxmox VE завдяки нотаткам на комп’ютері адміністратора.
ESXi заблокувала файл, а root змінив налаштування
Розслідування почалося із системи Windows у сегменті з віртуальним контролером домену. У записах UserAssist залишилися сліди запуску AnyDesk і GMER. Це була зачіпка на боці Windows. Шлях до хостів ESXi пролягав через облікові дані, якими користувалася система моніторингу PRTG Network Monitor. Вона мала широкий доступ до хостів.
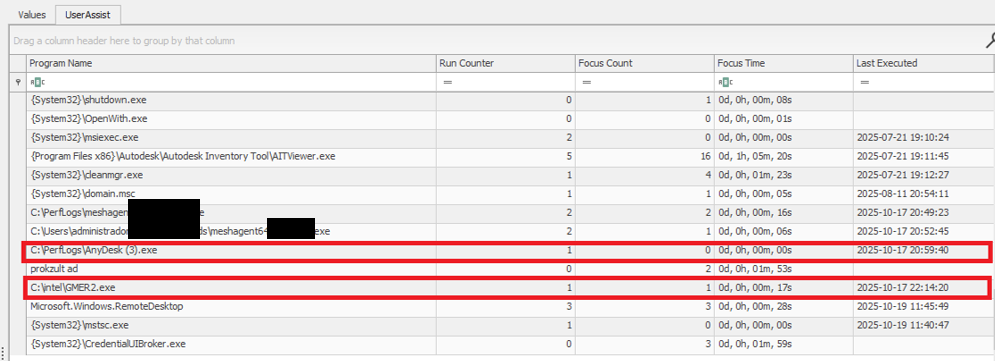
19 жовтня 2025 року нападник увійшов через SSH як root і завантажив файл esx. Під час першої спроби запуску ESXi повернула повідомлення Execution of non-installed file prevented. Нападник вимкнув параметр execInstalledOnly і запустив шифрувальник. У документації Broadcom пояснено, що цей параметр блокує виконання файлів, які не були встановлені дозволеним способом, коли відповідний параметр ядра вимкнений. У цьому випадку обліковий запис, з якого запускали файл, також мав право змінити обмеження.
На другому хості діяв той самий пароль root. Того ж дня дослідники зафіксували там вхід через SSH, запуск шифрувальника й видалення журналів. Через повторне використання пароля доступ із системи моніторингу поширився на кілька хостів.
Пароль до Proxmox знайшли в нотатках
В іншому інциденті угруповання The Gentlemen знайшло паролі та відомості про підключення в незашифрованих нотатках на скомпрометованому комп’ютері системного адміністратора. Цих даних вистачило, щоб увійти до Proxmox як root.
Дослідники опублікували знеособлені записи журналу, де видно, як обліковий запис root@pam послідовно звертався до vncwebsocket. Через вебконсолі нападник діставався до інших вузлів. За даними GERT, згодом у кластері запустили шифрувальник, який зашифрував віртуальне середовище.
Нотатки виконали ту саму роль, що й облікові дані моніторингу в першій атаці. Ключ до керування хостами зберігався поза гіпервізором. В іншому розслідуванні щодо The Gentlemen джерелом паролів стали сховища резервних копій.
Що перевірити на своїх хостах
- Почніть з облікових даних моніторингу. Перевірте налаштування окремих пристроїв і дані, успадковані від груп PRTG. Виділіть для моніторингу окремий обліковий запис із правами, потрібними для роботи сенсорів. З’ясуйте, чи можна з мережі моніторингу підключитися до ESXi через SSH.
- З’ясуйте, де працюють паролі root. Перевірте, чи не повторюються вони на кількох хостах і чи немає їх копій у нотатках, скриптах або експортованих конфігураціях. Якщо підозрюєте компрометацію, замініть розкриті паролі з довіреної системи й перенесіть їх до захищеного сховища.
- Зберігайте журнали поза хостами. Надсилайте журнали хостів і систем керування до захищеного сховища. Зіставляйте незвичні входи root через SSH, зміни
execInstalledOnlyта сеанси консолі Proxmox із запланованими роботами. На другому хості ESXi нападник стер локальні журнали.
Разом зі списком встановлених оновлень варто перевірити й інше. Які системи вже мають облікові дані для керування вашими хостами?
Джерела
- Рауф Джохарі, Kaspersky GERT. Розслідування атак на ESXi та Proxmox. Securelist, 6 листопада 2026 року.
- Broadcom. Параметр ExecInstalledOnly в ESXi. База знань, стаття 401376. Переглянуто 8 листопада 2026 року.
