

OpenAI перекрила шлях обходу ChatGPT Lockdown Mode 18 вересня. Про це Check Point повідомила в дослідженні від 5 листопада. Попередній перегляд HTML міг відкрити вікно за межами ізольованого середовища навіть за ввімкненого режиму. У старому настільному застосунку ChatGPT Classic дослідники передали повідомлення з тестового чату на свій сервер без кліку чи підтвердження. [1]
Вікно відкрилося за межами ізольованого середовища
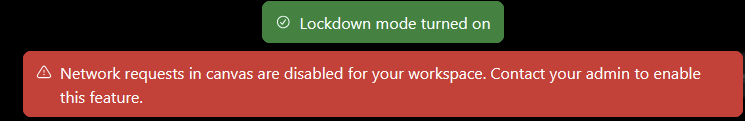
Lockdown Mode обмежує шляхи, якими дані можуть залишити розмову. У тесті Check Point середовище Canvas заблокувало вихід в інтернет і показало попередження. Це очікувана поведінка. Інший шлях дослідники знайшли у функції, яка відображає HTML прямо в чаті.
ChatGPT відображав HTML у двох вкладених фреймах. Код застосунку перехоплював спроби відкрити вікно й просив підтвердження. Водночас дозволи браузера для цих фреймів усе ще давали змогу відкривати спливні вікна й запускати їх поза ізольованим середовищем. Check Point з’ясувала, що ще один фрейм усередині прев’ю міг звернутися безпосередньо до функції браузера й відкрити вікно в обхід перевірки ChatGPT.
Тому блокування мережі в самому прев’ю могло працювати, а відкрите з нього вікно все одно могло надіслати запит. OpenAI прибрала два дозволи на спливні вікна із зовнішнього фрейма. Під час повторної перевірки Check Point підтвердила, що цей спосіб обходу більше не працює. [1]
Як одне вікно давало змогу передати дані або підробити оновлення
У настільній демонстрації користувач спілкувався зі спеціально підготовленим GPT. Тодішній ChatGPT Classic міг відкрити нове вікно без кліку. Так повідомлення з тестової розмови потрапляли на зовнішній сервер. У звіті описано контрольовану демонстрацію. Даних про викрадення реальних розмов у ньому немає.
Відкрите вікно могло також видати себе за частину застосунку. У демонстрації воно зберігало значок ChatGPT, хоча заголовок і вміст задавали дослідники. У такому вікні легко показати пропозицію нібито офіційного оновлення. Щоб завантажити файл у цьому настільному сценарії, користувачеві все ж треба було натиснути посилання. Окремо дослідники показали сценарій у браузері зі спільним чатом, який починався з кліку всередині прев’ю.
Що означає знайомий значок
Вікно може мати значок застосунку й водночас показувати сторонній вміст. Якщо прев’ю в чаті пропонує оновлення або просить увійти знову, закрийте його й відкрийте застосунок чи сайт звичним шляхом. В окремому випадку ChatGPhish схожу довіру викликало посилання в підсумку від ШІ.
Джерела
- Олексій Бухтеєв. Обхід ChatGPT Lockdown Mode. Check Point Research, 5 листопада 2026 року.
