

Microsoft виявила збій, який не виправити лише кращим розпізнаванням фішингу: шкідливі листи були розпізнані, не проходили перевірку справжності відправника, але все одно надходили через виняток, налаштований організацією або користувачем. Звіт від 5 листопада про поштові загрози за липень–вересень 2026 року показує, як правила можуть переважити рішення захисту.
Знайомий відправник став приводом пропустити лист
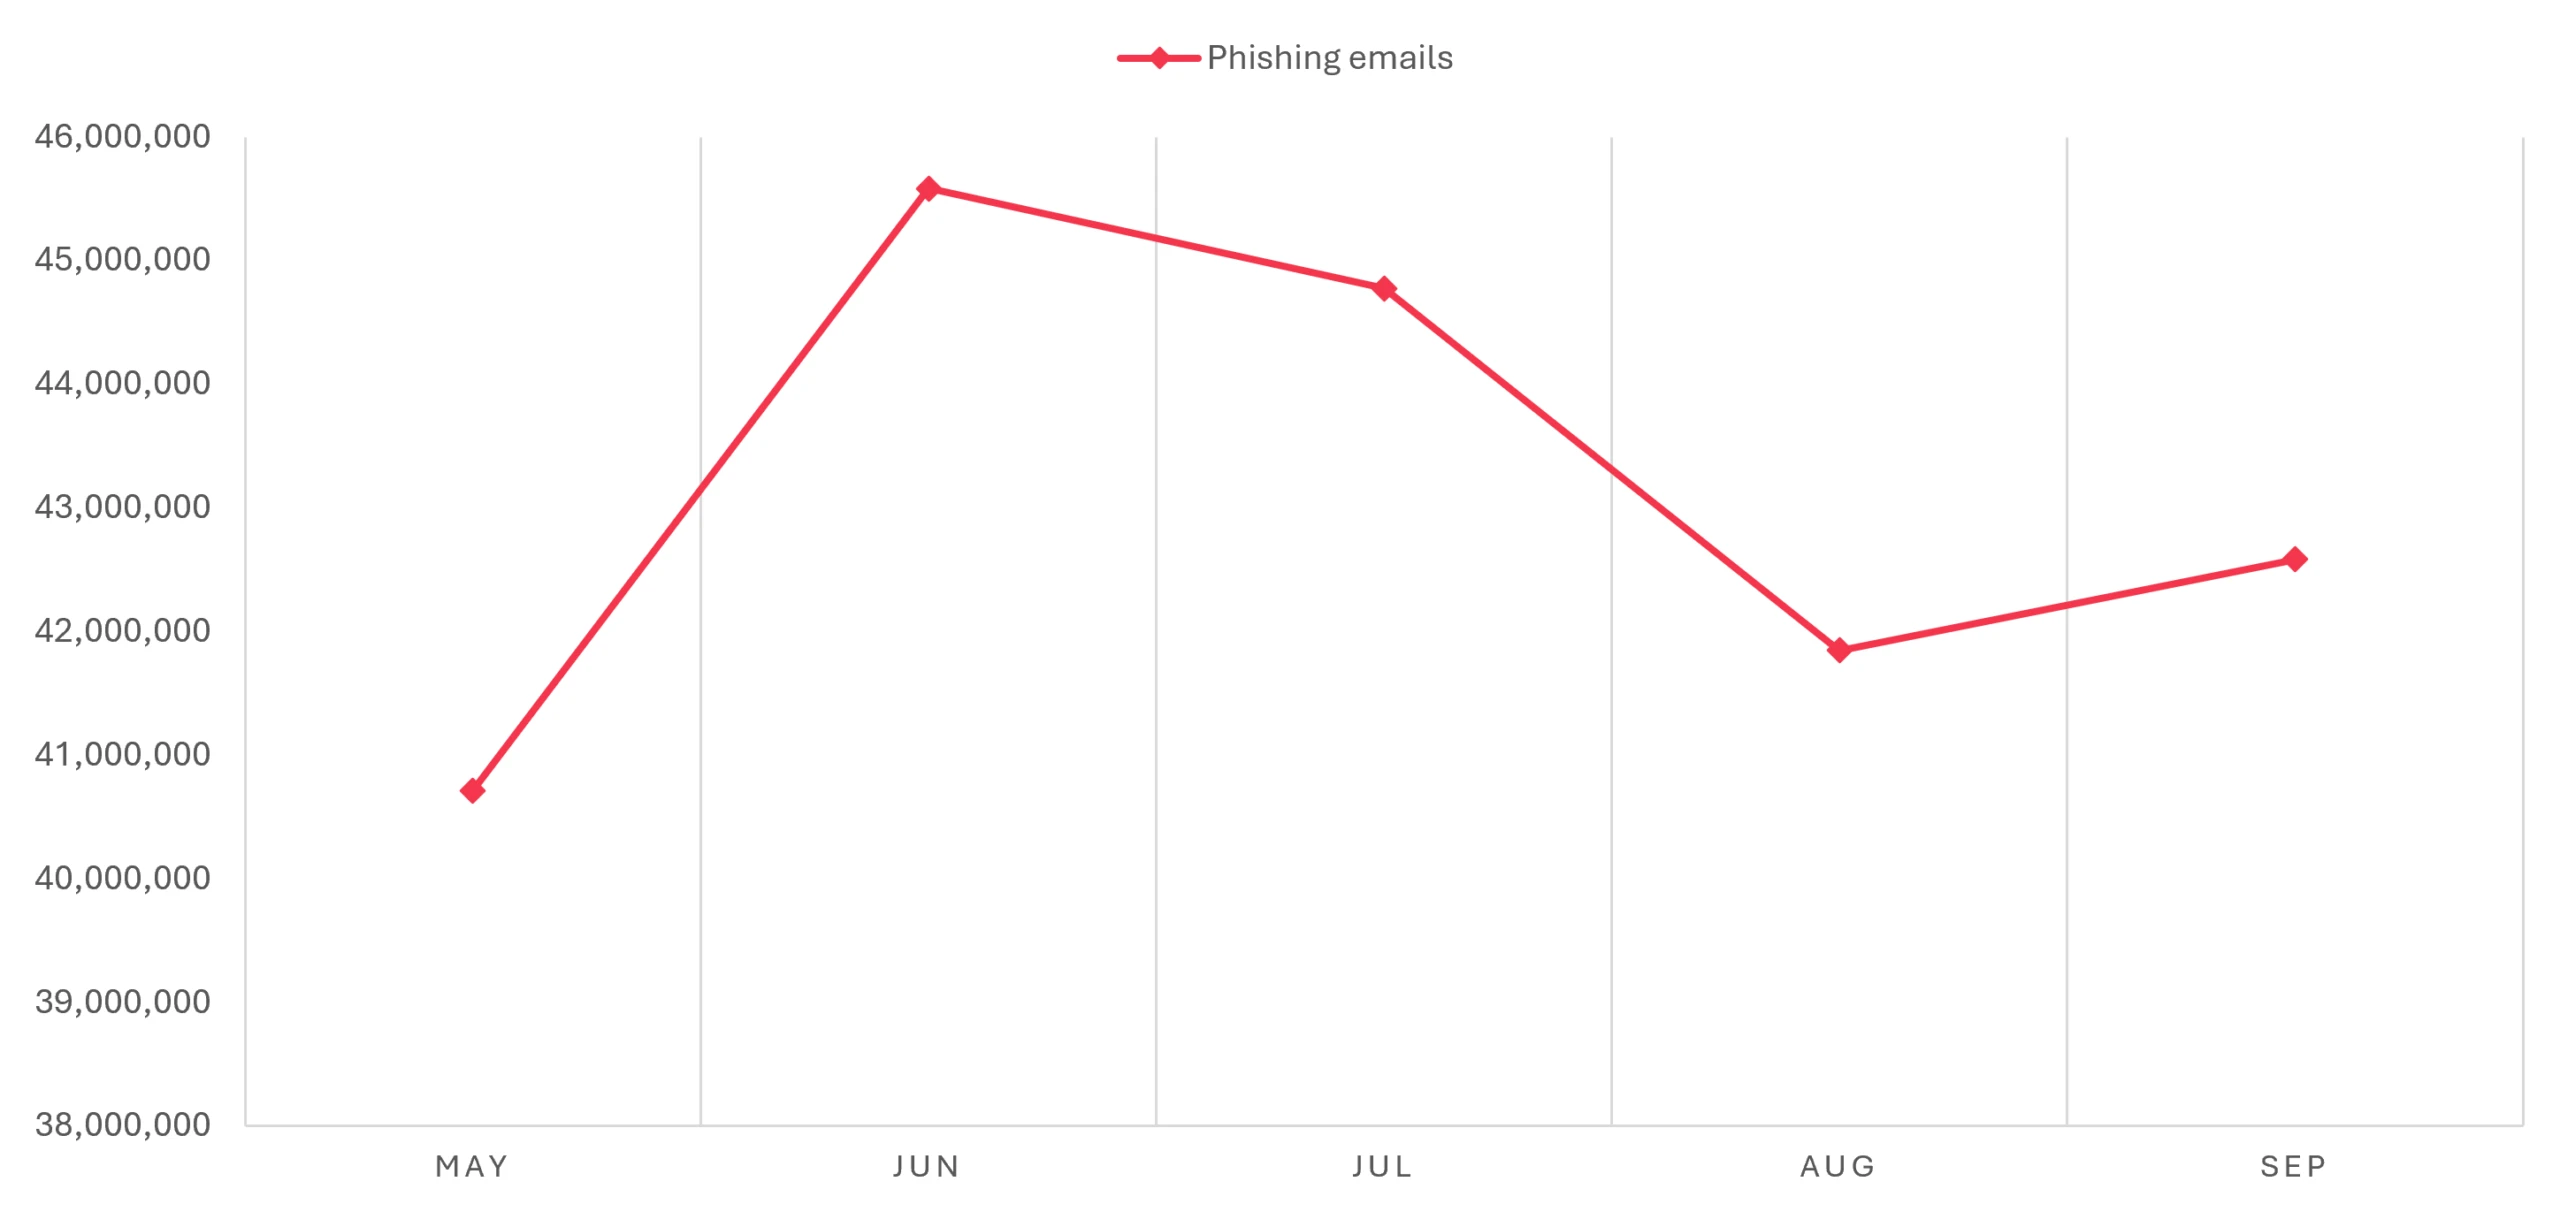
Дослідники відстежували листи, які видавали себе за повідомлення з доменів бізнес-сервісів, зокрема платформ для підписання документів та обміну рахунками. Йшлося не лише про знайоме ім’я: підроблена адреса відправника містила справжній домен сервісу. За квартал Microsoft зафіксувала приблизно 129 мільйонів шкідливих листів із підміною відстежуваних доменів.
Ключовим став етап після виявлення. Багато листів були пов’язані з винятками на рівні організації або окремого користувача. У вересні винятки застосовувалися до 63% повідомлень, для яких був зафіксований результат обробки захистом; переважали налаштування організації. Важливо розуміти базу розрахунку: це не 63% усієї пошти, усього фішингу чи всіх клієнтів Microsoft. Звіт також не доводить, що одержувачі відкрили ці листи або втратили облікові записи.
Розпізнати загрозу й визначити подальшу дію — різні рішення. Правило, створене для безперешкодного підписання документів, може надати зайву довіру адресі, яку підробляє зловмисник. Звіт описує проблему застосування політики після виявлення загрози; він не засвідчує злам сервісів, від імені яких надсилали листи.
Перевіряйте причину доставки, а не лише логотип
Для поштового адміністратора головне запитання — чому підозрілий лист був доставлений. Перегляньте результати автентифікації, висновок захисту та конкретний виняток організації або користувача, який вплинув на обробку. З’ясуйте, чи досі є задокументована робоча потреба в цьому правилі та чи не охоплює воно більше відправників або трафіку, ніж потрібно. Застарілі винятки слід прибрати, а необхідні — звузити за процедурою організації, замість вимикати захист заради одного справжнього листа.
Одержувач зазвичай не має доступу до правил організації. Якщо надійшов неочікуваний рахунок або запит на підписання, самостійно відкрийте відомий сервіс і перевірте запит там або зв’яжіться з відправником через уже відомий канал. Повідомте про підозрілий лист, щоб ІТ-фахівці дослідили шлях доставки. Знайоме ім’я у скриньці не доводить, що відправник пройшов автентифікацію.
Інший механізм підміни описано в матеріалі про дослідження адрес відправника iCloud: там розглядалося проходження перевірки, а не виняток після її провалу. Якщо лист веде на незнайомий домен, перевірка репутації домену може дати додатковий сигнал, але не підтверджує справжність листа й не гарантує безпеки сайту.
Виявлена загроза потребує належної обробки
Новий звіт стосується спостережень за третій квартал, а не нової програмної вразливості чи доказу небезпеки кожного дозвільного правила. Практичний висновок конкретний: якщо розпізнаний шкідливий лист опинився у скриньці, спочатку перевірте виняток, який змінив його обробку, а не припускайте, що система його не помітила.
Джерела
- Microsoft Threat Intelligence та Microsoft Defender Security Research Team. Ландшафт поштових загроз: тенденції та висновки за III квартал 2026 року. Microsoft Security Blog, 5 листопада 2026 року.
