

Зловмисники залучили мовну модель до вибору наступних дій у вже скомпрометованих мережах освітніх організацій, отримали права адміністратора домену й зібрали дані з баз. Опубліковане 2 листопада дослідження Kaspersky описує операції з CyberStrikeAI в Африці та Латинській Америці протягом вересня й жовтня. Показова деталь — розташування ШІ: модель працювала на сервері атакувальників, а звичайний імплант виконував її команди на комп’ютерах жертв.
Операцією керувала людина: вона забезпечила початковий доступ і задавала цілі. ШІ допомагав перетворювати ці цілі на технічні кроки. Саме цей поділ пояснює і швидкість окремих етапів, і те, чому атаку можна було виявляти за знайомими ознаками у Windows.
Ручне проникнення, потім два тижні тиші
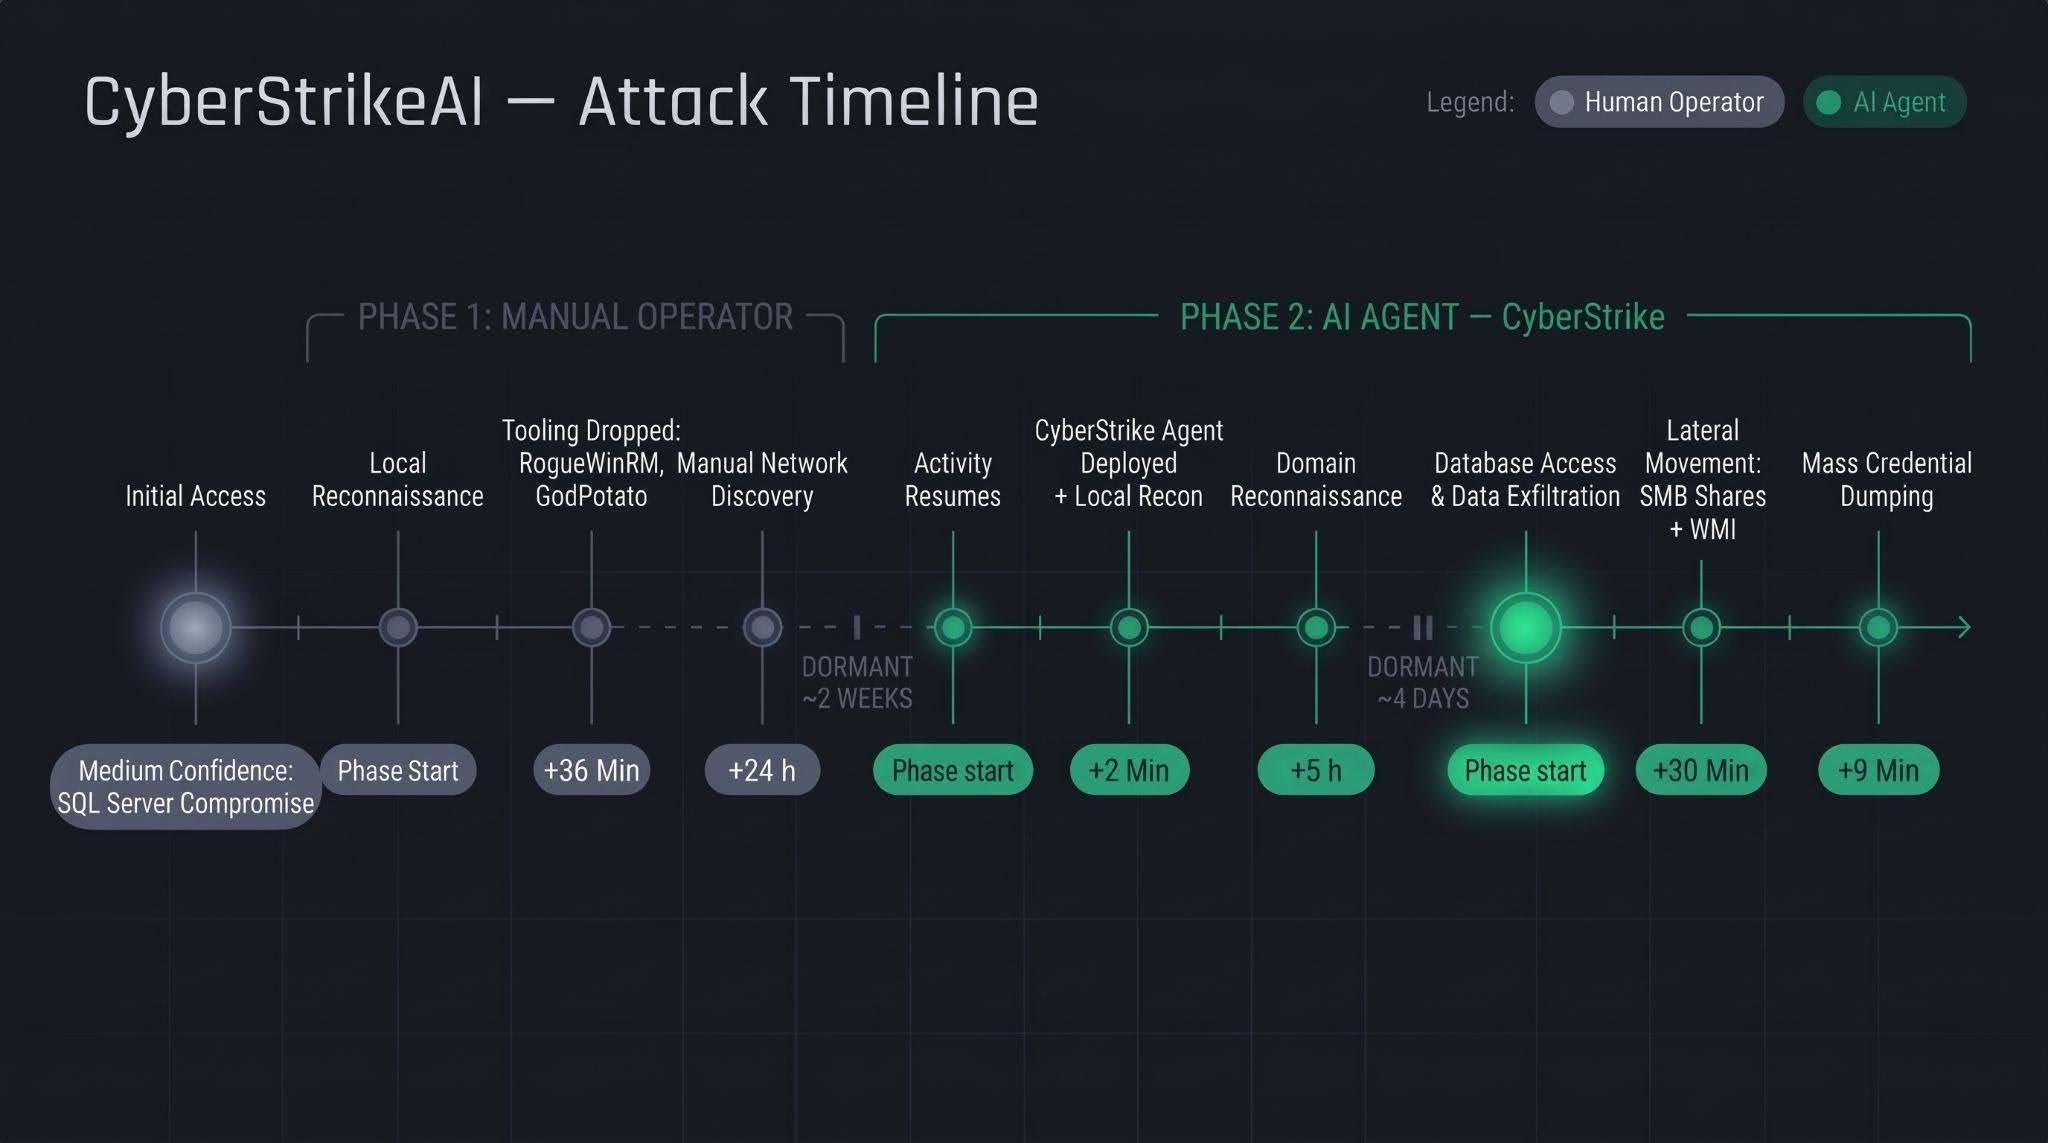
У відновленій дослідниками послідовності перші шкідливі команди надходили від sqlservr.exe. Kaspersky вважає скомпрометований SQL Server імовірною точкою початкового доступу. Це спостереження не встановлює конкретної SQL-уразливості й не пояснює точно, як зловмисники потрапили всередину. Оператор майже добу збирав відомості про вузол, готував інструменти та досліджував мережу, після чого активність припинилася приблизно на два тижні.
Повернувшись, атакувальники розгорнули CyberStrikeAI. Закріплення й локальна розвідка відбулися за дві хвилини, а вивчення домену тривало приблизно п’ять годин. Після ще кількох днів паузи фінальна серія дій — переміщення між комп’ютерами, збирання облікових даних і експорт бази — вклалася не більш ніж у годину. Загалом від встановлення імпланта до компрометації адміністратора домену минуло три-чотири дні. Година стосується завершального етапу, а не всього зламу.
Модель обирала дії, імплант їх виконував
CyberStrikeAI — відкритий фреймворк для тестування на проникнення. На його сервері поєднані засоби командування й управління та велика мовна модель, яка добирає інструменти, формує команди й аналізує відповіді. Оператор може залишати за собою схвалення запропонованих дій. Імплант мовою Go на зараженому вузлі працює як звичайний агент віддаленого керування: запускає команди й передає файли. У ньому немає самої моделі, ключів до ШІ-сервісів чи власного автономного планувальника.
Це важливо для захисту. Пошук лише звернень скомпрометованого ПК до ChatGPT або Claude не виявить такої архітектури. Жертва спілкується з керівною інфраструктурою атакувальників, а взаємодія з моделлю відбувається за її межами. На відміну від VOLTA, який використовує ШІ для оцінювання викраденої інформації про жертв, тут модель допомагала визначати наступний крок усередині мережі.
Звичайні дії Windows відкрили доступ до домену
Один імплант маскували під svchosts.exe — назву, схожу на легітимний svchost.exe. Для закріплення створювали заплановане завдання SystemUpdate. Самі ці назви — лише зачіпки для перевірки. Важливий зв’язок між розташуванням файла, способом запуску та подальшою активністю.
Після розвідки атакувальники збирали облікові дані, зверталися до процесу LSASS у Windows і використовували скомпрометовані привілейовані акаунти для переходу на інші вузли через спільні ресурси SMB та Windows Management Instrumentation. Отримавши права адміністратора домену, вони також проводили DCSync і Golden Ticket — атаки для отримання секретів доменної автентифікації та зловживання підробленими квитками доступу. Моделі не знадобився новий експлойт, щоб перетворити наявний доступ на контроль над ширшою мережею.
В одному епізоді збирання даних спочатку перевіряли права акаунта для підключення до бази, а потім формували й виконували SQL-запити. Імплант також міг передавати файли та знімки екрана звичайним каналом керування. Після збирання даних дослідники не спостерігали подальших дій у розглянутих ланцюжках. Кількості жертв і викрадених записів звіт не встановлює.
Перевіряйте ланцюжок дій, а не «процес ШІ»
Адміністратору Windows варто починати з конкретних ознак: неочікуваних дочірніх команд SQL Server, нових завдань із незвичними виконуваними файлами, доступу до пам’яті з обліковими даними та віддаленого запуску на кількох вузлах. Зіставляйте їх з акаунтами, часом подій та індикаторами зі звіту. Назва завдання сама по собі не є підставою для видалення. Прибрати один імплант недостатньо, якщо привілейовані облікові дані вже розкриті.
Автори також не називають конкретного угруповання. Метадані збірок розділили зразки на дві групи, але доказів для їх об’єднання немає. Китайськомовні артефакти не встановлюють організацію чи державного замовника. Підтверджений висновок вужчий: людина делегувала технічні рішення віддаленій моделі, а в мережі залишився впізнаваний слід крадіжки облікових даних і компрометації домену.
Джерела
- Кирило Антонов, Владислав Власов і Дмитро Чижмак. «CyberStrikeAI in the wild: the use of AI in real-world attacks on organizations». Securelist, 2 листопада 2026 року; дата доступу — 2 листопада 2026 року. дослідження CyberStrikeAI та індикатори.
