

Роботу застосунку «Повітряна тривога» тимчасово призупинили після несанкціонованого втручання 1 листопада: канал термінового інформування почав поширювати хибні попередження. Команда вже повернула push-сповіщення та рівні небезпеки на карті, але відображення цілей поки призупинене. Повітряні сили спростували повідомлення про радіаційну загрозу під час інциденту. Хибне сповіщення цього вечора не означає, що наступні повітряні тривоги можна ігнорувати: дотримуйтеся актуальних вказівок Повітряних сил і місцевої влади. [1][2][3]
Проблемою став сам канал попереджень
Перша офіційна реакція стосувалася інформації, яку бачили люди, а не вже встановленої програмної вразливості. О 23:02 за українським часом 1 листопада Повітряні сили повідомили про ймовірний ворожий вплив на застосунок і зазначили, що радіаційної загрози немає. Кіберполіція згодом поширила це попередження й закликала не переходити за сторонніми посиланнями та не розповсюджувати неперевірену інформацію.
О 00:17 2 листопада команда застосунку підтвердила несанкціоноване втручання. Розробники вимкнули push-сповіщення та тимчасово призупинили роботу сервісу. Ця послідовність важлива: оператори перервали доставлення повідомлень через уражений канал, а не переклали на користувачів завдання визначати справжність кожного сповіщення. Окремо вони застерегли від переходів за посиланнями з підозрілих повідомлень.
В оприлюднених заявах немає пояснення початкового способу проникнення, використаної вразливості чи облікового запису або інфраструктури, через які діяли сторонні особи. Компрометація каналу сповіщень не доводить зараження кожного телефона, що отримав повідомлення. Водночас знайома назва застосунку на екрані не гарантує достовірності тексту під час такого інциденту.
Push повернули раніше за всі функції карти
У наступній заяві о 01:52 2 листопада команда повідомила про поступове відновлення. На карті знову були доступні жовтий і червоний рівні небезпеки, а push-сповіщення надходили. Відображення цілей залишалося тимчасово призупиненим. Розробники також повідомили про додаткові заходи захисту, не розкриваючи технічних подробиць.
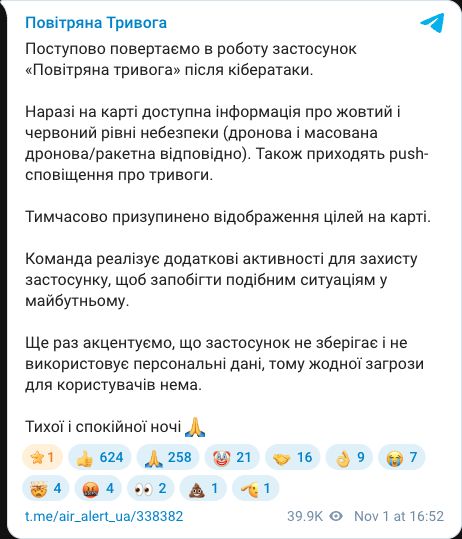
Це повідомлення про часткове відновлення, а не про повернення всіх функцій. Різниця допомагає правильно зрозуміти карту, на якій видно рівень небезпеки, але немає рухомих цілей: саме цю функцію команда назвала призупиненою. Її відсутність не є доказом відсутності повітряних загроз.
Відсутність персональних даних не вирішує проблему хибних тривог
Розробники запевнили, що застосунок не зберігає й не використовує персональних даних. Це твердження стосується оброблення даних сервісом, але не скасовує іншої проблеми — неправдивої інформації в каналі термінових попереджень. Оприлюднені факти стосуються достовірності та доступності сповіщень. Початковий спосіб втручання й можливий ширший доступ публічно не пояснені.
Для людини, яка лише отримала сповіщення, ці заяви не встановлюють потреби скидати телефон до заводських налаштувань або змінювати всі паролі. Перехід за посиланням із подальшим передаванням коду входу — інша ситуація, яка потребує захисту відповідного облікового запису. Не варто довіряти й неперевіреним «виправленням», які розповсюджують у коментарях чи приватних повідомленнях. Терміновість і знайома назва відправника самі собою не підтверджують безпечність запропонованої дії. Подібний прийом використовують фальшиві пропозиції допомоги, які виманюють банківські коди. Це окрема шахрайська схема, а не встановлене навантаження цієї атаки.
Залиште незалежний спосіб отримувати справжні попередження
У рекомендаціях Кіберполіції серед альтернатив зазначені офіційні канали Повітряних сил, сирени та екстрені сповіщення на смартфоні. Для киян також названо застосунок «Київ Цифровий». У разі сигналу повітряної тривоги потрібно прямувати до укриття й залишатися там до офіційного відбою. Меню екстрених сповіщень залежить від моделі телефона: за потреби знайдіть його через пошук у налаштуваннях, а не покладайтеся на універсальний шлях для всіх пристроїв. [4]
Практичний висновок конкретний: незвичне попередження перевіряйте через самостійно відкритий офіційний ресурс, не користуйтеся посиланнями з підозрілих сповіщень і майте кілька каналів отримання справжніх вказівок. Часткове відновлення застосунку — корисний крок, але воно не замінює актуальних місцевих рекомендацій і не пояснює, як почалося втручання.
Джерела
- Команда «Повітряної тривоги». Несанкціоноване втручання та тимчасове призупинення роботи. 2 листопада 2026 року, 00:17 за українським часом; переглянуто 2 листопада 2026 року. Офіційна заява про призупинення.
- Команда «Повітряної тривоги». Часткове відновлення після кібератаки. 2 листопада 2026 року, 01:52 за українським часом; переглянуто 2 листопада 2026 року. Офіційна заява про відновлення.
- Повітряні сили ЗСУ. Попередження про втручання та хибну інформацію щодо радіаційної загрози. 1 листопада 2026 року, 23:02 за українським часом; переглянуто 2 листопада 2026 року. Повідомлення Повітряних сил.
- Кіберполіція України. Альтернативні способи отримання повідомлень про повітряну тривогу. 1 листопада 2026 року; переглянуто 2 листопада 2026 року. Офіційні рекомендації.
