
Квитанція за доставлену їжу може стати частиною досьє на власника комп’ютера. VOLTA-AUTODOXER, який Cisco Talos описала в дослідженні від 31 жовтня, викрадає паролі й сесії, доповнює здобич даними з акаунтів і просить мовну модель оцінити цінні активи людини. Етап із ШІ відбувається вже після крадіжки: він допомагає зловмиснику визначити, чим зайнятися далі.
Йдеться про досліджений зразок шкідливого ПЗ, вперше помічений 11 жовтня, а не про щойно виміряну хвилю заражень. Звіт не встановлює кількість жертв чи єдину приманку для поширення. Найпоказовіша деталь — використання викраденого доступу для поєднання повсякденних покупок, онлайн-особистості та фінансових можливостей.
Викрадені сесії перетворюють квитанції на досьє
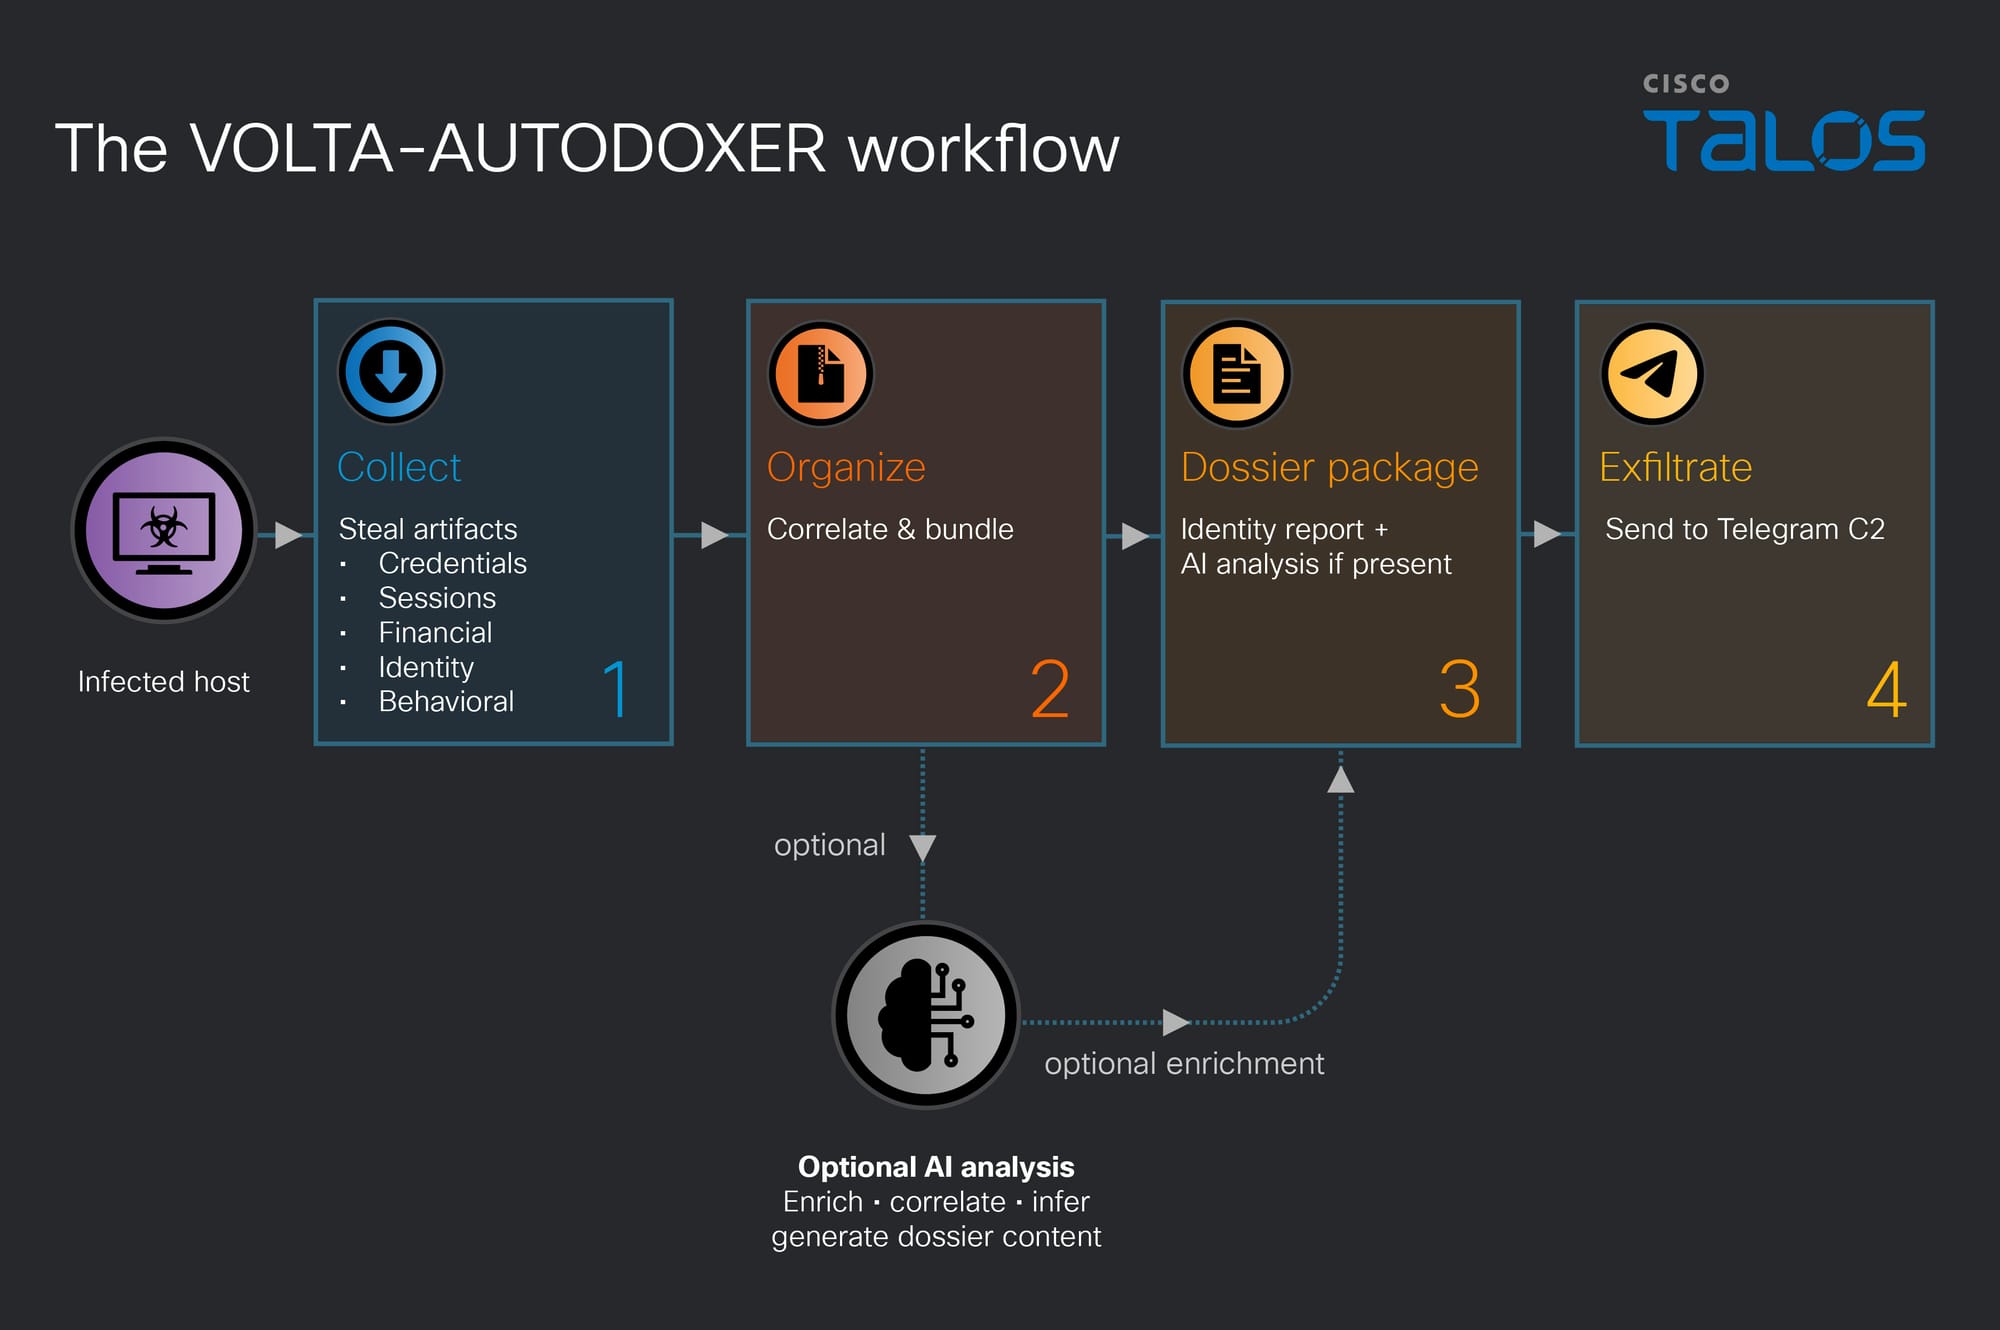
Talos описує збір даних браузерів, месенджерів, ігрових акаунтів, гаманців і сховищ облікових даних розробників. Далі VOLTA повторно використовує викрадені сесії, щоб шукати відомості за межами ПК: квитанції в Gmail та історія доставки їжі допомагають встановити домашню адресу, а запити до акаунтів доповнюють відомості про людину та її активи.
Через це звичайний чек набуває іншого значення. Окреме підтвердження замовлення навряд чи виглядає цінною здобиччю. У поєднанні з доступом до пошти, адресою та переліком акаунтів воно допомагає ідентифікувати людину й зробити наступне звернення переконливішим. Це пояснення механізму, а не доказ того, що кожній профільованій людині вже надіслали шахрайське повідомлення.
Тут варто розрізняти доступ і розуміння. Викрадена сесія може відкрити акаунт без нового запиту пароля. Зіставлення записів допомагає оператору зрозуміти, який доступ варто використати. Захист лише пароля не розв’язує першу проблему, а зневажливе ставлення до історії доставки — другу.
ШІ отримує відомості, які програма вже викрала
Зразок формує Identity_Report.txt, надсилає структурований набір даних через OpenRouter і зберігає відповідь у AI_Analysis.txt. Запит вимагає оцінки цінних активів та звичок безпеки. Talos знайшла налаштовану послідовність моделей Claude Opus 4.6, Kimi K2 і Gemini 2.5 Flash та перемикання у разі відмов. Аналіз і звіт про особу можуть залишити комп’ютер разом в архіві volta_dox.zip.
Резервна модель — це спроба отримати відповідь, а не доказ того, що кожен постачальник прийняв запит чи що досьє виявилося точним. Модель здатна помилитися у висновках. Однак початкові записи вже зібрано до того, як вона зробить свою оцінку.
Саме тому блокування етапу аналізу не є повноцінним відновленням після інциденту. Потрібно розібратися з викраденим доступом та приватними даними; невдалий запит до ШІ нічого з цього не повертає. За даними Talos, стілер може працювати й без необов’язкового етапу мовної моделі.
Раніше ми описували операторську панель Dolphin X з профілюванням за допомогою ШІ. VOLTA — інший зразок та окреме дослідження з описаною послідовністю від збору даних до досьє. Назва продукту ШІ сама собою не є ознакою зараження в жодному з цих випадків.
Зниклий виконуваний файл не закриває інцидент
VOLTA може видалити власний файл. Talos радить дослідникам звернути увагу на %APPDATA%\volta_debug.txt: цей журнал може показати, що зібрала програма та чи вдався запит до моделі. За наявності збережіть його приватно; не публікуйте потенційно чутливий журнал у відкритій темі підтримки. Відсутність файлу не доводить, що комп’ютер чистий.
Якщо невідома Windows-програма запускалася або є конкретні ознаки крадіжки, розділіть відновлення системи та акаунтів:
- Обмежте доступ і збережіть контекст. Не використовуйте підозрілий пристрій для чутливих операцій. До очищення збережіть попередження й обставини запуску. Захисний засіб може прибрати видимий файл, тоді як інший завантажувач, заплановане завдання, служба чи зміна браузера залишаться. Це причина перевірити систему повністю, а не твердження, що VOLTA встановлює всі ці компоненти.
- Очистьте Windows. Завантажте та встановіть Gridinsoft Anti-Malware, оновіть базу, запустіть повне сканування, перегляньте й видаліть виявлені загрози, потім перезапустіть ПК. Якщо інсталятор не запускається, скористайтеся надійним середовищем відновлення чи безпечним режимом і поверніться до повної перевірки після відновлення доступу. Сканування не гарантує виявлення кожного зразка й не скасовує крадіжку даних.
- Відновіть акаунти з іншого надійного пристрою. Відкличте скомпрометовані сесії та токени, а також змініть паролі. Почніть із головної пошти й акаунтів, через які можна відновити інші. Перевірте підключені застосунки, налаштування відновлення та незнайому активність. Якщо на ПК були робочі облікові дані, залучіть службу безпеки організації.
Приклад окремого відновлення доступу після стілера наведено в матеріалі про ACR Stealer і відкликання викрадених сесій. Якщо seed-фраза гаманця зберігалася на ураженому ПК відкритим текстом, вважайте її розкритою. Перехід до нового гаманця, створеного на надійному обладнанні, — окреме завдання від очищення Windows. Не вводьте seed-фразу на сайті нібито повернення коштів чи перевірки.
VOLTA робить знайому крадіжку персональнішою. Моделі не потрібно зламувати акаунт, щоб допомогти злочинцю визначити його пріоритетність: доступ і контекст спочатку забезпечує стілер.
Джерела
- Раян Феттерман. «Appraisal by AI: Model-driven victim prioritization in the VOLTA infostealer». Cisco Talos, 31 жовтня 2026 року; дата доступу — 31 жовтня 2026 року. дослідження VOLTA від Talos.
