
Розширенню, яке рекламують як помічника для PDF або безпечнішого пошуку, може майже не знадобитися програмний код. Достатньо замінити стандартну пошукову систему й спрямувати запити через сторонній сервер. У дослідженні Searchjacked від 29 жовтня Socket описує 319 розширень із приблизно 13,4 млн встановлень за десятиліття. Це сукупний масштаб дослідження, а не кількість людей, яких заразили цього тижня.
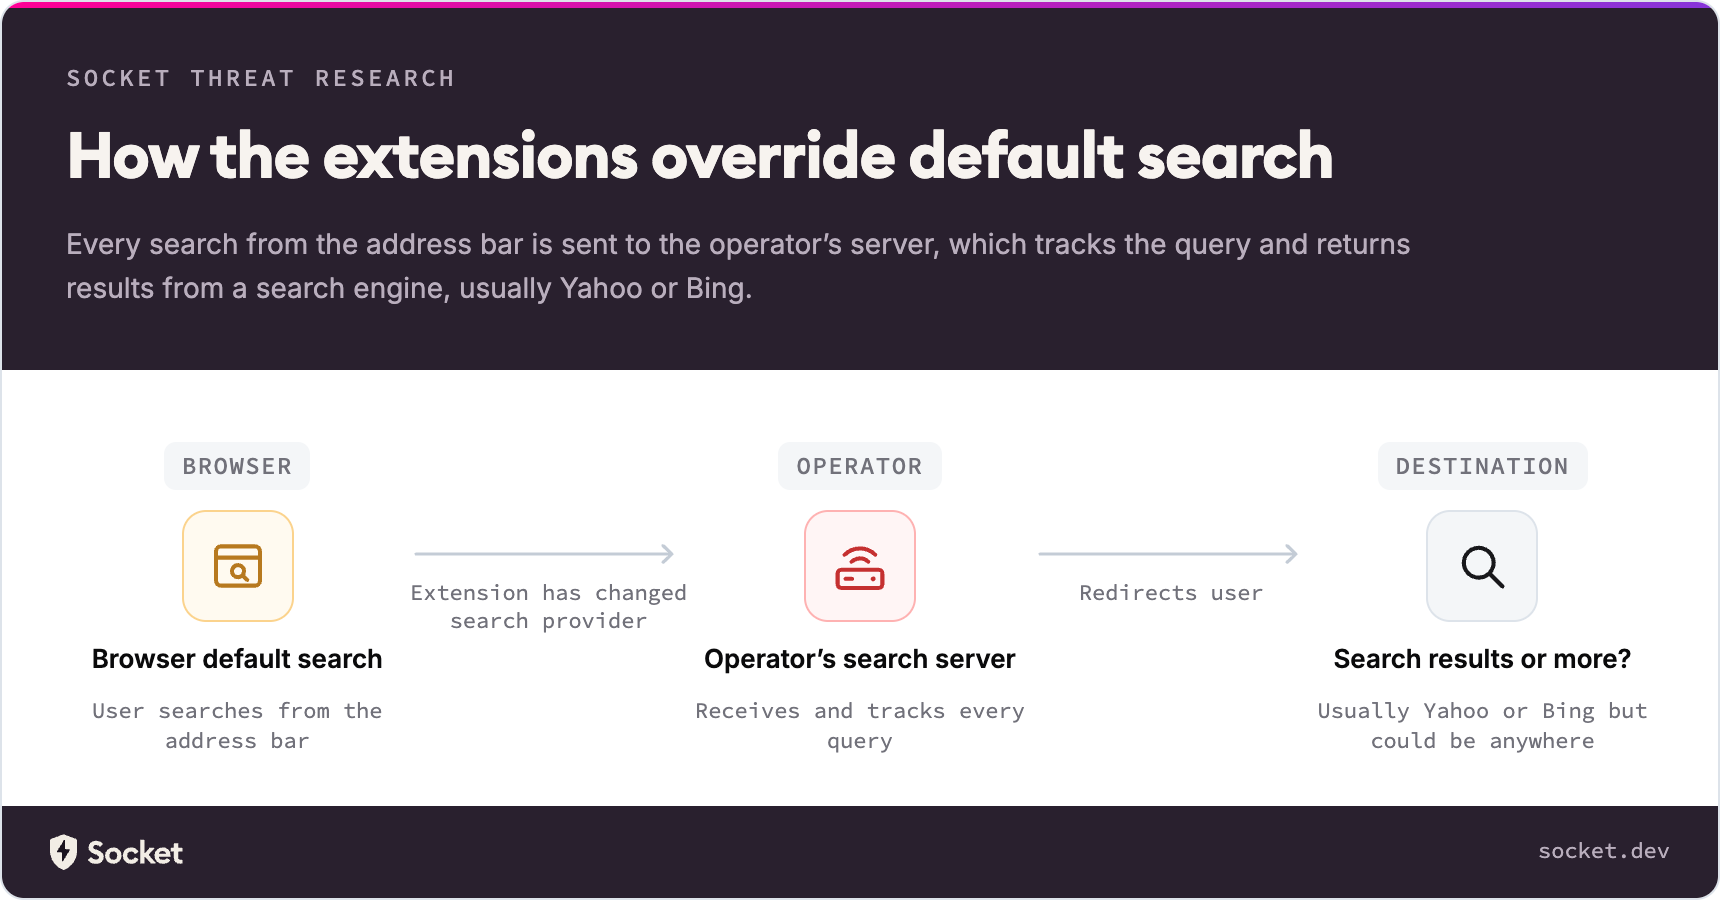
Найцікавіше — маршрут запиту. Остаточні результати може показувати Yahoo або Bing, але перед цим питання отримує посередник, який заробляє на партнерському трафіку. Знайома пошукова система наприкінці маршруту не пояснює, хто побачив ваш запит дорогою.
Перехоплення пошуку без фонової програми
Дослідник Джон Такнер наводить Safe Game Search: пакет із файлом маніфесту та трьома іконками. У ньому немає фонового обробника, скриптів для сторінок або корисного інтерфейсу на панелі браузера. Вирішальний елемент — chrome_settings_overrides: налаштування задає нового постачальника пошуку та сервер, куди надходитимуть запити.
За звітом, під час встановлення Chrome показує запит на зміну пошуку. Проте згода на нового постачальника не пояснює всього маршруту через посередника. Перевірка лише небезпечних дозволів чи підозрілого JavaScript може пропустити головну дію такого невеликого пакета.
Межі ризику тут конкретні: запити до налаштованого постачальника потрапляють його оператору, потенційно разом з унікальним ідентифікатором. Дослідження не доводить, що кожне розширення краде паролі, читає всі відвідані сторінки чи встановлює окреме шкідливе ПЗ у Windows.
Шість однакових запитів — чотири маршрути
Socket перевірила проксі Predator Search — розширення, для якого було вказано близько 50 тисяч користувачів. Шість однакових запитів дали чотири результати: Yahoo з партнерськими мітками, окрему проміжну сторінку, довший ланцюжок через два домени перед Yahoo та сторінку помилки Cloudflare. Розширення не змінювалося: маршрут для кожного звернення обирав сервер.
Отже, користувач передає посереднику можливість вирішувати, куди піде пошук. Параметри Yahoo hspart і hsimp або Bing PC і PTAG позначають партнерський трафік. Проксі дозволяє рахувати переходи, збирати запити та змінювати адреси призначення без оновлення розширення.
Спостережені факти — перехоплення запитів і змінні перенаправлення. Фішинг та шкідливі завантаження Socket розглядає як можливі подальші сценарії, а не доведений наслідок кожного перевіреного розширення. Незнайомий проміжний домен варто перевірити, проте він сам по собі не доводить зараження пристрою.
Приховані сторінки магазину, помітна реклама
Багато знайдених розширень не відображалися в пошуку Chrome Web Store. Їхні сторінки залишалися доступними за прямим посиланням або точним ID. Такий спосіб розповсюдження має й законні застосування; у цьому випадку він пояснює, чому реклама давала багато встановлень інструментам, які було складно знайти самостійно.
Приманками слугували пошук інструкцій, інструменти PDF та нібито захищений пошук. Socket зіставляла сторінки завантаження, політики конфіденційності, дані рекламодавців і спільні партнерські облікові записи. Нове дослідження додало до попередніх знахідок 264 розширення та близько 8,7 млн встановлень. Частина активності почалася ще 2016 року, тому історичний підсумок не означає стільки активних користувачів сьогодні.
Спочатку перевірте розширення, потім поверніть пошук
- Відкрийте
chrome://extensionsі перегляньте незнайомі інструменти пошуку, PDF та інструкцій. Запишіть ID розширення й порівняйте його з переліком у звіті Socket, наведеному нижче. Схожа назва ще не встановлює тотожності. - Видаліть небажане розширення, а тоді поверніть потрібного постачальника в налаштуваннях пошукової системи Chrome. Перевірте звичайний запит без особистих даних з адресного рядка.
- Якщо розширення повертається або пошук знову змінюється, перевірте синхронізацію, політики браузера та інші встановлені програми. На робочому пристрої узгодьте зміни з адміністратором.
У Windows повторні перенаправлення після видалення можуть бути підставою перевірити й сам пристрій. Захисна програма може прибрати видимий компонент, тоді як завдання планувальника, супутній застосунок чи політика браузера залишаться. Перевірка Gridinsoft Anti-Malware допоможе шукати такі компоненти, але не скасує вже переданих запитів і не доведе повної відсутності витоку.
Перевіряти варто маршрут пошуку та розширення, яке ним керує. Знайома сторінка результатів наприкінці — лише частина відповіді.
Джерела
- Джон Такнер. Searchjacked: Hidden Browser Extensions Hijack Searches for 13 Million Users. Socket, 29 жовтня 2026; переглянуто 1 листопада 2026. Дослідження та перелік розширень.
