
Підмінене розширення Claude Code з магазину Cursor намагалося залишити зловмисникам постійний SSH-доступ до комп’ютерів розробників. Ідеться про збірки anthropic.claude-code 2.1.312 і 2.1.313 для Windows та macOS, які поширювалися 29 жовтня приблизно з 02:27 до 13:35 за тихоокеанським літнім часом. Оновлене повідомлення Cursor і новий розбір Microsoft пояснюють, чому самого видалення розширення недостатньо.
Важливо, звідки надійшов пакет. За даними Microsoft, шкідливі збірки не поширювалися через Microsoft Visual Studio Marketplace або офіційний npm-пакет Claude Code. Anthropic повідомила Microsoft, що її системи не були скомпрометовані. Це була підмінена копія зі знайомим ідентифікатором у магазині Cursor, а не підтвердження зараження всіх інсталяцій Claude Code.
Справжнє розширення працювало й після запуску завантажувача
OpenSourceMalware виявила 66 рядків JavaScript, доданих перед звичайним кодом розширення. Завантажувач запускався під час завантаження модуля: починати розмову з Claude не потрібно. Далі виконувався очікуваний код, а приховування помилок маскувало невдалі шкідливі операції. Тому справний редактор мало що говорив про безпеку.
Для спроби встановити бекдор код використовував вбудовані дані й штатні системні інструменти, не завантажуючи ще один виконуваний файл. Це відрізняє випадок від фальшивого інсталятора, який одразу підміняє обіцяну програму. Ми вже розбирали розширення Solidity Pro, націлені на секрети розробників; тут небезпечною дією стало завантаження зміненого пакета з власного магазину IDE.
Два ключі та спроба доступу через вихідне з’єднання
Код додавав відкритий SSH-ключ із позначкою svc-telemetry до файлу авторизації. Власник відповідного закритого ключа міг скористатися цим записом, якщо локальна SSH-служба дозволяла вхід. Інший, вбудований закритий ключ автентифікував вихідне тунельне з’єднання. Ролі різні: дозвіл увійти в комп’ютер і дозвіл під’єднатися до сервера тунелю.
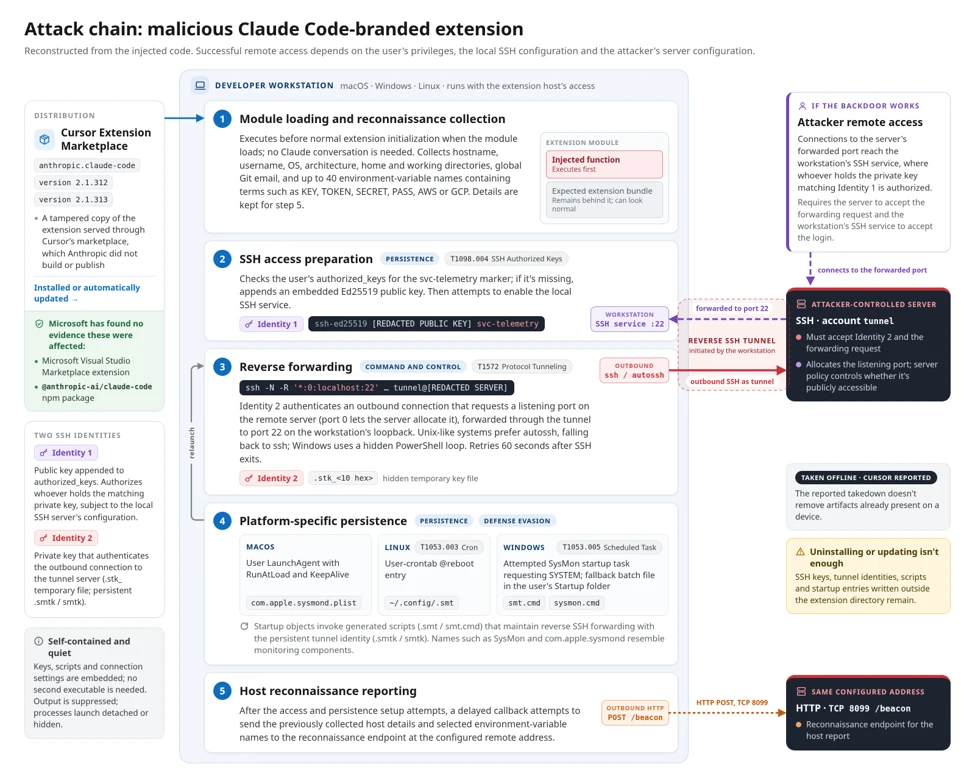
Зворотне перенаправлення мало передавати з’єднання із сервера зловмисника до локальної SSH-служби робочої станції на порту 22. Вихідне з’єднання усувало потребу в прямому вхідному маршруті до комп’ютера. Проте права й конфігурація залишалися вирішальними: за словами Cursor, помилки коду та потреба в правах адміністратора блокували SSH-доступ на більшості систем Windows і macOS. Самого запису ключа або процесу SSH недостатньо, щоб підтвердити успішний вхід атакувальника.
Є важливе уточнення й щодо розвідки. Початкове повідомлення збирало відомості про комп’ютер та вибрані назви змінних середовища, а не їхні значення. Це могло показати, які типи облікових даних налаштовано, але саме по собі не доводило викрадення цих секретів.
Після видалення пакета залишається окреме очищення
Cursor повідомила про видалення шкідливих збірок, перебудову магазину й відключення сервера атакувальника за допомогою хостинг-провайдера. Це припиняє описане поширення та з’єднання із сервером, але не видаляє вже записані на робочу станцію файли.
Завантажувач намагався закріпитися поза власним каталогом. У macOS він використовував LaunchAgent із назвою com.apple.sysmond. У Windows намагався створити завдання SysMon, а запасним варіантом був скрипт у папці автозавантаження. Назви, схожі на компоненти моніторингу, приховують справжню дію, записану в налаштуваннях запуску.
- З’ясуйте, чи був ризик. Перевірте записи встановлення або автоматичного оновлення: версію, магазин і часовий проміжок 29 жовтня. До очищення збережіть пакет і відповідні журнали комп’ютера.
- Перевірте залишені компоненти. Зіставте сторонні SSH-ключі, створені скрипти, дії автозапуску й тунельні процеси з індикаторами Cursor. Збережіть легітимні ключі та інструменти адміністрування. Відсутність самої позначки
svc-telemetryне скасовує інших свідчень. - Приберіть підтверджений бекдор і перевірте результат. Ізолюйте пристрій, якщо є ознаки виконання коду або встановленого доступу. Перед використанням скриптів Cursor перевірте їхній вміст і вимоги до прав. Переконайтеся, що шкідливі процеси й автозапуск не повертаються після перезавантаження. Дослідіть активність пристрою та змініть доступні з нього облікові дані з довіреної системи, коли цього потребують виявлений доступ або втрата довіри до комп’ютера.
На ураженому комп’ютері Windows видалення розширення чи одного антивірусного виявлення може залишити ключ, завдання планувальника або скрипт автозапуску. Після збереження доказів та ізоляції Gridinsoft Anti-Malware дає змогу перевірити локальні шкідливі компоненти: встановіть програму, оновіть базу, запустіть повне сканування, перегляньте й видаліть виявлені загрози та перезавантажте систему. Сканування доповнює перевірку SSH і закріплення саме в цьому інциденті; воно не повертає викрадені секрети й не доводить, що віддаленого сеансу не було.
Вирішальне питання — чи запускався підмінений пакет і що він залишив. Оновлення розширення корисне, але для відновлення довіри до робочої станції потрібно перевірити також незалежні зміни доступу й автозапуску.
Джерела
- Cursor. Повідомлення про шкідливі версії Anthropic.claude-code у магазині Cursor. 29 жовтня 2026; оновлено 30 жовтня. Переглянуто 31 жовтня 2026.
- Microsoft Security Research. Розбір підміненого розширення Claude Code та постійного SSH-бекдора. 30 жовтня 2026. Переглянуто 31 жовтня 2026.
- OpenSourceMalware. Троянізоване розширення Claude Code встановлює SSH-бекдор. 30 жовтня 2026; уточнено джерело поширення. Переглянуто 31 жовтня 2026.
