
Обіцянка виплатити 6 500 грн допомоги стала шляхом до банківських рахунків потерпілих, повідомила Кіберполіція 27 жовтня. За даними слідства, 39 громадян втратили майже мільйон гривень; обвинувальний акт щодо двох учасників групи скерували до суду 23 жовтня. Люди розраховували отримати гроші, але передавали дані, які могли дозволити знімати їх.[1]
Від оголошення в соцмережі до підробленого державного сайту
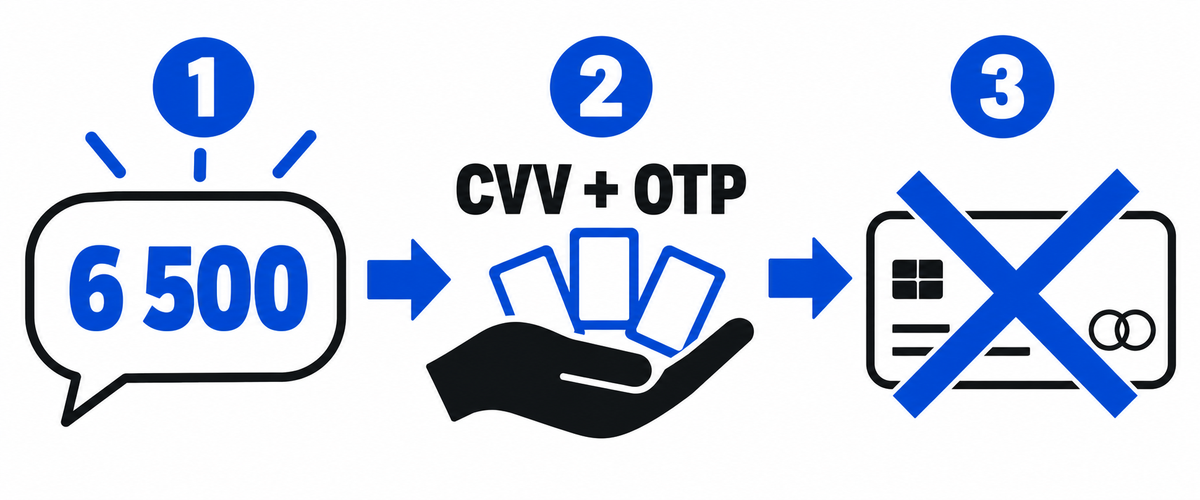
Слідство описує використання Facebook, Telegram і спеціально створених ботів для переходу на імітації державних ресурсів. Там збирали реквізити карток, CVV2/CVC2 та одноразові паролі. За версією поліції, ці відомості давали доступ до інтернет-банкінгу й дозволяли проводити незаконні операції.[1]
Важливий саме перехід між обіцянкою та запитом даних. Оголошення може розповідати про соціальну виплату, а кінцева сторінка — поводитися як форма оплати чи доступу до рахунку. Сума на запрошенні означає обіцяний розмір допомоги, а не межу можливих втрат після передачі банківських секретів.
Банківський код змінює зміст «оформлення допомоги»
Номер картки ідентифікує платіжний інструмент. Код безпеки та одноразовий пароль банку мають інше призначення: вони можуть брати участь у підтвердженні платежу або доступу. Передаючи ці секрети сторінці про допомогу, людина перетворює очікування вхідного переказу на можливість для чужої видаткової операції.
Це наш розбір описаної послідовності збору даних, а не відтворення конкретних банківських екранів. Поліція не оприлюднила домени фішингу, повні форми чи те, яку саме авторизацію підтверджував кожен перехоплений код. Повідомлення не встановлює факту зламу банківської системи. Передача обвинувального акта до суду також не є обвинувальним вироком.
В окремому попередженні про фальшиві виплати Кіберполіція пояснює ширшу схему: офіційний на вигляд дизайн веде до підробленого входу в банкінг. Рекомендація — перевіряти допомогу через офіційні джерела й не передавати під час її оформлення банківські паролі, PIN та коди безпеки картки.[2]
Привід відрізняється від підробленого рахунку Free Mobile, але рішення подібне: оцінювати запитану інформацію окремо від невеликого платежу чи привабливої виплати над формою. Пастка з голосуванням у Telegram показує іншу підміну, коли невинне завдання переходить у запит доступу до акаунта.
Якщо сторінка вже отримала ваші дані
Отримати повідомлення — не те саме, що ввести реквізити або код. Закрийте пропозицію та перевірте заявлену виплату через самостійно відкритий офіційний сервіс. Перевірка домену через Gridinsoft Website Reputation Checker може дати додатковий сигнал небезпеки, але відсутність попередження не підтверджує справжність сторінки.
Якщо ви ввели реквізити картки, заблокуйте її через звичний застосунок банку або його офіційну телефонну лінію: Нацполіція прямо рекомендує це після підозрілої форми. Про несанкціоновані перекази повідомте банк і поліцію.[3] Скажіть банку, якщо також передали пароль чи одноразовий код, щоб перевірити доступ до банкінгу, а не лише стан картки. Збережіть посилання, повідомлення й записи операцій, не продовжуючи спілкування через бота.
Вирішальна межа — запит повноважень над рахунком. Пропозиція допомоги не стає надійною через офіційний вигляд форми, а одноразовий банківський код не є звичайним пунктом анкети.
Джерела
- Кіберполіція України / поліція Дніпропетровської області. «Слідчі та кіберполіцейські Дніпропетровщини скерували до суду обвинувальний акт щодо організованої групи інтернет-шахраїв». 27 жовтня 2026 року; переглянуто 28 жовтня 2026 року. Офіційне повідомлення про справу.
- Кіберполіція України. «Фейкові “виплати від міжнародних фондів”: як шахраї виманюють банківські дані». 30 січня 2026 року; переглянуто 28 жовтня 2026 року. Попередження про фальшиві виплати.
- Національна поліція України. «Найпоширеніші види шахрайства», розділ про фішинг; переглянуто 28 жовтня 2026 року. Дії після передачі реквізитів.
