
Сайт школи може працювати як завжди, поки інша адреса в тому самому домені показує нелегальне казино. У дослідженні, оприлюдненому 26 жовтня, Infoblox описує дві операції: їхні учасники змінювали DNS-записи й розміщували азартні сторінки під справжніми освітніми та державними доменами. Основні сайти установ залишалися доступними.
З однією операцією, яку дослідники назвали Hidden Hawk, пов’язано понад 850 виявлених точок входу у восьми доменах установ і понад 30 індонезійських гральних брендів. Це показники інфраструктури, а не кількість ошуканих людей. Інша операція передавала керування цілими державними підзонами зовнішнім DNS-серверам. Infoblox не приписує її Hidden Hawk.
Шкільна адреса вела на чужий сервер
Основний прийом Hidden Hawk — додавання CNAME, тобто DNS-запису, який робить одне ім’я псевдонімом іншого. Адреса з гральною назвою під справжнім доменом школи вказувала на сторінку зовнішнього хостингу, переважно Cloudflare Pages. Зберігати казино на шкільному вебсервері не було потрібно.
Між двома адресами залишалася показова деталь. Ім’я на pages[.]dev часто повторювало адресу установи, але з дефісами замість крапок. Так дослідники могли зіставити зовнішню сторінку з несанкціонованим шкільним піддоменом.
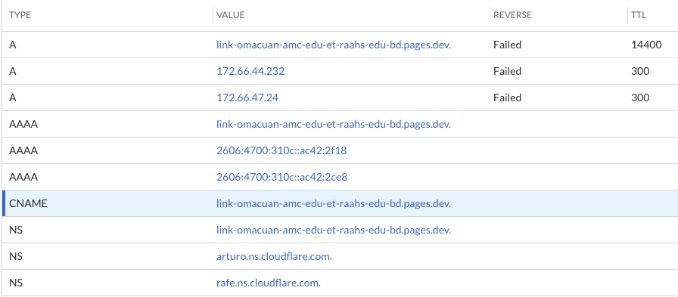
В одному задокументованому випадку гральний вміст був доступний під доменом середньої школи в Бангладеш із 6 липня до 1 жовтня. Звіт також називає домени установ у Мексиці та Індії. Частина записів діяла під час дослідження; індійський випадок у цій групі спостерігали як усунений ще в липні.
Це domain shadowing — створення сторонніх піддоменів без дозволу власника, поки звичні сервіси працюють нормально. Адміністратор, який перевіряє лише головну сторінку чи журнали основного вебсервера, може не побачити сторінок, які повністю обслуговує чужа інфраструктура.
Як саме оператори отримали доступ до DNS, звіт не встановлює. Викрадені облікові дані, інсайдер або злам реєстратора чи DNS-провайдера — можливі шляхи, а не доведені причини цих випадків. Нормальна робота головного сайту цього питання не закриває.
Пропозиція продавця відповідала знайденим сторінкам
Дослідники Infoblox звернулися в Telegram до акаунта, який, на їхню думку, належав оператору Hidden Hawk, і представилися гральним бізнесом. Співрозмовник пропонував оптимізацію зворотних посилань та окремі посадкові сторінки, називав ціни в доларах й індонезійських рупіях і надав банківські реквізити. Дослідники нічого не платили.
Цей обмін пов’язує розрізнені адреси з послугою, яку, вочевидь, продавали кільком гральним брендам. Це ширша схема, ніж одна стороння сторінка на одному шкільному сайті. Оператор також обіцяв найвищі місця в Google. Це була рекламна обіцянка продавця, а не перевірений результат чи гарантія обходу захисту пошуку завдяки домену установи.
Правила Google прямо відносять дорвейні сторінки та несанкціоновано доданий вміст до спаму, через який видимість може знизитися або сторінки можуть зникнути з результатів. Адреса установи не означає схвалення ані цією установою, ані пошуковою системою.
Інший оператор передав назовні цілу підзону
Окремий випадок із доменами Махараштри та ESIC спирався на ширшу зміну DNS. Несанкціоновані записи NS делегували підзони державних доменів зовнішнім серверам ClouDNS. Після делегування саме ці сервери відповідають за імена всередині підзони. Оператор міг змінювати їх без нового запису в батьківській державній зоні для кожної адреси.
Запис із шаблоном wildcard під gam[.]maharashtra[.]gov[.]in дозволяв довільним іменам у цій підзоні отримувати адресу. Дослідники бачили дорвейні сторінки про рамі, ставки, лотереї та satta matka. Для доставки вмісту використовували DigitalOcean, CloudFront і BunnyCDN.
Гральні записи під доменом Махараштри спостерігали щонайменше із серпня 2025 року. У середині жовтня 2026-го делегування вже не спостерігалося, і злам, вочевидь, було усунено. Нова подія сьогодні — публікація розслідування. Це не твердження, що державні домени вперше зламали саме сьогодні чи що ті делегування досі діють.
Перевіряти потрібно обліковий запис керування DNS
Для школи, компанії чи державної установи очищення самого вебсайту не усуває описану точку контролю. Зіставте авторитетну DNS-зону із затвердженим переліком сервісів: перевірте незнайомі цілі CNAME, нові делегування NS, wildcard-записи та раптові групи піддоменів. Законне використання Cloudflare Pages чи іншого хостингу саме по собі не свідчить про злам.
Якщо зміна несанкціонована, вилучіть відповідний запис батьківської зони чи делегування та перевірте акаунт, через який її зробили. Замініть скомпрометовані облікові дані керування DNS, увімкніть MFA й перегляньте журнали доступу реєстратора та провайдера. Записи прозорості сертифікатів для незнайомих імен допоможуть знайти зміни, яких не помітив звичайний моніторинг сайту.
Для відвідувача казино під освітньою чи державною адресою — причина засумніватися в сторінці, а не довіряти вимозі переказати гроші. Перевірка репутації повного імені сайту в Gridinsoft може додати контекст без його відкриття, але не засвідчує законність казино й не гарантує виплату.
Захисникам варто обмежувати несанкціоновані піддомени та інфраструктуру оператора, а не всі домени справжніх установ. Корисно також відрізняти цей випадок від попереднього розслідування казино PeckBirdy: тут встановлено зловживання DNS та ідентичністю установ, але не запуск шкідливого коду на пристрої кожного відвідувача.
Джерела
- Infoblox Threat Intel. Позичена репутація: domain shadowing і просування азартних сайтів. 26 жовтня 2026 року.
- Google Search Central. Правила щодо спаму у вебпошуку Google. Дорвейні сторінки та зламаний вміст; перевірено 26 жовтня 2026 року.
