

Зловмисник, який користувався ШІ-помічниками, викрав з індійського державного університету базу з понад 5200 записами, повідомляє Unit 42 у розслідуванні від 21 жовтня. Оператор під псевдонімом BUGSTER також вивчав телефонне шахрайство та інші схеми. Але докази мають різну вагу: крадіжку університетських даних дослідники підтвердили, а телефонна операція, за їхньою оцінкою, залишалася на стадії планування або початкового налаштування.[1]
Результат підбору пароля — ще не вся історія
Unit 42 дослідила робоче середовище оператора, а не лише сповіщення на боці жертви. Там знайшли розвідувальні звіти, скрипти, розмови й файли з результатами. Це дозволяє відокремити поради помічника від дій, які справді вдалися зловмиснику.
В одному університеті згенерована ШІ розвідка допомогла описати освітню платформу й знайти облікові записи. Відомості про авторів публікацій розкривали імена навіть тоді, коли прямий шлях до переліку користувачів був заблокований. Імена використали для підбору паролів; інструмент позначив одну пару даних як імовірно придатну для входу. Такий результат вужчий за доказ викрадення бази з цього сайту.
Підтверджена крадіжка стосувалася іншого університету. Там нападник отримав доступ до адміністративного облікового запису зі слабким паролем і вивантажив базу MongoDB. Маніфест фіксував скопійовані колекції; дані містили персональну інформацію студентів і викладачів. У звіті також описано розкриту інфраструктуру та обліковий запис стороннього сховища. Це не доводить, що зловмисник надалі використав кожен із цих сервісів.
Один оператор і кілька помічників
Робоче середовище поєднувало Hermes Agent із DeepSeek V4 та Cursor для допомоги з кодом. Unit 42 знайшла налаштування, спрямовані на обхід захисних обмежень. Окремі профілі відповідали за загальні запити, поради щодо телефонного шахрайства й дослідження операторів зв’язку; керування відбувалося через Telegram.
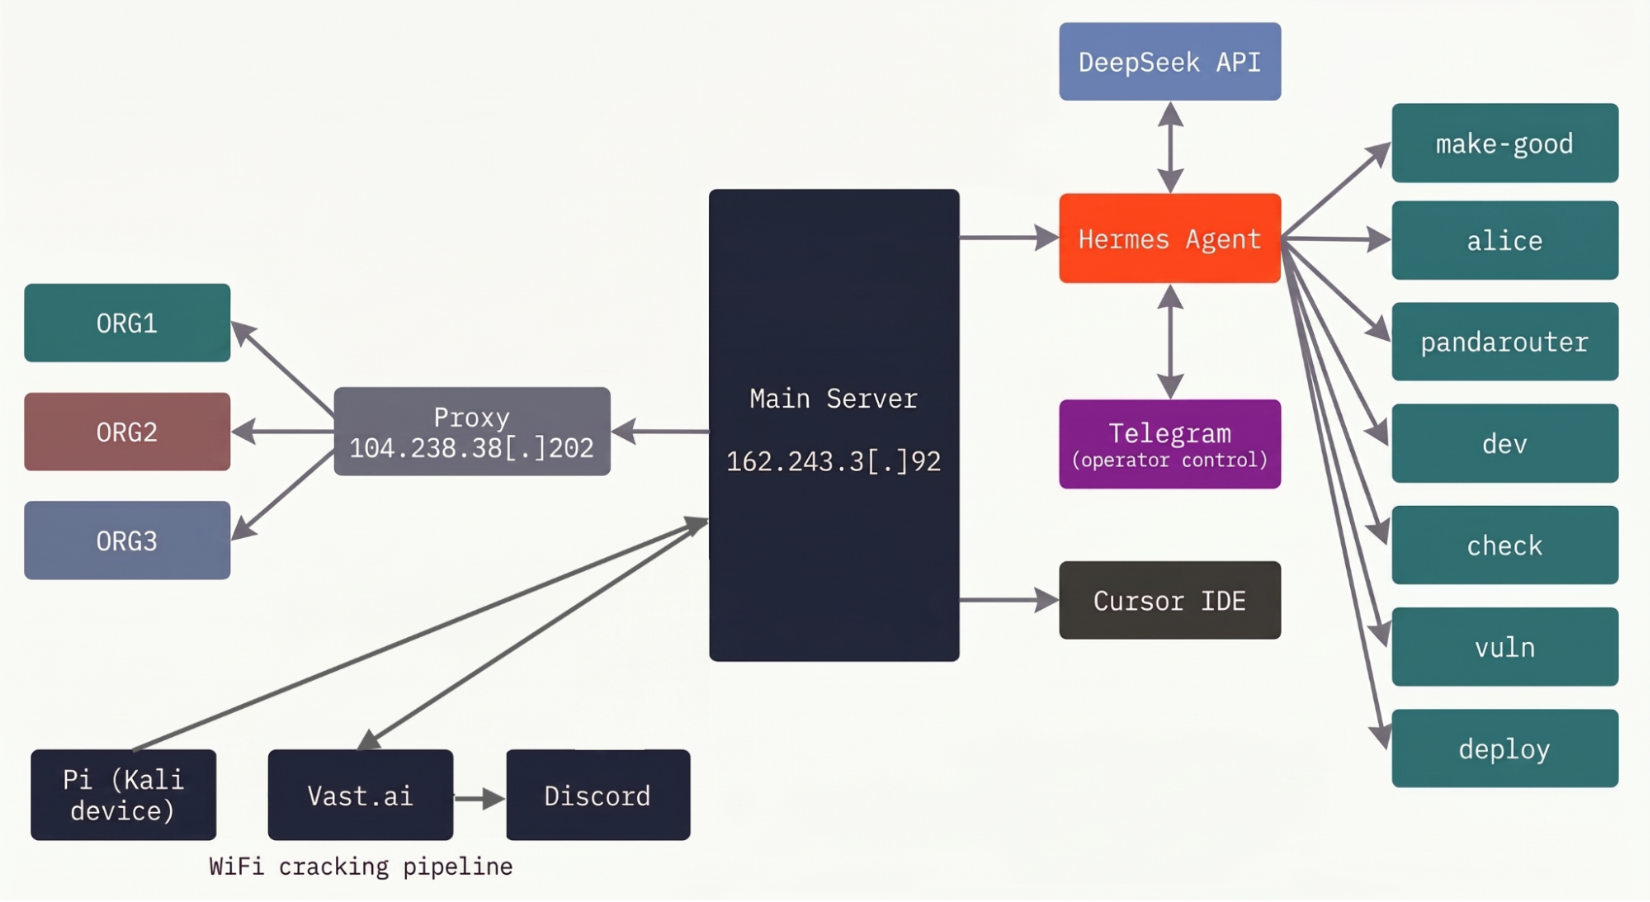
Схема пояснює розподіл роботи: ШІ міг упорядковувати розвідку, писати скрипти й консультувати щодо іншого злочинного задуму, а оператор використовував спільний сервер. Це не усувало потреби в доступі й не замінювало слабкий пароль магічним зламом. Сама назва профілю також не доводить виконання завдання: дослідники знайшли додаткові профілі розробки й тестування, але не спостерігали їхніх розмов.
Це окремий випадок від розслідування Cairn із відкритими панелями керування. Подібні інструменти ШІ не означають того самого нападника або однаковий ланцюжок атаки.
План шахрайства не дорівнює працюючій схемі
Розмови про телефонне шахрайство й дослідження операторів зв’язку свідчили про підготовку. Однак Unit 42 не знайшла журналів дзвінків, сигнального трафіку чи активної маршрутизації, які підтверджували б роботу такої схеми. Розвідка щодо власників криптовалют теж виявила можливі майбутні цілі, але не подальші дії. Стверджувати про доведені телефонні збитки чи викрадену криптовалюту підстав немає.
Для читача звітів про атаки з ШІ це важлива різниця: згенерована пропозиція, скрипт на диску, повідомлення інструмента про успіх і підтверджено викрадені записи — різні рівні доказів. Тут конкретна шкода — університетська база; ширші задуми показують наміри оператора.
Що перевірити захисникам
Адміністраторам варто перевірити слабкі й повторно використані привілейовані паролі, доступність баз даних та доступ до сховищ, а потім зіставити входи з експортом баз і незвичними вихідними передаваннями. Збережіть журнали перед зміною підтверджено скомпрометованих облікових даних і усуненням стороннього доступу. Студентам слід орієнтуватися на повідомлення свого університету щодо зачеплених записів: саме це дослідження не визначає кожну постраждалу людину.
Висновок конкретний: помічник здатен допомогти малодосвідченому оператору перетворити звичайні недоліки доступу на реальну втрату даних. Реагування все одно потребує встановити шлях входу й перевірити, що залишило систему, а не вважати кожен план ШІ завершеною атакою.
Джерела
- Unit 42. «Next Exploit Opportunities»: How a Threat Actor Used AI to Help Plan and Execute Multiple Types of Cybercrime Activities. Palo Alto Networks, 21 жовтня 2026; переглянуто 22 жовтня 2026. Розслідування та докази.
