

Вісім скомпрометованих ключів eMudhra могли дозволити підробляти HTTPS-сертифікати чужих сайтів. Google і Mozilla повідомили, що заблокували уражені ключі протягом кількох годин після звернень 17 жовтня. Їхні публікації від 20 жовтня показують менш очевидну проблему: захист, доставлений у браузер, не обов’язково потрапляє до кожного застосунку з іншим сховищем довірених сертифікатів.
Користувачам варто підтримувати браузери в актуальному стані й дозволяти їм отримувати захисні оновлення. Google також радить перезапустити Android-пристрій, щоб негайно запустити відповідне оновлення захисту. Для власників сайтів є окремий строк: 27 жовтня Chrome планує вилучити кореневий сертифікат, від якого залежать уражені проміжні сертифікати. Це може порушити роботу справжніх сайтів.
Ключі, які засвідчували справжність інших сайтів
Сайт показує TLS-сертифікат, щоб підтвердити: зашифроване з’єднання веде саме до домену в адресному рядку. Сертифікат є частиною ланцюжка: його підписує проміжний центр сертифікації, а довірений кореневий сертифікат засвідчує цей центр. Програма перевіряє ланцюжок, перш ніж прийняти посвідчення сайту.
В інциденті eMudhra скомпрометовані приватні ключі восьми проміжних сертифікатів центрів сертифікації. За даними команд безпеки Google, під час створення ключів бракувало випадковості. Отже, проблема виникла в самому механізмі встановлення довіри: той, хто відновив такий ключ, міг видати переконливий сертифікат для домену, яким не володіє.
Це не перенаправляє автоматично всі з’єднання в інтернеті. У сценарії, який описує Mozilla, для читання або зміни трафіку зловмисник також має перехопити з’єднання, а програма користувача — досі довіряти скомпрометованому центру. Публікації підтверджують небезпечну можливість підміни сайту, але не доводять злам кожного клієнта eMudhra, користувача браузера чи попереднього HTTPS-сеансу.
Браузери заблокували ключі до публічного пояснення
Google отримав повідомлення 17 жовтня о 18:05 UTC. До 19:45 UTC команда Chrome перевірила висновки та додала відбитки уражених відкритих ключів до CRLSet — механізму розповсюдження блокувань сертифікатів. Блокування саме ключа важливе: його повторна поява в іншому сертифікаті не дозволяє обійти заборону.
Mozilla отримала повідомлення о 20:06 UTC. Команда застосувала OneCRL — централізовано розповсюджуваний список відкликаних сертифікатів. За її даними, до 22:59 UTC захист отримали всі користувачі Firefox зі стандартними налаштуваннями. Початковий захист обох браузерів не потребував оновлення версії чи перезапуску.
Ця послідовність пояснює, чому терміновий випуск браузера з’явився вже після захисту багатьох користувачів. 20 жовтня Mozilla оголосила Firefox 158.0.1 для комп’ютерів і Android, а також ESR 115.43.1 та ESR 153.5.1. Вони мають охопити меншість користувачів, чиї змінені налаштування могли завадити отриманню OneCRL. Актуальна версія Firefox закриває і цей шлях доставки.
21 жовтня о 08:29 UTC Mozilla випустила Firefox для Android 158.0.2: оновлення усуває затримку застосування вбудованого списку блокування OneCRL після запуску в частини клієнтів. Користувачам Android варто встановити це оновлення; попередній випуск від 20 жовтня залишається частиною хронології реагування.
Захищений браузер залишає друге запитання
Інші програми не обов’язково використовують рішення браузера щодо сертифікатів. Консольний клієнт, вбудоване середовище виконання або окремий застосунок може мати власний набір довірених центрів чи копію сховища Mozilla. Тому блокування в браузері підтверджує захист саме цього браузера, а не всіх програм на пристрої.
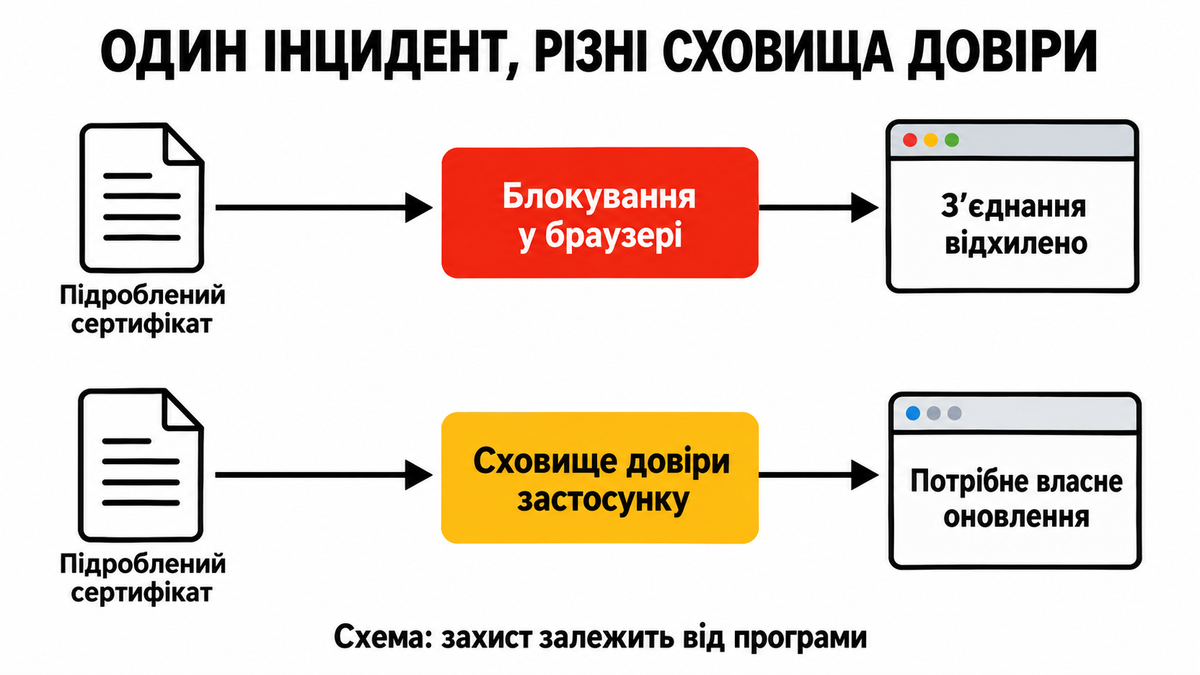
Mozilla також вилучає кореневий сертифікат, який підписав уражені проміжні сертифікати, з NSS 3.131.1. Це допомагає програмам, які використовують її сховище довіри, але не отримують OneCRL. Google зі свого боку вилучив emSign ECC Root CA - G3 із Chrome Root Store для споживачів цього сховища, що не отримують CRLSet. Такі зміни усувають прогалину доставки, яку швидке блокування в браузері саме по собі не закриває.
За даними Google, Android-пристрої та Googlebooks отримали відповідне оновлення захисту через Google Play Services приблизно о 22:00 UTC у понеділок, 19 жовтня. На момент публікації більшість Android-пристроїв уже мала це оновлення; перезапуск може запустити його негайно. Цю заяву не слід трактувати як гарантію для кожного стороннього застосунку, який самостійно підтримує власний набір сертифікатів.
27 жовтня — строк для власників сайтів
Вилучення кореневого сертифіката впливає і на справжні сертифікати сайтів. Google очікує розгортання вилучення кореня G3 у вівторок уранці, 27 жовтня, за тихоокеанським літнім часом. Попередні канали Chrome отримають зміну раніше. Сертифікат може бути справжнім, але перестати працювати, якщо його ланцюжок залежить від цього кореня.
Google закликає власників таких сайтів отримати й установити новий TLS-сертифікат з іншої ієрархії, включеної до Chrome Root Store. Перевіряти потрібно весь розгорнутий ланцюжок, включно з проміжними та кореневим сертифікатами, а не лише строк дії сертифіката сайту. Якщо цим керує хостинг або постачальник сертифіката, попросіть підтвердити заміну ланцюжка до зазначеної дати.
Користувачам не слід обходити перевірку сертифікатів чи встановлювати новий кореневий сертифікат із непроханого повідомлення. Оновлюйте браузер через його власний механізм або офіційний канал розповсюдження. Окремо варто відрізняти цей інцидент від підроблених VPN-розширень Chrome, що перенаправляли трафік: блокування сертифікатів не видаляє стороннє розширення і не перевіряє безпечність його коду.
Тут є три різні завдання: браузери блокують скомпрометовані ключі, розробники застосунків оновлюють власні рішення щодо довіри, а власники сайтів замінюють справжні ланцюжки, які втратять довіру. Виконання одного не підтверджує завершення двох інших.
Джерела
- Команди безпеки Chrome та Android. «Protecting Chrome and Android Users from Compromised eMudhra Intermediate CA Certificates». Google, 20 жовтня 2026 року; дата звернення — 21 жовтня 2026 року. Хронологія захисту й рекомендації щодо вилучення кореня.
- Команда безпеки Firefox. «Protecting Firefox users following the compromise of eMudhra intermediate certificates». Mozilla Security Blog, 20 жовтня 2026 року; доповнено 21 жовтня 2026 року; офіційна копія на Planet Mozilla, дата звернення — 21 жовтня 2026 року. Захист Firefox, OneCRL та NSS.
