

Датчики BeyondTrust помітили, як зловмисник підвищував привілеї на сервері Remote Support. Сповіщення були, але автоматичний інструмент тріажу сторонньої платформи захисту закрив їх як хибні спрацювання. Злам виявив окремий пошук загроз — про це компанія розповіла у звіті, оновленому 16 жовтня. Цей випадок показує, чому порожня черга тривог ще не означає, що система віддаленого доступу захищена. [1]
Організаціям із власними серверами Remote Support варто перевірити встановлення виправлення BT26-05-RS і розслідувати попередню доступність вразливої системи з інтернету. За даними BeyondTrust, хмарні інсталяції Remote Support отримали виправлення до 9 жовтня. Воно закриває початковий шлях проникнення, проте за підозри на злам потрібно також перевірити облікові дані й налаштування. [2] [3]
Датчики спрацювали, а зловмисника знайшов інший пошук
Компанія датує два відомі злами 29 серпня 2026 року: один стосувався інсталяції, розміщеної у BeyondTrust, другий — сервера клієнта. Під час підвищення привілеїв датчики створили сповіщення, які вбудований інструмент автоматичного тріажу відхилив. У звіті йдеться про автоматичну оцінку; він не доводить, що рішення ухвалювала мовна модель. [1]
Виявлення відбулося іншим шляхом. Публічне повідомлення про атаку на іншого виробника захисного обладнання спонукало BeyondTrust шукати схожу поведінку у власному середовищі. Цей пошук 28 вересня виявив злам хмарної інсталяції. Компанія повідомляє, що локалізувала інцидент за 27 хвилин після виявлення, того ж вечора відтворила механізм проникнення, а 30 вересня отримала підтверджувальні результати окремого розслідування Mandiant у клієнта.
Тут важливі два проміжки часу: швидка реакція після знахідки та майже місяць від датованого проникнення до виявлення. Закрите сповіщення перестало привертати негайну увагу, хоча сама активність нікуди не зникла. BeyondTrust працює над тим, щоб автоматичний тріаж не міг самостійно закривати критично важливі сигнали, а висновки зовнішніх систем проходили повторну перевірку.
Від операцій із файлами до каналу у внутрішню мережу
Точкою входу стала CVE-2026-102764. Внутрішній компонент обміну повідомленнями недостатньо перевіряв їхнє походження, що дозволяло неавторизованому зловмиснику виконувати операції з файлами на сервері. BeyondTrust поки не розкриває подробиць експлуатації, щоб дати клієнтам час на виправлення. Це злам серверної системи, а не шахрайська підтримка, яка переконала користувача встановити клієнт віддаленого керування. [2]
У розслідуванні Mandiant приблизно через 11 хвилин після підозрілих вебзапитів на сервері з’явилася вебоболонка SAWFLY — засіб передавання команд через вебінтерфейс скомпрометованої системи. Далі зловмисник отримав права root, закріпився в системі й випробував кілька варіантів штатної адміністративної утиліти для доступу до сховища облікових даних. Самі збережені спроби не доводять успішного вилучення всіх секретів зі сховища. [3]
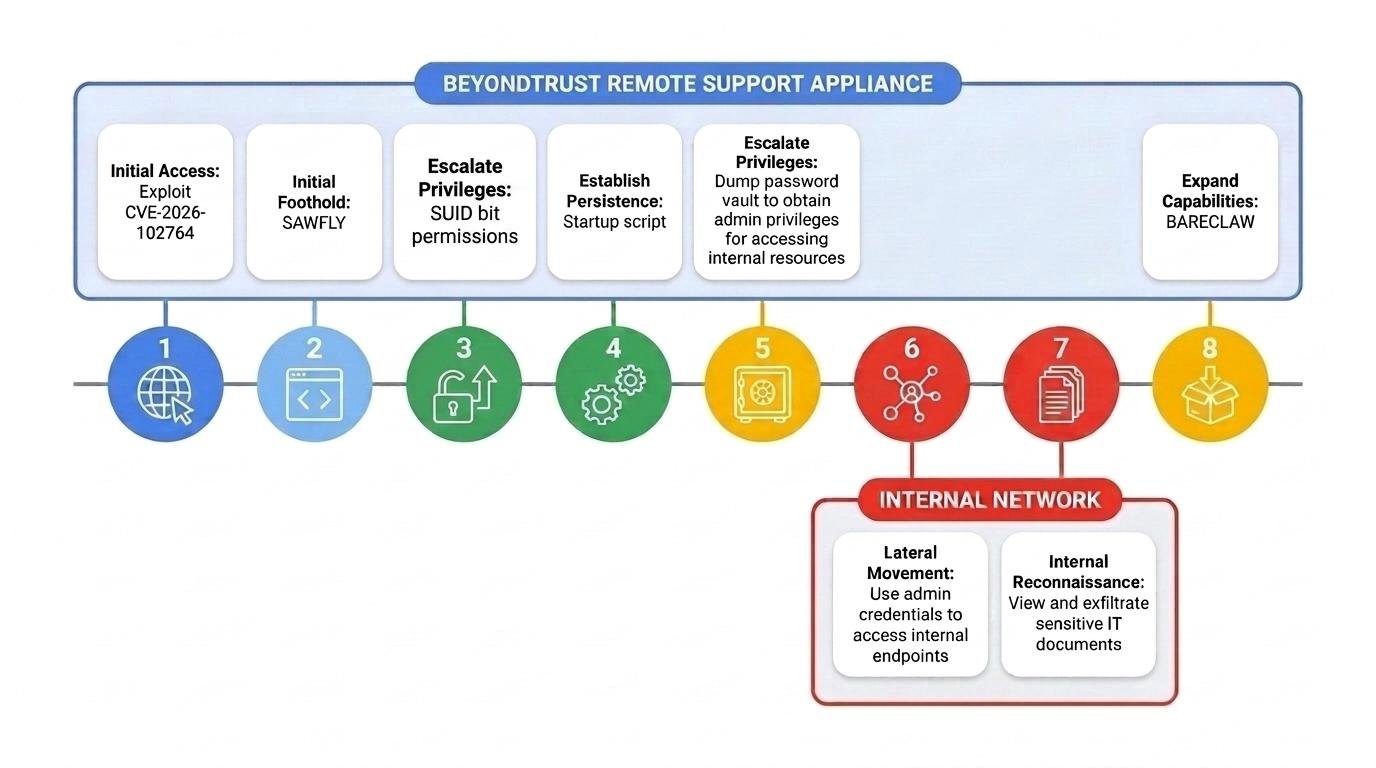
Довіра до сервера підтримки робила такий доступ особливо цінним. Mandiant зафіксувала зміни дозволів віддаленого доступу, використання передавання файлів для отримання внутрішніх ІТ-документів і розгортання тунелю BARECLAW. Зміна конфігурації зворотного проксі спрямовувала окремий вебшлях до цього тунелю. Наявний вхід для легітимної підтримки перетворювали на канал власного трафіку зловмисника.
Оператор також видаляв локальні журнали й сліди активності. Тому зовні чистий сервер не дає повної відповіді: адміністративний доступ дозволяє і закріпитися, і стерти записи, на які зазвичай спирається розслідування. Особливо важливими стають зовнішні журнали syslog, проксі, міжмережевого екрана та сеансів підтримки.
Виправлений вхід не розв’язує питання облікових даних
Попередження виробника стосується Remote Support 26.2.3 та попередніх версій без виправлення. BT26-05-RS доступне для версій від 24.3.1 до 26.2.3; старішу власну інсталяцію потрібно спочатку оновити до підтримуваної версії. Перевірте результат у /appliance, не покладаючись лише на ввімкнені автоматичні оновлення. BeyondTrust також рекомендує виправити власні сервери Privileged Remote Access через спільний код, але повідомляє, що способу експлуатації цієї вразливості у PRA не виявлено. [2]
За підозри на злам збережіть докази до змін чи перезавантаження й узгодьте дії з підтримкою BeyondTrust. Mandiant рекомендує ізолювати підозрілі сервери на мережевому периметрі, а за підтвердженого або невиключеного зламу — розгорнути систему заново з чистого виправленого образу. Це може перервати роботу підтримки, тому рішення слід погодити з командами, які нею користуються. [3]
Перевірте адміністративні та API-акаунти, дозволи Jump Items, політики сеансів, інтеграції й адреси пересилання журналів. Замінюйте скомпрометовані збережені або передані через систему облікові дані після виправлення чи повторного розгортання: інакше зловмисник може отримати й нові секрети. Дослідіть подальші сеанси підтримки та передавання файлів, а не лише поточну версію сервера.
Проблема відновлення перегукується з недавнім зламом облікових даних застосунку ConnectWise/SkyKick: закриття початкового шляху не скасовує автоматично кожен дозвіл чи секрет, до якого через нього дістався нападник. Окремий випадок зі ScreenConnect також нагадує, що сервер підтримки та його клієнти мають власні межі перевірки оновлень.
Практичний висновок конкретний: зберігати й повторно перевіряти відхилені важливі тривоги, тримати докази поза захищуваним пристроєм і розділяти перевірку виправлення та відновлення після вторгнення.
Джерела
- Команда безпеки BeyondTrust. «ARMORY CASTLE і BT26-05: що потрібно знати командам захисту». Оновлено 16 жовтня 2026 року, 12:00 EDT. Опис інциденту.
- BeyondTrust. «BT26-05: неналежна перевірка походження у внутрішньому компоненті обміну повідомленнями». 15 жовтня 2026 року; перевірено 19 жовтня 2026 року. Попередження про вразливість.
- Frost, J., та ін. «ARMORY CASTLE експлуатує BeyondTrust». Mandiant і Google Threat Intelligence Group, 15 жовтня 2026 року. Розслідування та реагування.
