

Запис на співбесіду може обернутися захопленням акаунта ще до обіцяного дзвінка. У дослідженні від 14 жовтня Malwarebytes описує підроблені сторінки Calendly, які пропонують співбесіду в Meta, а потім збирають паролі й коди підтвердження Facebook та переводять відвідувача до фальшивого входу в Google.
Ключова зміна відбувається після вибору часу: сторінка, що мала організувати розмову, починає вимагати доступ до сторонніх акаунтів. Якщо ви ввели пароль або підтвердили вхід на телефоні в такому сценарії, припиніть спілкування з «рекрутером» і захистіть відповідні облікові записи через самі сервіси.
Календар робить історію правдоподібною
Дослідник Стефан Дасич виявив сторінки зі звичним вибором дати, часового поясу та 30-хвилинного дзвінка. Доступні години надходили із сервера зловмисників. Далі форма просила контактні дані, пропонувала CAPTCHA з вибором зображень і показувала нібито вхід у Facebook.
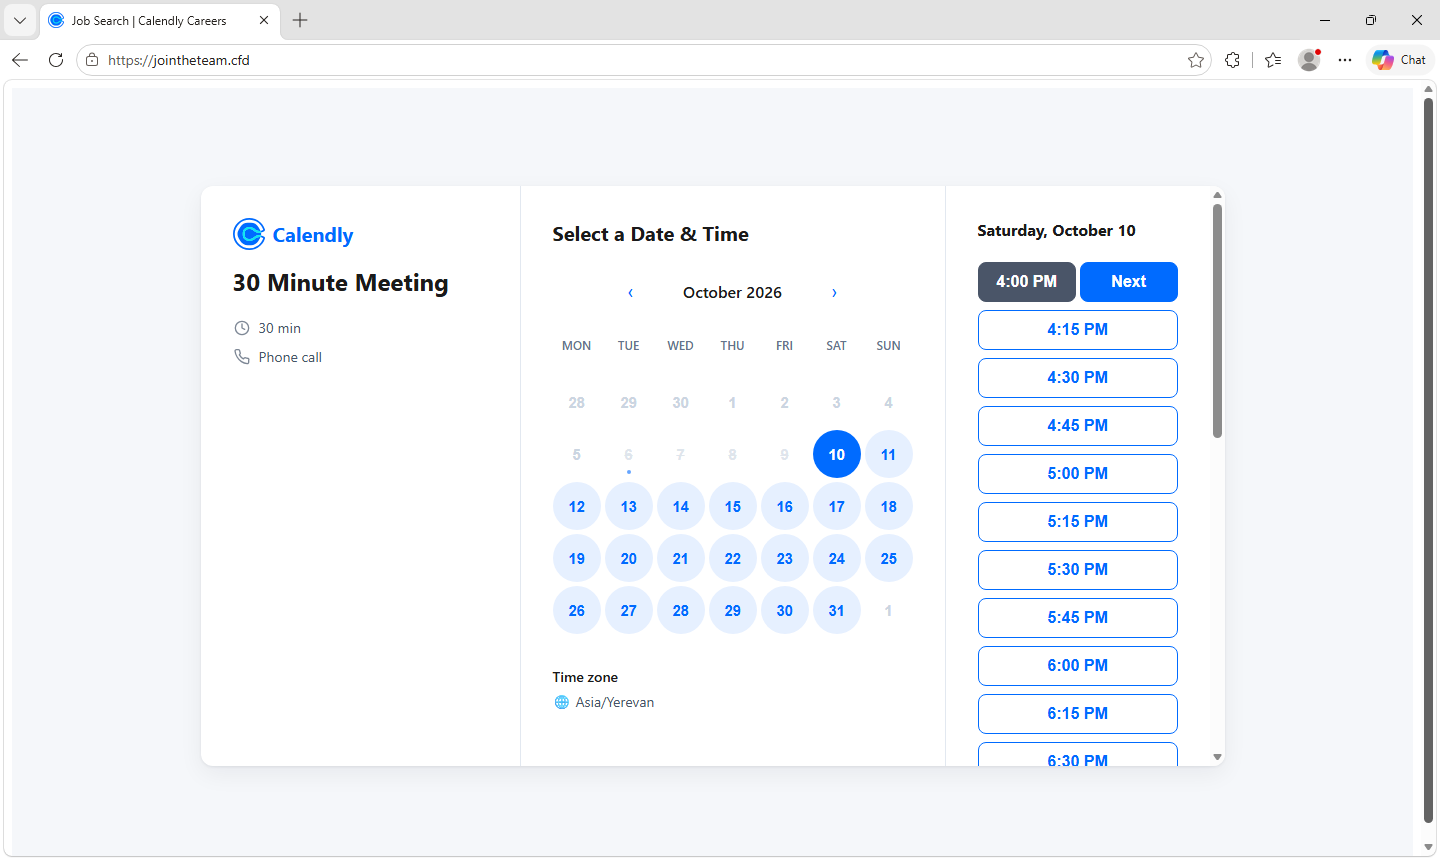
Послідовність тут важлива. Обрати час і залишити номер телефону — правдоподібні кроки перед співбесідою. Вимога авторизації з’являється, коли кандидат уже почав виконувати завдання. CAPTCHA додає ще один знайомий ритуал, проте її проходження не підтверджує власника сторінки.
Серед опублікованих прикладів є jointheteam[.]cfd, joinhire[.]info та joinquest[.]works. Це індикатори конкретного дослідження, а не повний перелік можливих підробок. Інше написання домену не робить таку вимогу пароля безпечною.
Адресний рядок усередині сторінки теж підроблений
Вікно Facebook намальоване всередині сторінки найму разом із нібито елементами браузера й адресою Facebook. Справжній адресний рядок браузера залишається на сторонньому домені. Знайома URL-адреса, зображена у формі, так само не доводить її походження, як і логотип.
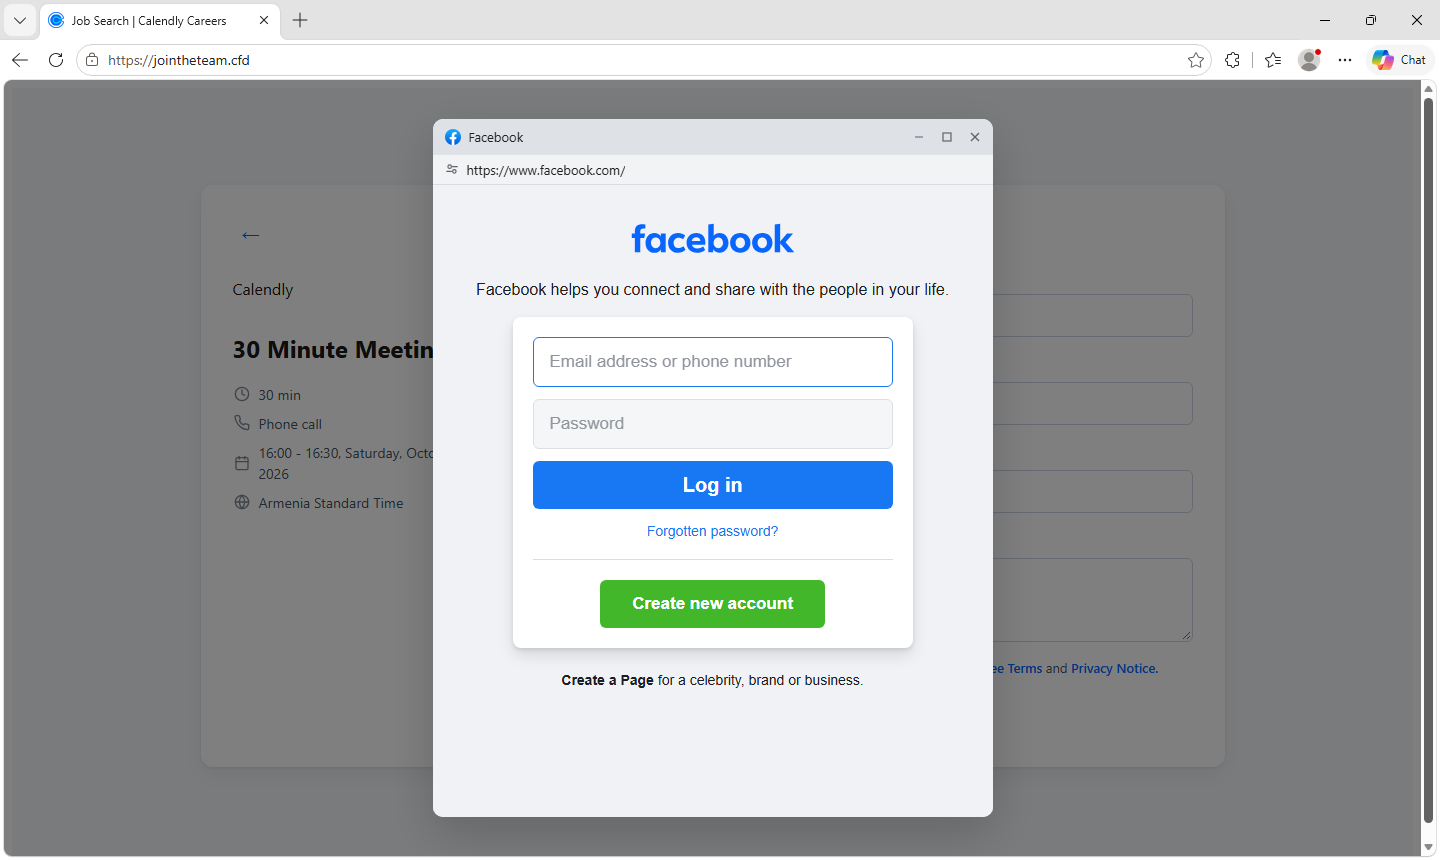
Саме тут варто зупинитися: перевіряйте адресу, яку показує ваш браузер, а не ту, яку намалював сайт. Незалежно перевірте рекрутера й вакансію через офіційний кар’єрний сайт компанії або знайомий надійний контакт. Наявність справжньої вакансії не підтверджує особу відправника запрошення.
Про суміжні прийоми читайте в матеріалі про фішингові посилання в соцмережах. Gridinsoft Website Reputation Checker може дати додатковий контекст щодо незнайомого домену; позитивний результат або відсутність даних не підтверджує рекрутера чи вимогу передати пароль.
Справжній код може підтвердити чужий вхід
За даними звіту, підроблена сторінка підтримує зв’язок із сервером збору даних і змінює екрани, поки оператор намагається увійти у справжній сервіс. Свіжий код від кандидата може пройти перевірку для зловмисника. Повідомлення про помилку дозволяє запросити ще одну спробу.
Потім сценарій подає авторизацію Google як додатковий захід безпеки. Підтвердження справжнього сповіщення на телефоні небезпечне, якщо вхід ініціювала інша людина. Справжність сповіщення не підтверджує сторінку «рекрутера».
Залишайте двофакторну автентифікацію ввімкненою. Проблема тут у передачі іншій стороні дозволу, призначеного для вашого входу. Google пояснює, що ключі доступу passkey протидіють фішингу завдяки прив’язці до сервісу, де їх створили. Ця перевага не захищає окремий резервний вхід паролем і кодом, який ви самі завершили на підробленій сторінці.
Закрийте сторінку й перевірте зміни доступу
Сам перегляд сторінки не доводить захоплення акаунта. Якщо ви залишили лише контакти, очікуйте переконливіших повторних звернень. Якщо ввели облікові дані, використовували цей пароль деінде або підтвердили вхід, відкрийте кожен відповідний сервіс безпосередньо з надійного пристрою.
У Google перегляньте останні події безпеки та пристрої, приберіть незнайомий доступ, змініть розкритий пароль і перевірте дані відновлення. У Gmail перевірте пересилання та фільтри, яких ви не створювали. Для Facebook скористайтеся відновленням Meta та перевірте активні сеанси, а також доступ до бізнес-сторінок і реклами, якими керуєте. Захистіть уражену пошту якнайшвидше: вона може стати шляхом відновлення інших акаунтів.
Дослідження підтверджує фішинговий сценарій, а не злам Meta, Google чи Calendly; кількість захоплених акаунтів не встановлена. Практичний висновок конкретний: запис на співбесіду не є підставою передавати рекрутеру пароль соцмережі, одноразовий код або дозвіл на чужий вхід.
Джерела
- Стефан Дасич. Підроблені сторінки Calendly «Meta Careers» викрадають дані входу Facebook і Google. Malwarebytes, 14 жовтня 2026 року.
- Довідка облікового запису Google. Вхід за допомогою ключа доступу замість пароля. Дата звернення: 14 жовтня 2026 року.
- Довідка облікового запису Google. Захист зламаного облікового запису Google. Дата звернення: 14 жовтня 2026 року.
- Meta. Відновлення доступу до Facebook. Дата звернення: 14 жовтня 2026 року; може знадобитися вхід.
