

Норвегія оштрафувала рекламного посередника Xandr на 92 млн норвезьких крон за незаконну обробку й передачу даних користувачів Grindr. Чутливою інформацією могло бути не повідомлення чи відповідь у профілі: ідентифікатор пристрою разом із фактом користування Grindr уже розкривав відомості про сексуальну орієнтацію.
Норвезький орган захисту даних Datatilsynet оголосив про штраф 12 жовтня. Саме рішення датоване 2 жовтня й стосується обробки даних із липня 2018-го до квітня 2020 року. Зараз Xandr належить Microsoft, але в досліджуваний період це було не так. Новина — рішення регулятора щодо давньої рекламної практики, а не повідомлення про щойно викрадені хакерами акаунти Grindr. [1] [2]
Рекламний запит ніс більше, ніж місце для оголошення
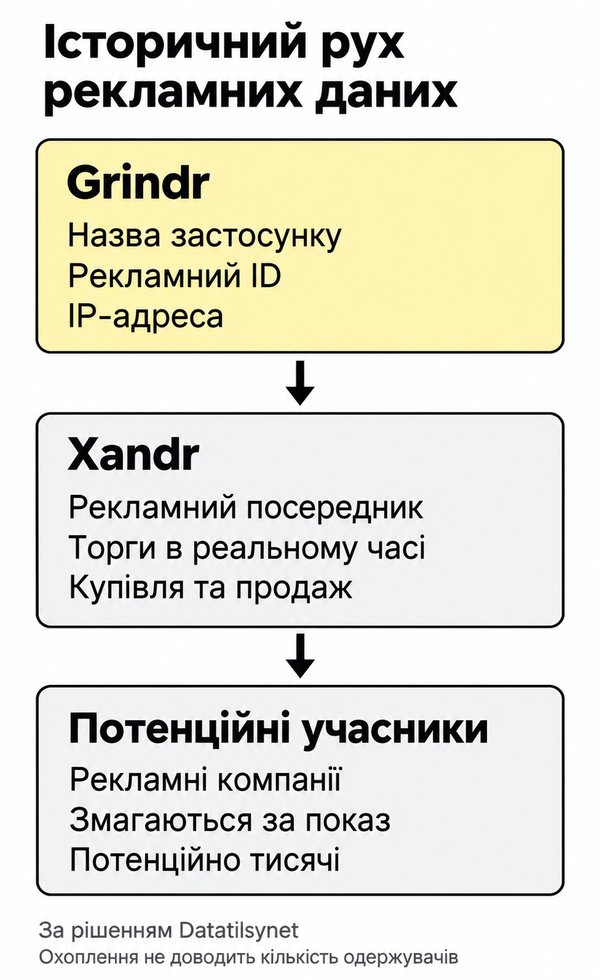
Справа почалася зі скарги Норвезької ради споживачів у 2020 році. На її замовлення компанія mnemonic перевіряла потоки даних із застосунку протягом 2019-го. Регулятор установив, що Xandr обробляла щонайменше три пов’язані елементи: факт користування Grindr, рекламний ідентифікатор та IP-адресу.
Важливе саме їх поєднання. Рекламний ідентифікатор дає системі змогу розрізняти пристрої, а відомості про застосунок показують, де цей пристрій активний. Запису не обов’язково містити ім’я людини, щоб стати чутливим. Datatilsynet дійшов висновку, що ідентифікація людини як користувача Grindr вказувала на сексуальну орієнтацію, тому ці дані підпадали під особливий захист GDPR.
Наступною ланкою були торги в реальному часі: автоматичні запити, через які рекламні компанії змагаються за показ оголошення. Xandr брала участь і на боці купівлі, і на боці продажу. Отже, відкриття Grindr могло запускати передачу інформації через рекламного посередника потенційно тисячам інших компаній ще до показу оголошення переможця. Ця потенційна аудиторія — не підтверджена кількість одержувачів даних кожної конкретної людини. [1] [2]
Описаний захист IP-адреси не збігся з трафіком
У 54-сторінковому рішенні є показова розбіжність. Документація компонента MoPub описувала скорочення IP-адрес користувачів із ЄС та Європейської економічної зони. Проте технічні тести показали передачу повної IP-адреси до Xandr. Регулятор навів це спостереження, з’ясовуючи, яку інформацію компанія фактично отримувала.
Тому справа не зводиться до запитання, чи згадувала політика приватності рекламу. Розслідування простежило конкретні ідентифікатори на конкретному маршруті. Як і в дослідженні передачі VIN і геолокації автозастосунками, важливо з’ясувати, що залишило застосунок, які відомості це супроводжували та хто їх отримав. Водночас різні продукти й дослідження не мають автоматично однакових висновків. [2]
Послатися на згоду в застосунку було недостатньо
Xandr пояснювала, що покладалася на отримання згоди компанією Grindr. Datatilsynet визнав відповідну згоду недійсною й установив, що Xandr не забезпечила правової підстави для власної обробки. Регулятор вважав її спільним із Grindr контролером даних: компанія мала самостійно перевірити, чи дійсний дозвіл і чи охоплює він її дії.
Штраф у 92 млн крон став найбільшим для Datatilsynet. Його розрахували за оборотом Xandr, а не Microsoft, оскільки Microsoft не володіла компанією в досліджуваний період. Xandr має три тижні від отримання рішення, щоб його оскаржити. Повідомлення регулятора не доводить, що цей строк уже минув або що рішення більше не можна переглянути. [1]
Нинішні рекламні налаштування — окрема перевірка
Для тих, хто користується Grindr зараз, практичний крок — перевірити поточні рекламні вподобання. У власній інструкції Grindr вказує шлях Settings → Consent Preference Center; вигляд інтерфейсу може відрізнятися залежно від місця перебування. За словами компанії, відмова від персоналізованої реклами не прибирає оголошення з безплатної версії. Це нинішня інструкція розробника, а не підтвердження регулятором поточних потоків даних. [3]
Зміна параметра визначає поточний вибір. Вона не доводить повернення чи видалення давніх копій в інших компаній. Подібне розмежування потрібне під час перевірки приватності телевізорів LG: окремо оцінюйте заяви сервісу, фактично виміряний результат і можливості конкретного налаштування.
Головний висновок конкретний: назва застосунку разом з онлайн-ідентифікатором може розкрити чутливі відомості, а посередник не може завершити власну перевірку посиланням на згоду, яку нібито отримала інша компанія.
Джерела
- Datatilsynet. Microsoft company fined NOK 92 million. 12 жовтня 2026 року; переглянуто 14 жовтня 2026 року. Повідомлення регулятора.
- Datatilsynet. Адміністративний штраф: незаконна обробка персональних даних. Рішення 20/03541-37 від 2 жовтня 2026 року, с. 2, 21–25; переглянуто 14 жовтня 2026 року. Відкрита версія рішення (PDF).
- Grindr. Оновлення платформи керування рекламною згодою. Опубліковано 26 лютого 2025 року; оновлено 11 жовтня 2026 року; переглянуто 14 жовтня 2026 року. Поточна інструкція щодо рекламних уподобань.
