

Повідомлення може втягувати в розмову без посилання, вимоги заплатити й навіть повного речення. У матеріалі від 13 жовтня дослідник Malwarebytes Пітер Арнц описав небажане СМС, отримане того тижня: ім’я адресата та знак питання. Перша мета такого звернення — спонукати відповісти.
Приклад короткий, але перевіряє знайому нам звичку довіряти. Правильне ім’я створює враження, ніби пише знайомий із незбереженого номера. Воно не засвідчує особу відправника. Якщо це справді може бути знайомий, перевірте через його збережений номер або давнє листування, перш ніж допомагати невідомому представитися.
Пояснення має додати сам адресат
У повідомленні немає посилання для перевірки чи попередження про обліковий запис, яке можна спростувати. Відправник називає особисту деталь, але приховує власну особу. Відповідь «Хто це?» розвіє невизначеність для адресата лише тоді, коли незнайомець відповість чесно. Для самого відправника вона вже означає, що людина готова спілкуватися.
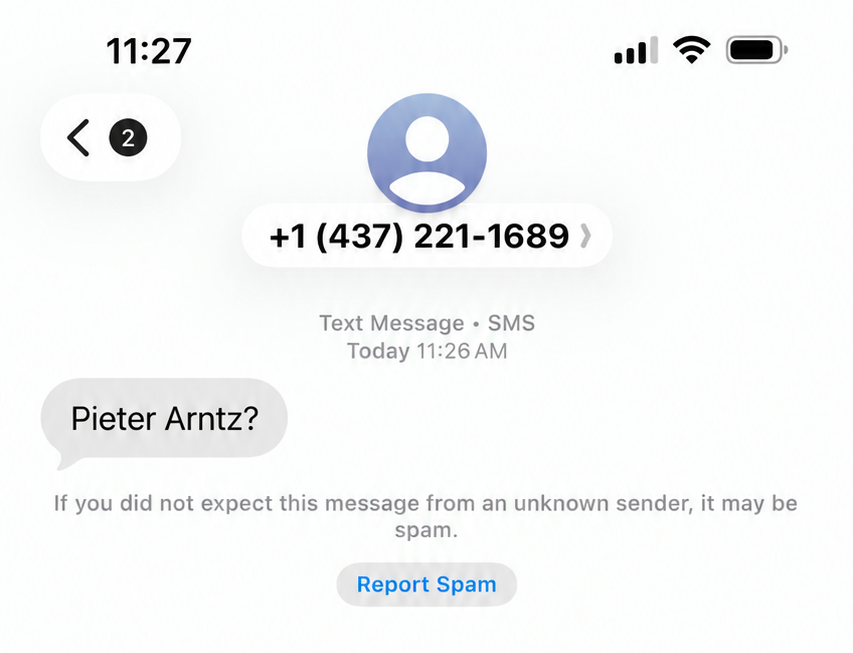
Malwarebytes зазначає, що ім’я справжнього адресата на опублікованому знімку замінили заради приватності. Зображення показує початок контакту, а не завершене розслідування шахрайства. У матеріалі не встановлено відправника, не показано подальшої інвестиційної пропозиції та не зафіксовано фінансових втрат від цього листування.
За поясненням дослідника, поєднання імені та номера може походити з витоку персональних даних. Це можливе джерело персоналізації, а не доказ того, з якої саме бази взяли дані для цього звернення. Знайома деталь свідчить про наявну у відправника інформацію, але не про ваше знайомство з ним.
Відповідь дає незнайомцю наступний хід
Ширша схема існувала й до цього прикладу. У червні 2024 року Федеральна торгова комісія США (FTC) попереджала: начебто безневинне привітання від незнайомця може започаткувати дружнє спілкування, яке згодом переходить у шахрайську пропозицію інвестувати в криптовалюту. Навіть коротка відповідь підтверджує, що номер працює, і може призвести до нових шахрайських звернень, пояснює відомство.
Тут важливо розділяти докази: жовтневе повідомлення демонструє запрошення до розмови, а FTC описує один із відомих способів використати таку розмову. Приписати весь цей сценарій невстановленому відправнику не можна. У прикладі також немає доказів, що сама відповідь установила шкідливу програму, розкрила пароль або переказала гроші.
Це перевірка соціальної довіри. Від адресата очікують, що він сплутає впізнавання свого імені з перевіркою співрозмовника. Щоб відмовитися від першого контакту, не потрібно спочатку з’ясувати остаточний задум незнайомця.
Якщо ви вже відповіли
- Лише надіслали відповідь: припиніть розмову. Позначте повідомлення як спам або небажане у своєму застосунку, а потім заблокуйте відправника. Відповідь — привід уважніше ставитися до нових звернень, але сама по собі вона не доводить злам телефона.
- Думаєте, що це знайомий: зв’яжіться з ним через збережений номер або перевірений обліковий запис. Не підказуйте невідомому ім’я друга, за якого він міг би себе видати.
- Передали пароль, код підтвердження чи гроші: реагуйте на те, що саме розкрили або надіслали. Зверніться до відповідного сервісу чи банку через офіційний застосунок або відомі контактні дані, збережіть листування й записи операцій та повідомте про шахрайство. Саме блокування номера не захищає розкритий обліковий запис і не повертає переказ.
Окремий задокументований випадок — розслідування криптошахрайства з обшуком у Празі. Воно пояснює, чому переконливі інвестиційні обіцянки потребують перевірки до переказу грошей, але не встановлює зв’язку з цим СМС.
Показова деталь нового прикладу — відсутність особи відправника. Ваше ім’я пояснює, до кого він звертається. Воно не пояснює, чому йому можна довіряти.
Джерела
- Пітер Арнц. Шахраї знають ваше ім’я та розраховують на відповідь. Malwarebytes, 13 жовтня 2026 року.
- Джема де лас Ерас. Чому не грубо ігнорувати привітання в повідомленнях від незнайомців. Федеральна торгова комісія США, 3 червня 2024 року.
