

Запрошення на конференцію, надіслане українському експерту з міжнародної політики, спершу просило лише відповісти. Небезпечний файл з’являвся пізніше: під виглядом PDF надсилали ярлик Windows, який запускав скрипти й водночас показував звичайний документ. Нове розслідування Genians пов’язує ці спроби серпня 2026 року з Operation GitPower та угрупованням Kimsuky, яке дослідники пов’язують із Північною Кореєю. За оцінкою Genians, більшість зафіксованих спроб проти українських цілей були невдалими. Йдеться про новий розбір попередніх атак, а не підтвердження нового масового зламу.
Перший лист просив дозволу надіслати пастку
В одному сценарії зловмисники видавали себе за організаторів Korea Cyber Security Conference. Справжні подробиці заходу та згадки про професійний досвід адресата робили пропозицію переконливою. До запрошення додали оплату проїзду, проживання й гонорар. Проте відправник користувався Proton Mail, а не поштою на домені організатора. У першому листі не було вкладень чи шкідливих посилань.
Це змінює перевірку довіри. Справжня конференція та безпечний на вигляд перший лист не підтверджують особу співрозмовника. Перш ніж приймати наступні файли, зв’яжіться з організацією за контактами, знайденими незалежно. Перевіряти потрібно відправника, а не лише існування заходу.
Приклад
Від: KCSCON, kcscon [at] proton [dot] me
Тема: Запрошення виступити на KCSCON 2026
Шановні колеги!
Запрошуємо вас виступити на конференції з кібербезпеки в Сеулі. Пропонуємо оплату проїзду, проживання та гонорар. Будь ласка, підтвердьте, чи зможете виступити та чи бажаєте отримати офіційне запрошення у PDF.
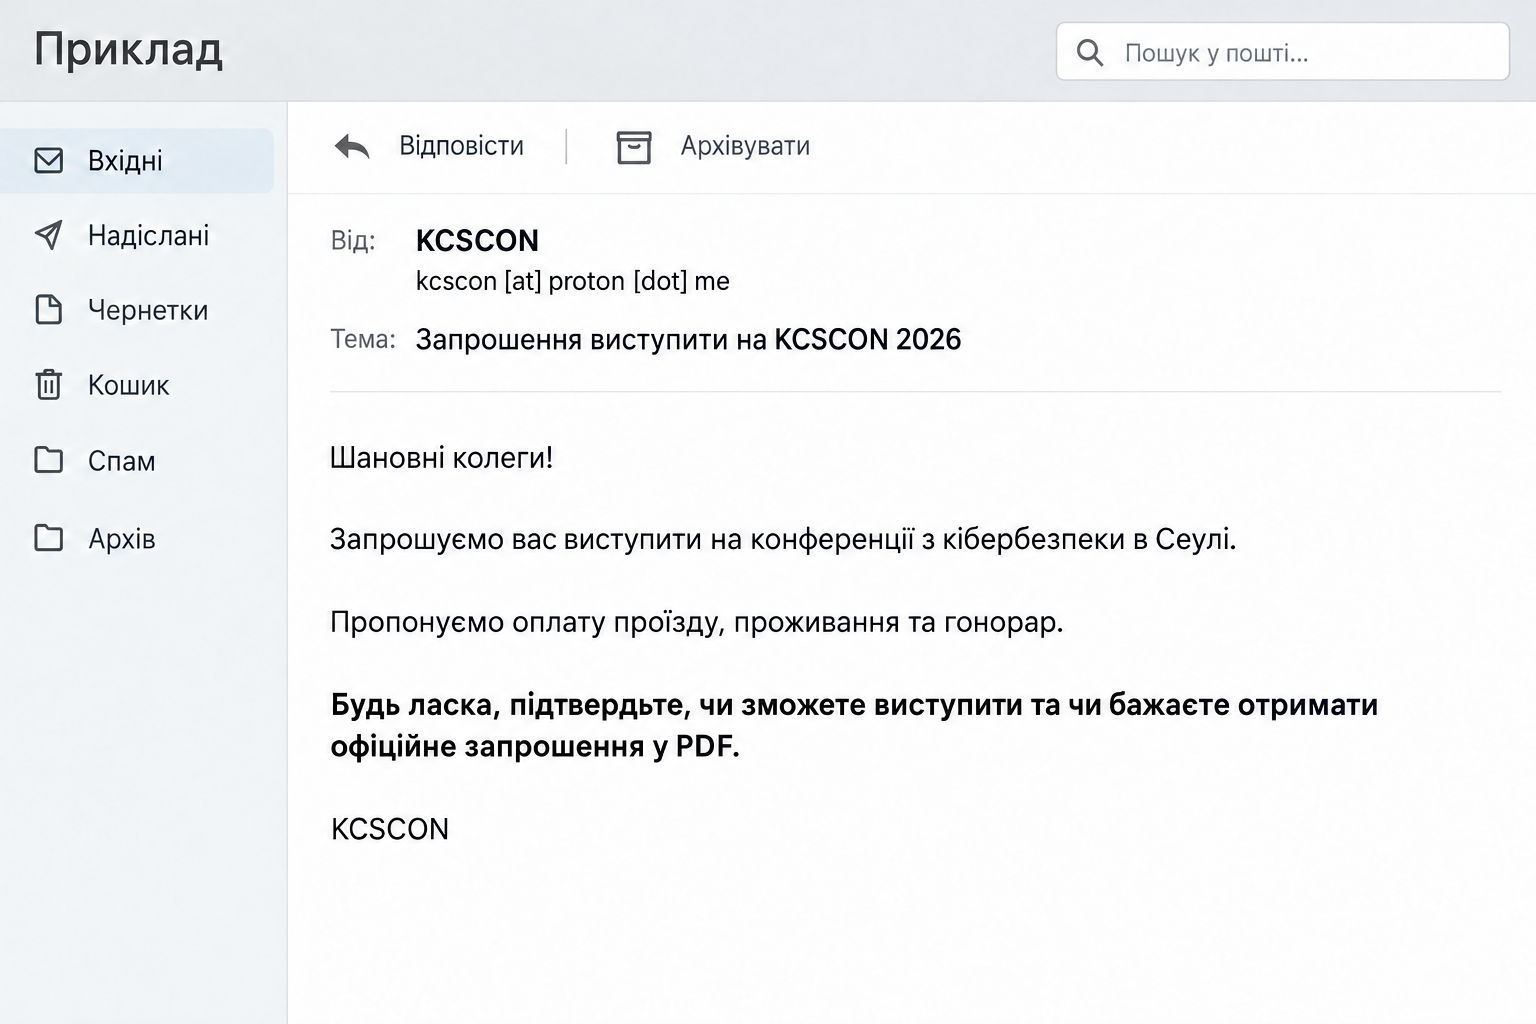
Приклад ілюструє прохання, а не відтворює оригінальний лист адресата. Важливо саме те, чого тут немає: перше звернення не потребує завантаження, кнопки чи вкладення.
Піктограма PDF приховувала ярлик
Архіви з наступними матеріалами конференції містили HTML-запрошення та файл із повним закінченням .pdf.lnk. Піктограма PDF і приховане розширення ярлика створювали враження документа. В одному варіанті точкою запуску був KCSCON_2026_Official_Invitation.pdf.lnk. Пізніший архів додатково захистили паролем, що ускладнювало перевірку вкладення.
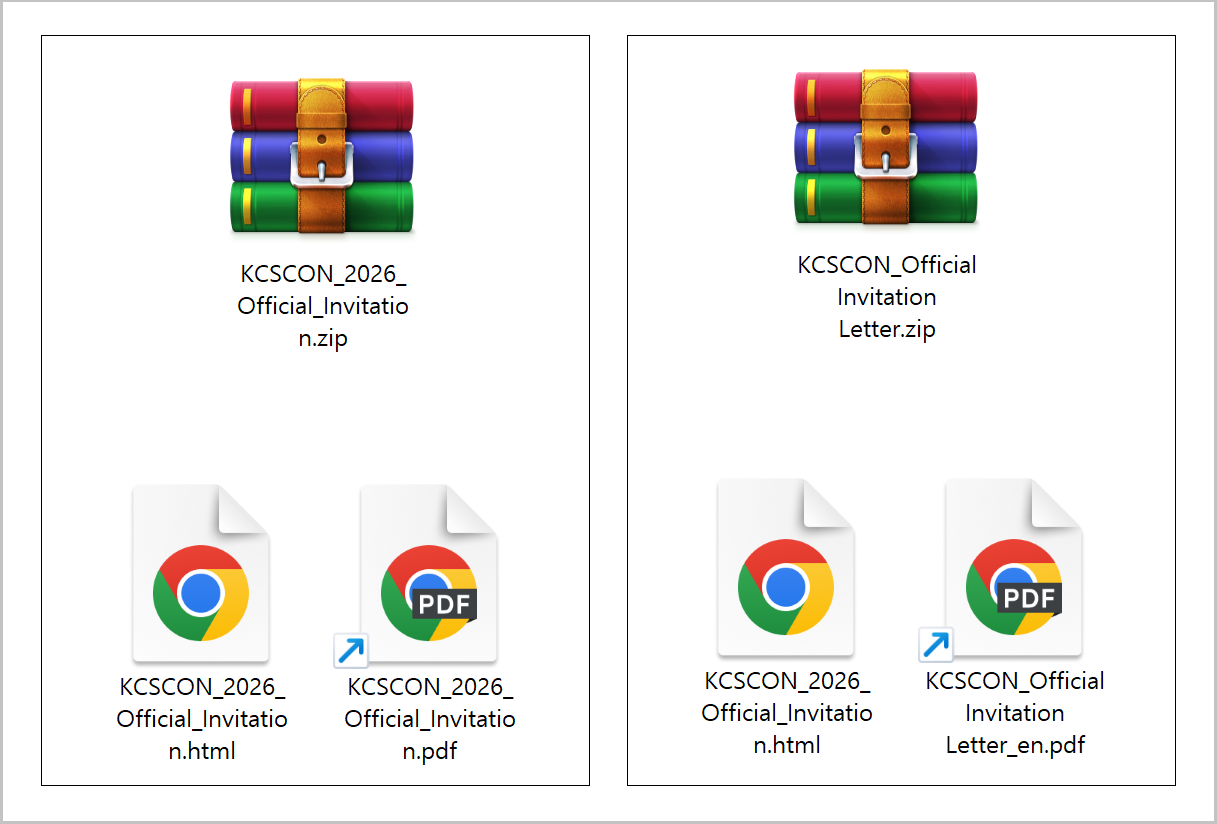
На опублікованому Genians зображенні біля нібито PDF видно маленьку стрілку ярлика. Це привід зупинитися, а не відкрити файл для перевірки. Назва документа не гарантує його тип. Ярлик може запустити іншу програму, а справжній HTML поруч не робить цю дію безпечною.
Документ відкривався, а скрипти працювали у тлі
Лабораторія цифрової безпеки вже описала споріднену приманку з аналітичною співпрацею в серпні. Перший лист із пропозицією співпраці не містив посилань. Лише після відповіді відправник надавав архів із Codeberg. Замаскований ярлик показував справжній PDF, одночасно завантажуючи скрипти з GitLab у тлі. GitHub слугував місцем для команд і зібраної інформації.
DSLU виявила завдання, замасковане під оновлення Google, із запуском кожні 15 хвилин, збір відомостей про систему та перелік файлів у папці Downloads. Початковий збір не доводив викрадення вмісту кожного документа: перелік розкриває назви, тоді як подальші команди оператора можуть змінити дії. Журнали репозиторіїв і зміни скриптів також означали, що один хеш файла не описує всю операцію.
Новий аналіз Genians додає промовисту помилку реалізації: ранній скрипт збереження присутності записував файл з однією назвою, а завдання мало запускати іншу. У наступній редакції назви узгодили та виправили пов’язану логіку видалення. Спроби шпигунства не були автоматично успішними чи технічно бездоганними. Їхня сила полягала в тому, щоб отримати згоду адресата під виглядом звичайного професійного листування.
Відповідь на лист і запуск файла — різні дії
Відповісти на повідомлення не означає запустити ярлик. Якщо ви лише відповіли, припиніть обмін і незалежно перевірте відправника. Якщо завантажили архів, але не відкривали його вміст, не запускайте нібито PDF. Збережіть повідомлення та передайте його відповідальному за безпеку у своїй організації.
Якщо ярлик уже відкрили, від’єднайте комп’ютер від мережі та зверніться до команди безпеки, перш ніж видаляти докази. Видалення одного видимого файла може залишити завдання планувальника чи інший скрипт. На особистому ПК з Windows, після вирішення питання збереження доказів, скористайтеся Gridinsoft Anti-Malware: установіть програму, оновіть базу, запустіть повне сканування, перегляньте й видаліть виявлені загрози, потім перезавантажте ПК. Сканування може знайти шкідливі компоненти, але не поверне вже передану інформацію й не доведе відсутність доступу.
Іншу кампанію проти України, у якій бекдор ховали за корисним на вигляд застосунком, описано в розслідуванні фальшивого щоденника MATCHBOIL. Спільною є перевірка довіри перед запуском, а не доведений зв’язок операторів.
Урок GitPower конкретний: справжній захід, відомий сервіс розміщення файлів і видимий PDF можуть супроводжувати ярлик під контролем атакувальника. Перевірте запрошення до того, як розмова стане дозволом виконати код.
Джерела
- Genians Security Center. Operation GitPower: атаки Kimsuky на Україну поза лінією фронту. Дата на сторінці — 12 жовтня 2026 року; переглянуто 12 жовтня 2026 року.
- Лабораторія цифрової безпеки. Від спонукання відповісти у Gmail до безфайлового викрадення даних через GitHub. 24 серпня 2026 року; оновлено 25 серпня 2026 року.
