

Ledger підтвердила наявність стороннього апаратного імпланта в одному з пристроїв, пов’язаних із розслідуванням викрадення коштів у покупців CryptoBilis. В оновленні від 11 жовтня компанія повідомила: усі підтверджені випадки інциденту 9 жовтня стосуються пристроїв, проданих через цього реселера в Південно-Східній Азії. Покупцям радять не налаштовувати невикористані пристрої, а якщо гаманець уже активований — перейти на нову seed-фразу на пристрої, придбаному в Ledger. [1]
Ключова відмінність — між справжнім захищеним чипом і всім, що встановлено довкола нього. Окреме дослідження обладнання показує, як додаткова схема може перехоплювати слова відновлення на шляху до екрана, не зламуючи чип, який їх створив. Це пояснює клас загрози, але не доводить, що імплант із розслідування CryptoBilis має саме таку конструкцію.
Один підтверджений імплант змінює розслідування
10 жовтня Ledger Support підтвердила імплант у пристрої постраждалого користувача та повідомила, що CryptoBilis зупинила продаж усього асортименту апаратних гаманців до завершення розслідування. Наступного дня Ledger заявила, що її власні системи й прямі канали продажу не постраждали, а компанія співпрацює з правоохоронцями. Дистриб’юторам також нагадали про закупівлі через авторизовані канали та заборону повторно продавати товари, які повернули покупці. [2]
Ці заяви підтверджують фізичне втручання принаймні в один перевірений пристрій. Вони не визначають усі уражені моделі, не доводять модифікацію кожного гаманця від CryptoBilis і не встановлюють, хто додав обладнання. Остаточну суму втрат Ledger не оприлюднила.
Екран може стати каналом витоку
Tibane Labs описує два модифіковані Nano X, отримані у вересні через японські канали перепродажу. Автори прямо зазначають: вони не досліджували пристрій від CryptoBilis і не мають доказів зв’язку своїх зразків із цим реселером. Це окреме розслідування того самого класу апаратних загроз. [3]
В описаній конструкції додаткова схема підключається до SPI-з’єднання дисплея — ліній, якими зображення надходить на екран. Вона розпізнає літери слів відновлення та може передавати їх через власний стільниковий модем і SIM. Для такого способу не потрібно заражати комп’ютер або ламати криптографічний алгоритм.
Найпоказовіша деталь — те, чого новіший зразок уже не змінює. Ранні версії звільняли місце завдяки меншому акумулятору. Зразок B від Tibane залишає штатний акумулятор і займає простір під OLED-дисплеєм; чорне покриття зливається з основною платою. Перевірка лише розміру батареї пропустила б цю відмінність.
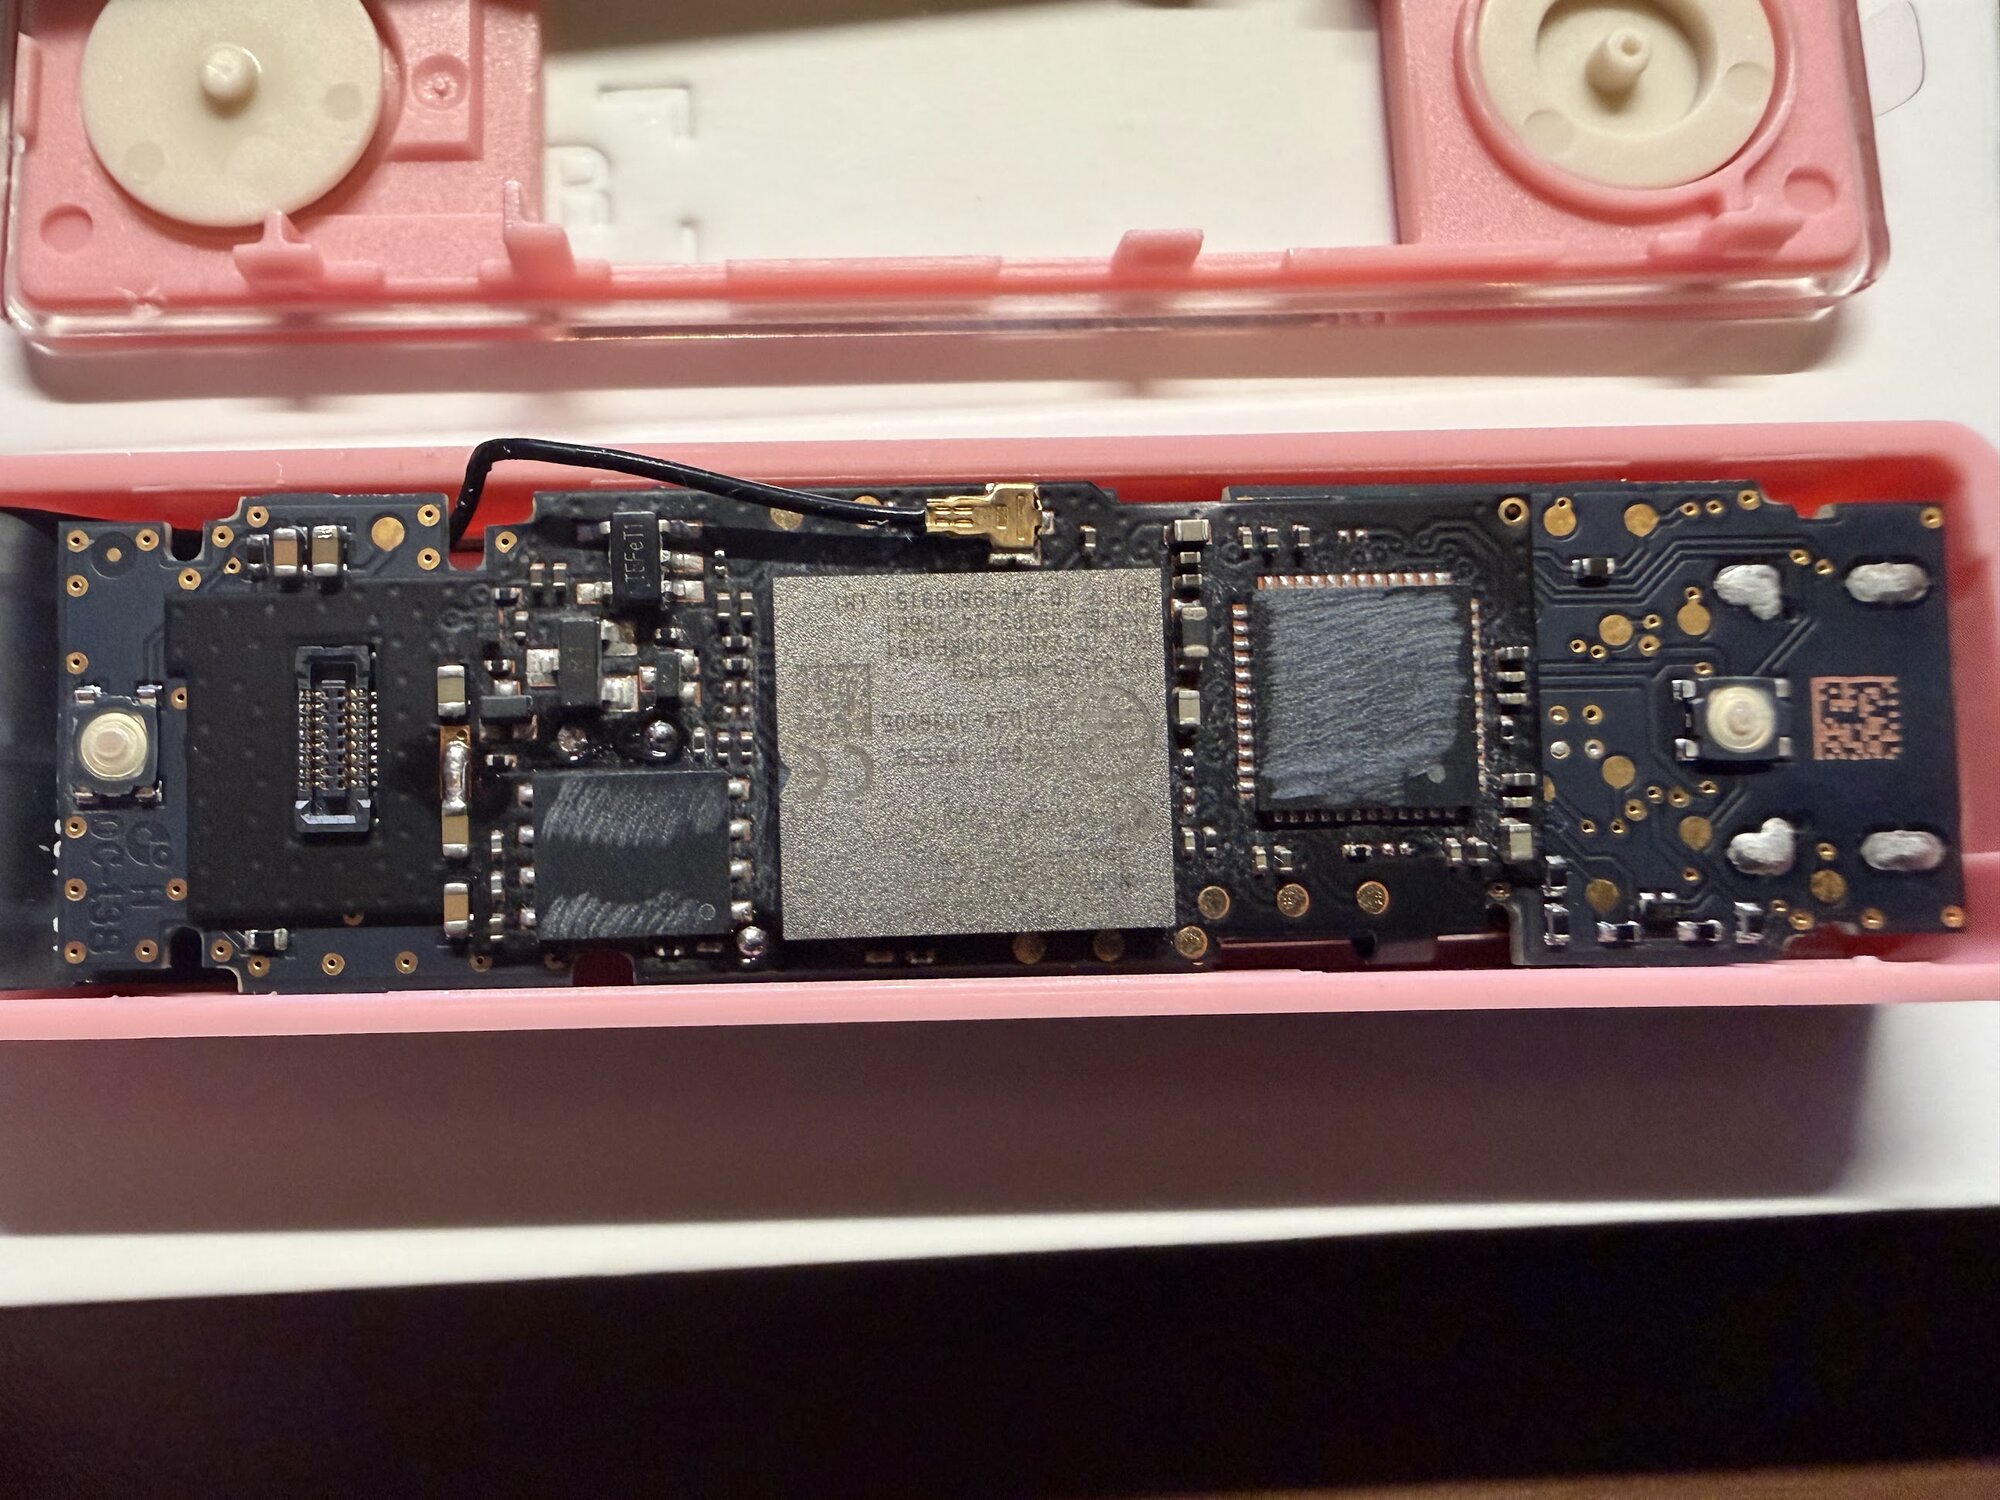
Перевірка справжності може пройти успішно, адже сам захищений чип справжній. Така перевірка й фізичний ланцюг постачання відповідають на різні запитання: перша підтверджує чип, другий визначає, чи не додали поруч із ним ще один комп’ютер.
Чому спустошений гаманець залишається небезпечним
В оновленому 11 жовтня розслідуванні Bitquery оцінила викрадені кошти в $93,2 млн із 315 гаманців у шести блокчейнах. Це підрахунок компанії за транзакціями, а не підтверджена Ledger сума чи кількість окремих клієнтів. Записи блокчейну показують перекази й дозволи, але не встановлюють, як саме стався витік кожного приватного ключа. [4]
Дослідники виявили синхронізовані дії: 25 гаманців TRON підписали однаковий дозвіл протягом трьох секунд після невеликих тестових операцій попередніх тижнів. У звіті також описано повторне списання 10 жовтня: постійний платник надіслав уже спустошеному гаманцю 70 000 USDT, а приблизно за десять хвилин зловмисник забрав їх через раніше виданий дозвіл.
Другий збиток пояснює практичну проблему. Нульовий баланс не виводить адресу з обігу, не відкликає дозволи нападника й не робить потенційно розкриту фразу відновлення знову таємною. Нове поповнення того самого гаманця може призвести до нової втрати.
Новому пристрою потрібна нова фраза відновлення
Поточна рекомендація Ledger покупцям CryptoBilis включає нову seed-фразу, а не лише заміну пристрою. Відновлення старої фрази на новому обладнанні відтворює старі ключі. Якщо їх уже знає інша людина, заміна предмета у вашій руці не прибирає її доступ.
Не налаштовуйте невикористаний пристрій із відповідної покупки; зверніться на офіційний сайт підтримки Ledger по інструкції перенесення для ваших рахунків. Попередьте постійних платників, щоб вони не переказували кошти на скомпрометовані адреси. Збережіть документи про купівлю, дані пристрою та ідентифікатори транзакцій для підтримки й заяви місцевим правоохоронцям. Для цього не потрібно розкривати слова відновлення.
Ledger наголошує, що не телефонуватиме, не писатиме приватних повідомлень і не проситиме фразу з 24 слів. Під час розслідування ця межа особливо важлива: нібито сервіс повернення коштів або фальшива перевірка пристрою Ledger можуть перетворити занепокоєння через апаратний інцидент на окрему фішингову втрату.
Цей випадок показує розрив між справжнім обладнанням і надійною доставкою. Дотримуйтеся інструкцій для покупців конкретного реселера, поки триває розслідування, і сприймайте нову фразу відновлення як нові ключі, а не косметичне скидання старого гаманця.
Джерела
- Ledger. Оновлення за 72 години щодо інциденту CryptoBilis. X, 11 жовтня 2026. Заява компанії.
- Ledger Support. Оновлення ситуації. X, 10 жовтня 2026. Підтвердження апаратного імпланта.
- Tibane Labs. Ledger Nano X: шпигунський імплант. Жовтень 2026; переглянуто 12 жовтня 2026. Дослідження зразків.
- Gaurav Agarwal. Викрадення $93,2 млн із 315 гаманців у справі Ledger/CryptoBilis. Bitquery, 9 жовтня, оновлено 11 жовтня 2026; переглянуто 12 жовтня 2026. Аналіз транзакцій.
