

ФБР і Міністерство юстиції США вилучили домени, які забезпечували роботу Microscan і FishHub — інструментів для пошуку вразливих мереж та викрадення файлів. Повідомлення від 8 жовтня розкриває інфраструктуру атак: заражені споживчі пристрої допомагали приховувати джерело розвідки, а окремий інструмент доставляв додаткове шкідливе ПЗ до скомпрометованих мереж. Вилучення доменів перериває цей доступ, але саме по собі не означає, що системи потерпілих уже очищено. [1]
За оприлюдненими судовими матеріалами, інструментами користувалися та керували особи, пов’язані з Integrity Technology Group — китайською компанією з державними контрактами. Діяльність пов’язують з угрупованням, відомим як Flax Typhoon. Докази охоплюють кілька років: нова подія цього тижня — вилучення доменів і розкриття результатів розслідування, а не одночасний початок усіх описаних атак.
Microscan приховував джерело сканування за чужими пристроями
Слідчі простежили зв’язок ботнету на основі різновиду Mirai із серверами, де зберігалися вихідний код і документація програми керування. Заражені пристрої інтернету речей були корисні не лише для створення трафіку: за даними ФБР, Microscan іноді спрямовував через ботнет запити для пошуку вразливостей, приховуючи їхнє походження. Запит до сайту організації міг надходити від чужого зараженого пристрою замість очевидного сервера нападників. [2]
Сам Microscan був вебзастосунком зі сторінкою входу. У судовому заявленні зазначено, що 9 вересня 2026 року ФБР ще бачило її за адресою x.c0cc[.]cc і зіставило з інтерфейсом, раніше знайденим під час обшуку сервера. Записи провайдерів пов’язували домен із серверною інфраструктурою. Вилучений c0cc[.]cc був точкою доступу до інструмента, а не назвою вразливої програми, яку всім потрібно видалити.
Спільний технічний бюлетень описує MicroScan як застосунок на Python із понад 1 300 скриптами для перевірки безпеки. Вони шукали конкретні слабкі місця у вебсервісах, зокрема WordPress, Jenkins, Apache Struts та Oracle WebLogic. Це розмір колекції скриптів, а не кількість нових вразливостей чи успішно зламаних організацій. [3]
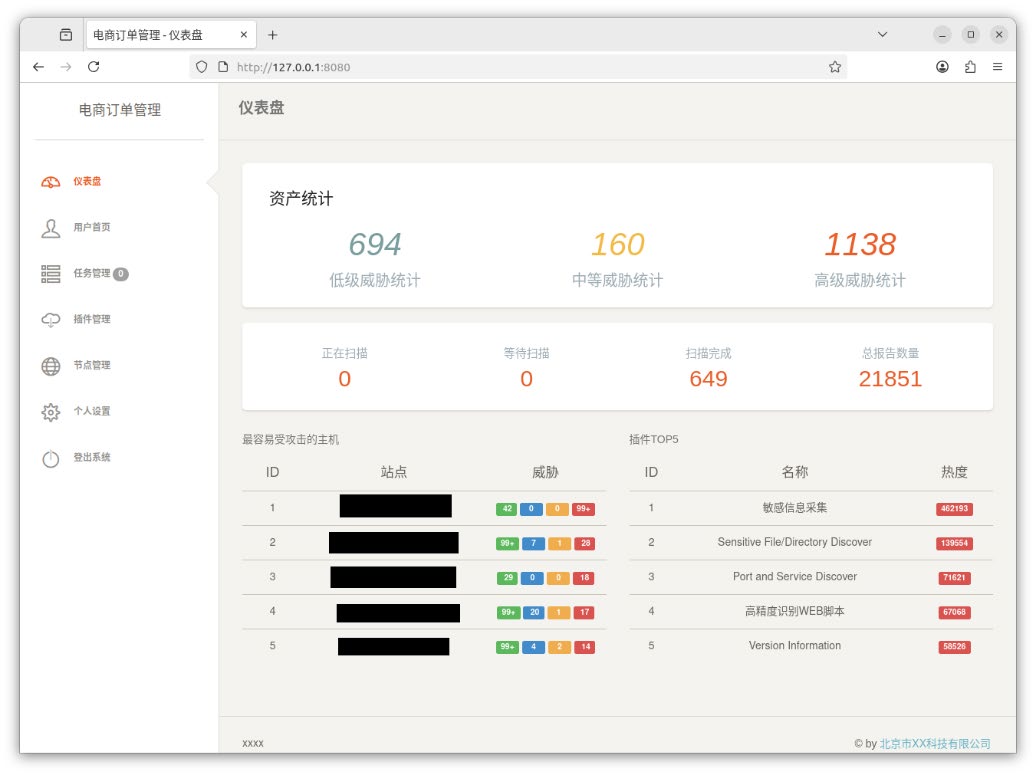
Опублікована панель показує, як результати сканування збиралися в одному інтерфейсі: категорії вразливостей і записи про вузли були доступні оператору централізовано. Назви вузлів у джерелі приховано. Лічильники стосуються зафіксованого стану цього акаунта, а не поточної загальної кількості потерпілих.
Судові матеріали пов’язують сканування з двома подальшими зламами
У заявленні наведено два конкретні історичні приклади. Університет у тайванському Сіньчжу сканували приблизно 21 березня 2023 року, а університет у містечку Пулі — приблизно 7 серпня 2022 року. За даними слідства, невдовзі після цього обидві мережі зламали. Записи також показали сканування енергетичної компанії у Південній Кароліні, аеропортів Японії та Польщі, міжнародної неурядової організації та тайванських газових і енергетичних підприємств.
Ці результати потрібно розрізняти. У випадках університетів розвідку пов’язано з подальшою компрометацією. Потрапляння до ширшого переліку сканованих організацій саме по собі не доводить успішного зламу кожної з них. Підозрілий запит — привід перевірити відкритий сервіс і подальшу активність, а не готовий доказ викрадення файлів.
Використання чужих пристроїв пояснює й іншу проблему: знайома IP-адреса недостатня для довіри до трафіку. У матеріалі про оренду заражених роутерів через LeakySensey описано окрему операцію з подібною перевагою для зловмисників: трафік використовує адресу чужого пристрою, хоча його власник не є нападником.
FishHub перетворював доставлення файлу на пошук документів
FishHub виконував іншу роль. Мін’юст США описує його як інструмент цільового фішингу, що завантажував додаткове шкідливе ПЗ після початкового проникнення. Аналіз коду в судових матеріалах виявив завантаження файлу зі збереженням як скрипта у тимчасовому каталозі потерпілого, а потім доставлення інших шкідливих компонентів. Слідчі встановили послідовність: створення переліку файлів, пошук конкретних документів, стискання та передавання відібраних матеріалів на сервер зловмисників.
Доставлення підтримували п’ять доменів: 98aicai[.]com, 98aicode[.]com, outlook3650[.]com, youtubecard[.]com і linkedinns[.]net. Це історичні індикатори з розслідування; тут вони подані без активних посилань. Знайоме ім’я сервісу всередині домену не робить його офіційною адресою для входу чи завантаження.
За повідомленням Мін’юсту США, підтвердженими потерпілими від діяльності FishHub стали приблизно 20 тайванських університетів. Важливий саме подальший доступ: інструмент забезпечував вибіркове викрадення документів, а не лише показ оманливої вебсторінки. Автентичного листа потерпілого, який можна було б використати як універсальний зразок для розпізнавання кампанії, у повідомленні немає.
Вилучений домен перекриває маршрут, але не завершує розслідування
Спільний бюлетень закликає перевіряти ознаки компрометації, журнали вебзастосунків і акаунтів, несподіваний віддалений доступ та вихідні передавання даних. Він також описує встановлення зловмисниками легітимного VPN-продукту SoftEther для збереження доступу. Отже, звичайна програма може бути частиною несанкціонованого підключення: вирішальними є обставини встановлення та дозвіл на її використання.
Якщо журнали організації збігаються з оприлюдненими індикаторами, збережіть відповідні записи й залучіть команду реагування до видалення компонентів. Потрібно зіставити початковий доступ, подальші процеси та передавання файлів; саме блокування домену не дає відповідей на ці питання. Перевірте відкриті в інтернет сервіси, оновіть програми й прошивки, обмежте непотрібний віддалений доступ та ввімкніть багатофакторну автентифікацію там, де вона підтримується.
Власникам домашніх і невеликих офісних мереж варто підтримувати актуальні прошивки роутерів та камер і вимкнути непотрібне адміністрування з інтернету. Сканування Windows не підтверджує чистоту роутера. Якщо підозрілий файл справді запускали на особистому ПК із Windows, сканування Gridinsoft Anti-Malware може допомогти перевірити шкідливі файли й механізми закріплення; воно не повертає викрадені документи та не замінює розслідування в організації.
Операція перекриває важливий вузол робочого процесу нападників. Її цінність — у порушенні їхнього доступу та нових публічних доказах, які захисники можуть зіставити зі своїми системами, а не в оголошенні всіх раніше заражених пристроїв безпечними.
Джерела
- Міністерство юстиції США, Управління зв’язків із громадськістю. «Вилучення інструментів сканування вразливостей і цільового фішингу, які використовували підтримувані Китаєм хакери». 8 жовтня 2026 року. Офіційне повідомлення.
- Федеральне бюро розслідувань. Заявлення під присягою на підтримку вилучення доменів, Західний округ Пенсильванії; пункти 29–37. Оприлюднено разом із повідомленням від 8 жовтня 2026 року. Розсекречені судові матеріали (PDF).
- ФБР, CISA, NSA та міжнародні партнери. «Пов’язані з урядом Китаю кіберзловмисники поєднують автоматизовані інструменти й ручний злам для викрадення конфіденційних даних». Спільний бюлетень AA26-281A, 8 жовтня 2026 року; переглянуто 11 жовтня 2026 року. Технічні результати та рекомендації (PDF).
