

Справжній захід може стати прикриттям для фальшивого входу в Google. У дослідженні від 8 жовтня Cisco Talos описала, як зловмисники копіювали афіші реальних подій, замінювали QR-коди та надсилали персоналізовані запрошення людям, пов’язаним із дослідницькими організаціями Тайваню. Кампанія UAT-11985 використовувала посередника, який передавав кроки входу в реальному часі, а не просто зберігав паролі. Talos спостерігала активність у середині 2026 року; новина — оприлюднене докладне розслідування. [1]
Захід справжній. Представників не підтвердили.
Листи надсилали нібито від Taiwan European Union Centre, Інституту міжнародних відносин NCCU та Taiwan Research Institute. Тема, дата й місце з публічного анонсу робили запрошення переконливим. Один із адресатів звернувся до організацій, щоб перевірити відправників, але жодна не підтвердила, що ці троє людей її представляють. Ця невідповідність важила більше за професійний вигляд листа.
Talos помітила повторювану будову: розлогий вступ про політику, персоналізована похвала й організаційні подробиці. Нібито зарезервоване VIP-місце створювало відчуття, що запросили саме цю людину. Справжня конференція та правдоподібний комплімент підштовхували довіряти посиланню на реєстрацію, якого ще ніхто не перевірив.
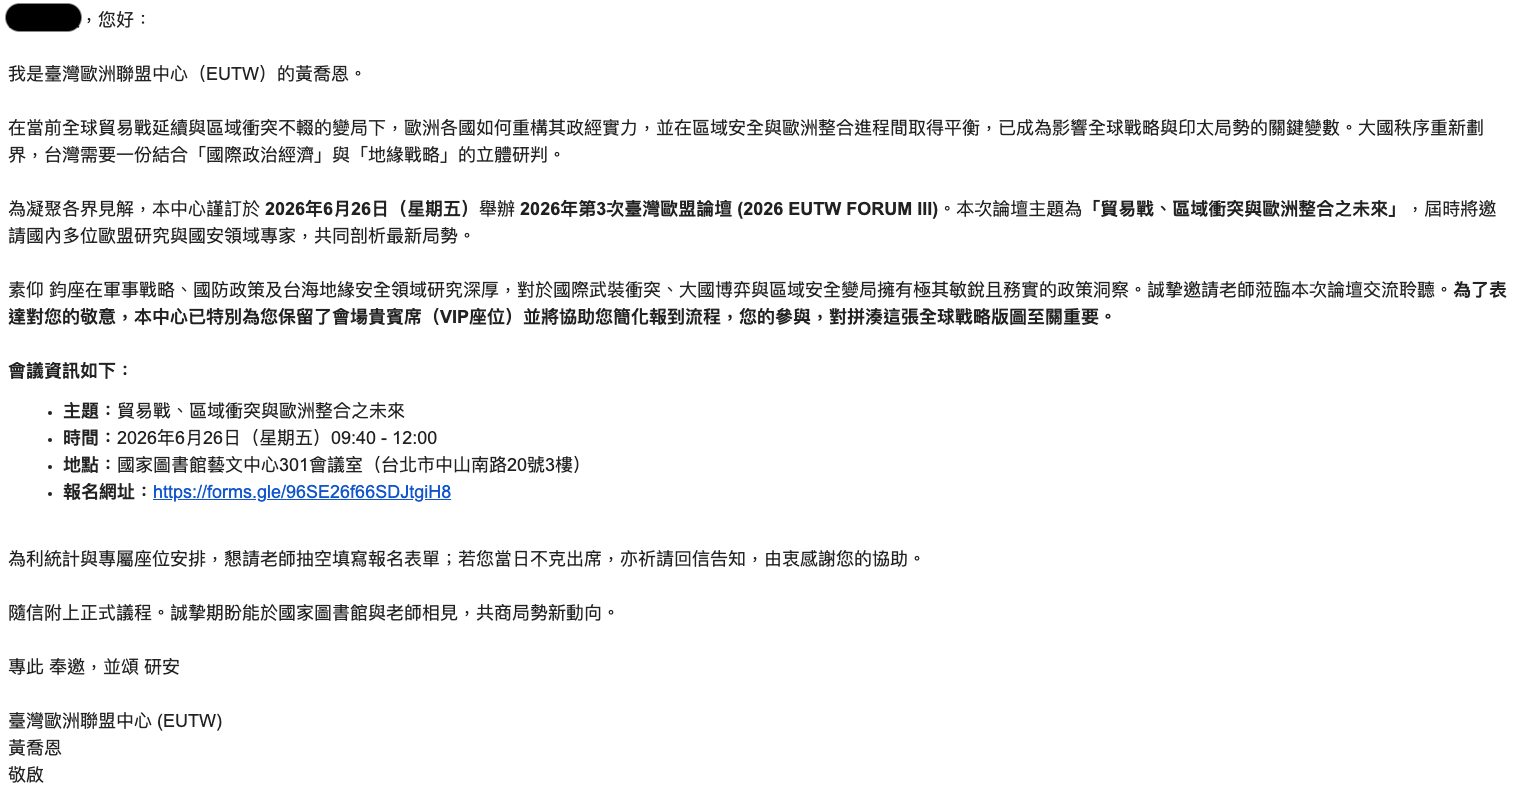
Приклад
Від: Координатор заходу, events [at] example [dot] invalid
Тема: Запрошення на політичний форум
Ваш досвід збагатив би нашу дискусію.
Для вас зарезервовано VIP-місце.
Будь ласка, заповніть реєстраційну форму.
Реєстрація в Google Forms
Цей ілюстративний лист відтворює структуру приманки, а не справжнього відправника чи активне посилання. У досліджених повідомленнях знайомий на вигляд напис Google Forms приховував адресу, яку контролювали зловмисники. Видимий текст гіперпосилання та адреса, яку воно відкриває, — різні речі.
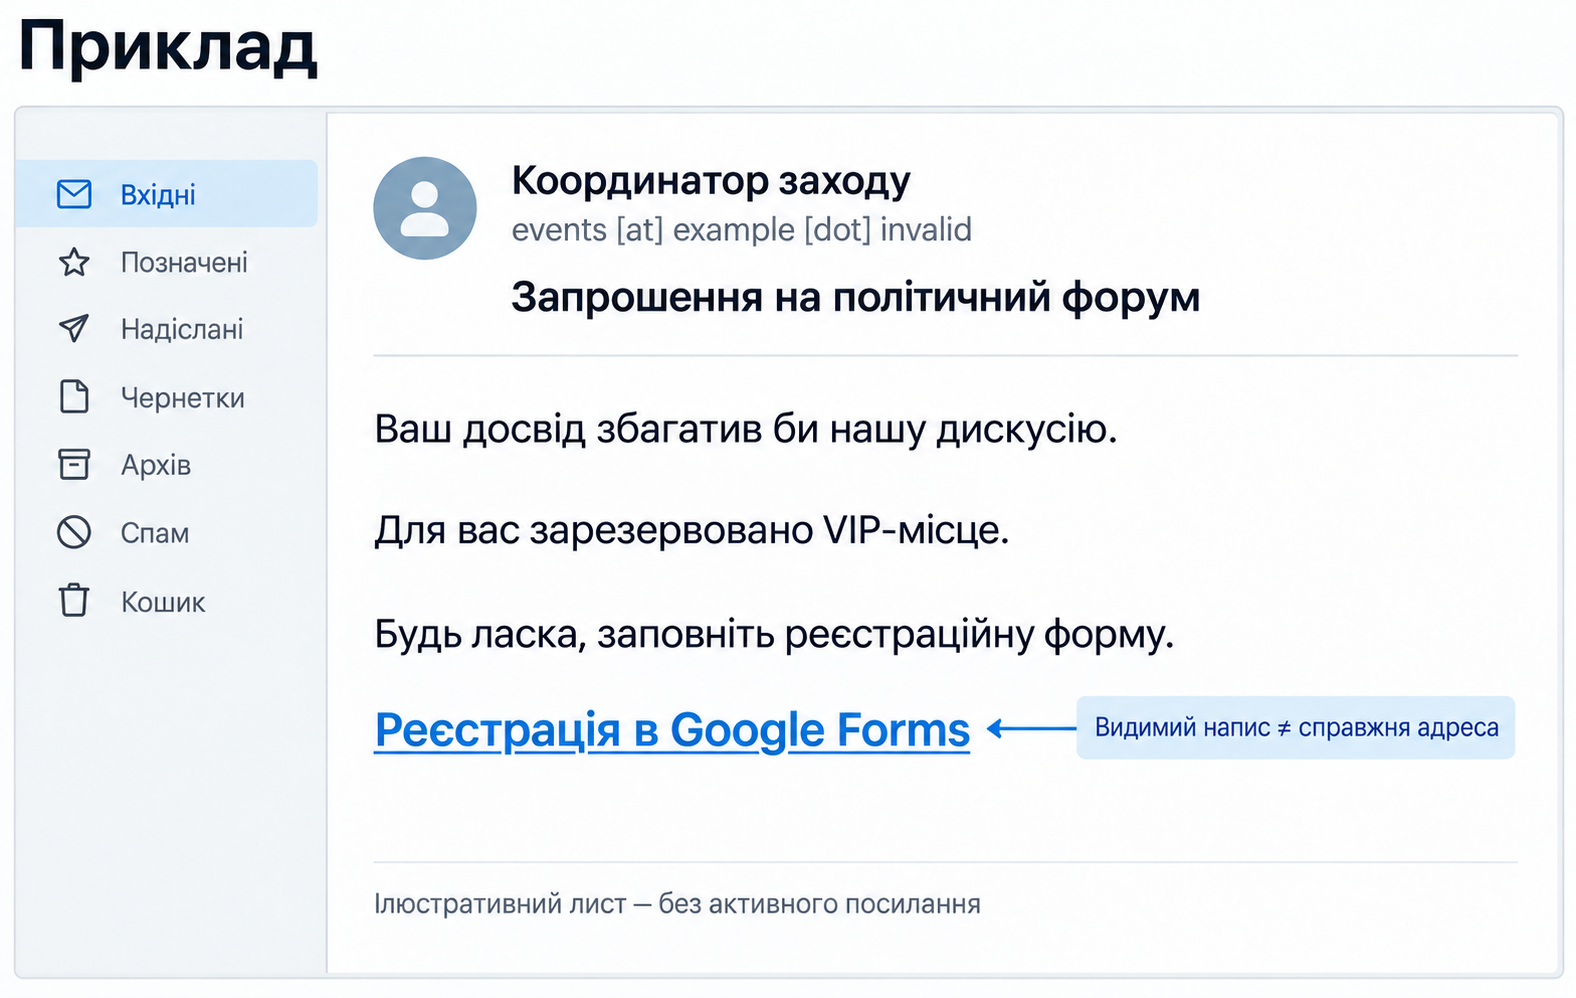
Скопійована афіша веде за іншою адресою
Прикріплені афіші додавали ще один шлях до пастки. Talos порівняла оригінальний дизайн зі зміненою копією, де підмінили QR-код. Знайомий макет залишився, а адреса реєстрації змінилася.
Дослідники припускають, що нападники могли розраховувати на друк афіш і розміщення їх в офісах. Тоді приманку побачили б і колеги, які не отримували листа. Це можливий шлях поширення, а не підтвердження, що афіші справді розвішували чи зламали додаткові акаунти. Впізнавана афіша не засвідчує безпечність її QR-коду: перевіряти потрібно адресу переходу.
Фальшивий вхід повторює справжні кроки автентифікації
Сторінка реєстрації імітувала Google Form і переводила відвідувача до підробленого інтерфейсу входу в Google. Talos описала два канали зв’язку: HTTP-запити передавали введені дані зловмисникам, а постійне з’єднання WebSocket повертало команди, який екран показати далі. WebSocket підтримує відкритий зв’язок, тож сторінка може змінюватися разом із перебігом справжнього входу.
Завдяки цьому підробка поводилася як інтерактивна форма. Сервер нападника передавав ідентифікатор акаунта до Google, а потім надсилав перехоплений пароль. Якщо Google вимагав додаткового підтвердження, оператор міг показати адресату відповідний запит. Людина взаємодіяла з посередником, тоді як зловмисник працював зі справжнім сервісом.
Навіть фінальний екран був частиною обману: Talos знайшла в інтерфейсі локально розміщену сторінку успішного входу. Знайоме повідомлення про завершення не доводило, що браузер відкрив справжню сторінку Google. Якщо посередник отримав уже авторизовану сесію, ризик виходить за межі самого пароля; цю відмінність на прикладі іншої кампанії пояснює наш матеріал про BlueKit.
Що відомо про ШІ, MFA та ключі доступу
Повторювані мовні конструкції й персоналізація спонукали Talos припустити допомогу ШІ. Водночас дослідники прямо зазначили, що не можуть остаточно довести генерацію листів мовною моделлю. Грамотний текст не підтверджує ані використання ШІ, ані надійність відправника.
Обробка різних запитів підтвердження також не доводить однакової вразливості всіх методів входу. Підроблений екран зі згадкою passkey не означає, що нападник подолав справжню процедуру використання ключа доступу. Google описує passkey як стійкий до фішингу, бо він прив’язаний до сайту чи застосунку, для якого його створено. Це слід відрізняти від паролів і кодів, введених на підробленій сторінці. [3]
Перевірте запрошення до продовження входу
Самостійно відкрийте сторінку заходу на сайті установи й перевірте організатора за знайденим там контактом. Перед введенням даних перегляньте справжню адресу посилання або попередній перегляд QR-коду. Саме сканування чи відкриття сторінки ще не доводить захоплення акаунта: подальша відповідь залежить від того, чи ввели ви пароль або виконали запит підтвердження.
Якщо дані вже введено або ви схвалили неочікуваний запит входу, відкрийте Google Account напряму та пройдіть перевірку скомпрометованого акаунта: перегляньте події безпеки й пристрої, захистіть пароль і дані відновлення, перевірте пересилання Gmail та інші налаштування на сторонні зміни. Для робочого акаунта повідомте адміністратору, що саме й коли ви ввели. [2]
Показова пастка цього розслідування — розрив між достовірними відомостями про подію та неперевіреним шляхом реєстрації. Перевірте цей шлях, перш ніж переконливе запрошення перетвориться на вхід у Google.
Джерела
- Джої Чен. «UAT-11985: AI-assisted event lures delivering real-time Google AitM phishing». Cisco Talos, 8 жовтня 2026 року. Розслідування фішингу через запрошення.
- Довідка Google Account. «Захист зламаного або скомпрометованого акаунта Google». Перевірено 9 жовтня 2026 року. Відновлення та перевірка безпеки акаунта.
- Довідка Google Account. «Вхід за допомогою ключа доступу замість пароля». Перевірено 9 жовтня 2026 року. Захист і використання passkey.
