

Linux-бекдор може зникнути з каталогу поштового шлюзу, але продовжити роботу — і спілкуватися з оператором через той самий протокол, який пристрій обробляє щодня. У дослідженні Rapid7 від 2 жовтня поєднано два способи маскування: файли, що існують лише кілька секунд, і команди, схожі на звичайний вихідний поштовий трафік.
Звіт описує нові варіанти BPFDoor, бекдор Rekoobe з BPF-фільтром проти південнокорейських цілей та шість збірок імпланта AVERAT, виявлених на тайванських пристроях. Важлива різниця — спосіб підтримання доступу: одні зразки тихо чекають на спеціальний пакет, а AVERAT сам виходить на зв’язок через SMTP. Це дослідження шкідливого ПЗ на мережевих пристроях, а не свідчення того, що отримання листа заражає Windows.
Файлів немає, а процеси працюють
У тайванському ланцюжку локальний інсталятор використовує назву виробника ShareTech для отримання ключа розшифрування. Він перевіряє наявність /tmp/flag і записує сценарій оболонки в /HDD/ms6x2xTo64/updIptable.php. Розширення вказує на PHP, але початок файлу — це заголовок shell-сценарію. Інсталятор потребує вже здобутого доступу до пристрою; початковий шлях проникнення звіт не встановлює.
Сценарій копіює два виконувані файли з каталогу додаткових пакетів у /sbin під назвами ntpdate і udevds. Він запускає кожен і за десять секунд видаляє його запис із каталогу. У Linux таке видалення не зупиняє виконуваний процес. Посилання /proc/{pid}/exe може містити позначку (deleted), хоча процес живий. Тому пошук цих назв у /sbin здатний пропустити доступ, що досі діє.
Перший файл — той самий інсталятор, який тепер працює як сторожовий процес. Оскільки сценарій уже існує, він переходить до іншої гілки: кожні дві секунди перевіряє його та маркер execProcEnd і відновлює їх у разі зникнення. Другий файл — AVERAT. Rapid7 вважає запуск пакетів під час завантаження пристрою ймовірним шляхом повторного старту інсталятора; це оцінка, а не доведений універсальний механізм закріплення.
AVERAT говорить звичною для шлюзу мовою
AVERAT встановлює вихідне з’єднання на TCP-порт 25, надсилає EHLO, запитує STARTTLS і переходить до зашифрованого сеансу керування. Для поштового шлюзу SMTP-з’єднання очікувані, тому правильний порт і шифрування в записі про мережевий потік — слабка підстава для довіри. Корисніше з’ясувати, який процес відкрив з’єднання і що за пристрій стоїть за адресою призначення.
Досліджений імплант виходить на зв’язок кожні 600–699 секунд і передає, зокрема, назву вузла, користувача, відомості про ОС та мережеві інтерфейси. Налаштування інтервалу зберігається в /var/lib/.db. Команди дають змогу передавати файли, відкривати інтерактивні оболонки, завантажувати модулі та створювати проксі-канали. Ризик — тривалий віддалений доступ до пристрою на шляху пошти, а не лише підозріле вкладення, яке адресат може видалити.
BPFDoor чекає на сигнал
Південнокорейські зразки використовують тихіший підхід. BPFDoor під’єднує класичний Berkeley Packet Filter до raw-сокета й чекає на автентифікований пакет, перш ніж відкрити доступ. Споріднений код Rekoobe перевіряє трафік, пов’язаний із портом 25, та імітує служби поштового середовища SpamSniper. Знайомі назви служб допомагають маскуванню; вони не доводять, що справжнє ПЗ є шкідливим.
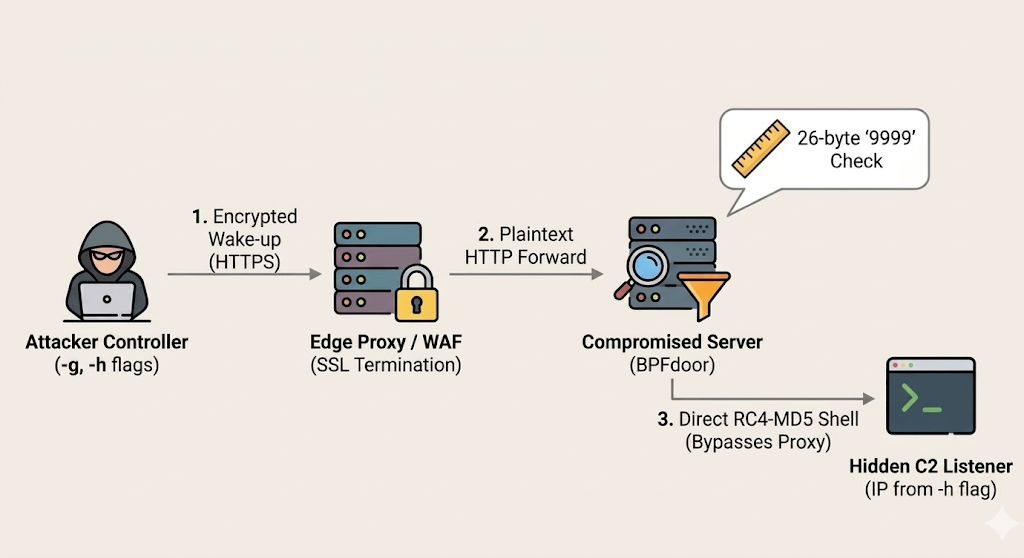
Rapid7 також відтворила поведінку контролера, що ховає сигнал для BPFDoor у HTTPS POST-запиті. Коли крайовий проксі завершує шифрування й пересилає HTTP, імплант може знайти свої дані навіть після зміни заголовків. Доповнений до потрібної позиції маркер 9999 та кінець HTTP-заголовків слугують орієнтирами. Це керування вже скомпрометованим сервером, а не твердження, що звичайний запит входу заражає справний сервер.
На іншому кінці може бути чужий відеореєстратор
Три адреси з конфігурацій AVERAT Rapid7 пов’язала з тайванською побутовою або бізнес-технікою: NAS паливного продавця, старим мережевим пристроєм та CCTV-реєстратором. Дослідники оцінили їх як скомпрометовані вузли сторонніх власників. Однакові відбитки сервісу PPTP підтримали оцінку про встановлений оператором VPN-доступ: обладнання могло слугувати і ретранслятором, і точкою входу до власної локальної мережі.
Такий підхід перетворює занедбані пристрої на інфраструктуру чужих атак, як показує й окрема операція проти роутерного ботнета QTFY. Водночас Rapid7 не знайшла збігу індикаторів або інфраструктури, який доводив би належність AVERAT до конкретної відомої мережі ретрансляторів. Самого збігу типів обладнання для такої атрибуції недостатньо.
Що перевірити до видалення слідів
Операторам Linux-шлюзів і мережевих пристроїв висновки Rapid7 радять зіставляти процеси та мережеву активність, а не обмежуватися пошуком назв файлів:
- Зіставте процеси з позначкою
(deleted)з аргументами запуску, відкритими дескрипторами та власниками сокетів. Легітимне оновлення ПЗ також може залишити процес із видаленим файлом; позначка — привід перевірити, а не готовий вирок. - Шукайте незвичайний шлях сценарію, shell-код під розширенням
.php, маркерexecProcEndі послідовність запуску та видаленняntpdateйudevds. Загальної назви системної служби недостатньо. - Дослідіть з’єднання на порт 25 від процесів, які не є поштовими службами, особливо до адрес побутового мережевого обладнання. Перевірте raw-сокети та класичні BPF-фільтри там, де захоплення пакетів не має очікуваної ролі.
- Збережіть мінливі дані про процеси та з’єднання перед перезавантаженням або видаленням артефактів. Обмежте доступ до інтерфейсів керування, перевірте підтримку обладнання та доступні для запису мережеві ресурси. Окремий випадок MikroTrick також пояснює, чому оновлення пристрою й перевірка вже здобутого зловмисником доступу — різні завдання.
Показова помилка — довіра до зовнішніх ознак: відсутній файл, звична назва служби або нормальний на вигляд SMTP не доводять, що поштовий шлюз чистий. У цьому випадку більше розповідають живий процес і те, куди саме він під’єднується.
Джерела
- Rapid7 Intelligence. SMTP як канал керування: BPFDoor і AVERAT на мережевих пристроях. Rapid7, 2 жовтня 2026 року.
- Проєкт Linux man-pages. proc_pid_exe(5): посилання на виконуваний файл. Дата звернення: 4 жовтня 2026 року.
