

Міністерство внутрішніх справ України попередило про повідомлення з вимогою сплатити «штраф за перегляд сайтів». У повідомленні від 4 жовтня МВС пояснює, як під виглядом державної установи шахраї можуть спрямувати людину на підроблений сайт і запросити банківські дані, паролі або коди підтвердження. Ключове уточнення відомства: універсального «штрафу МВС за перегляд сайтів» не існує.
Небезпека починається з довіри до назви установи. Якщо сприйняти погрозу як офіційне рішення й спробувати «закрити питання» за надісланим посиланням, відправник сам визначає, де відбуватимуться оплата та перевірка. Якщо ви вже передали банківські дані або втратили кошти, негайно зв’яжіться з банком через його офіційний застосунок чи номер і попросіть захистити відповідну картку та доступ до банкінгу.
Від вигаданого штрафу до запиту на ваші дані
Пам’ятка МВС показує послідовність: повідомлення нібито від державної установи, твердження про штраф за перегляд сайтів, погроза наслідками в разі несплати та перехід на підроблений ресурс. Далі можуть вимагати дані картки, персональну інформацію, паролі або коди підтвердження. Це ознаки, наведені відомством, а не дослівний запис сесії конкретного потерпілого.
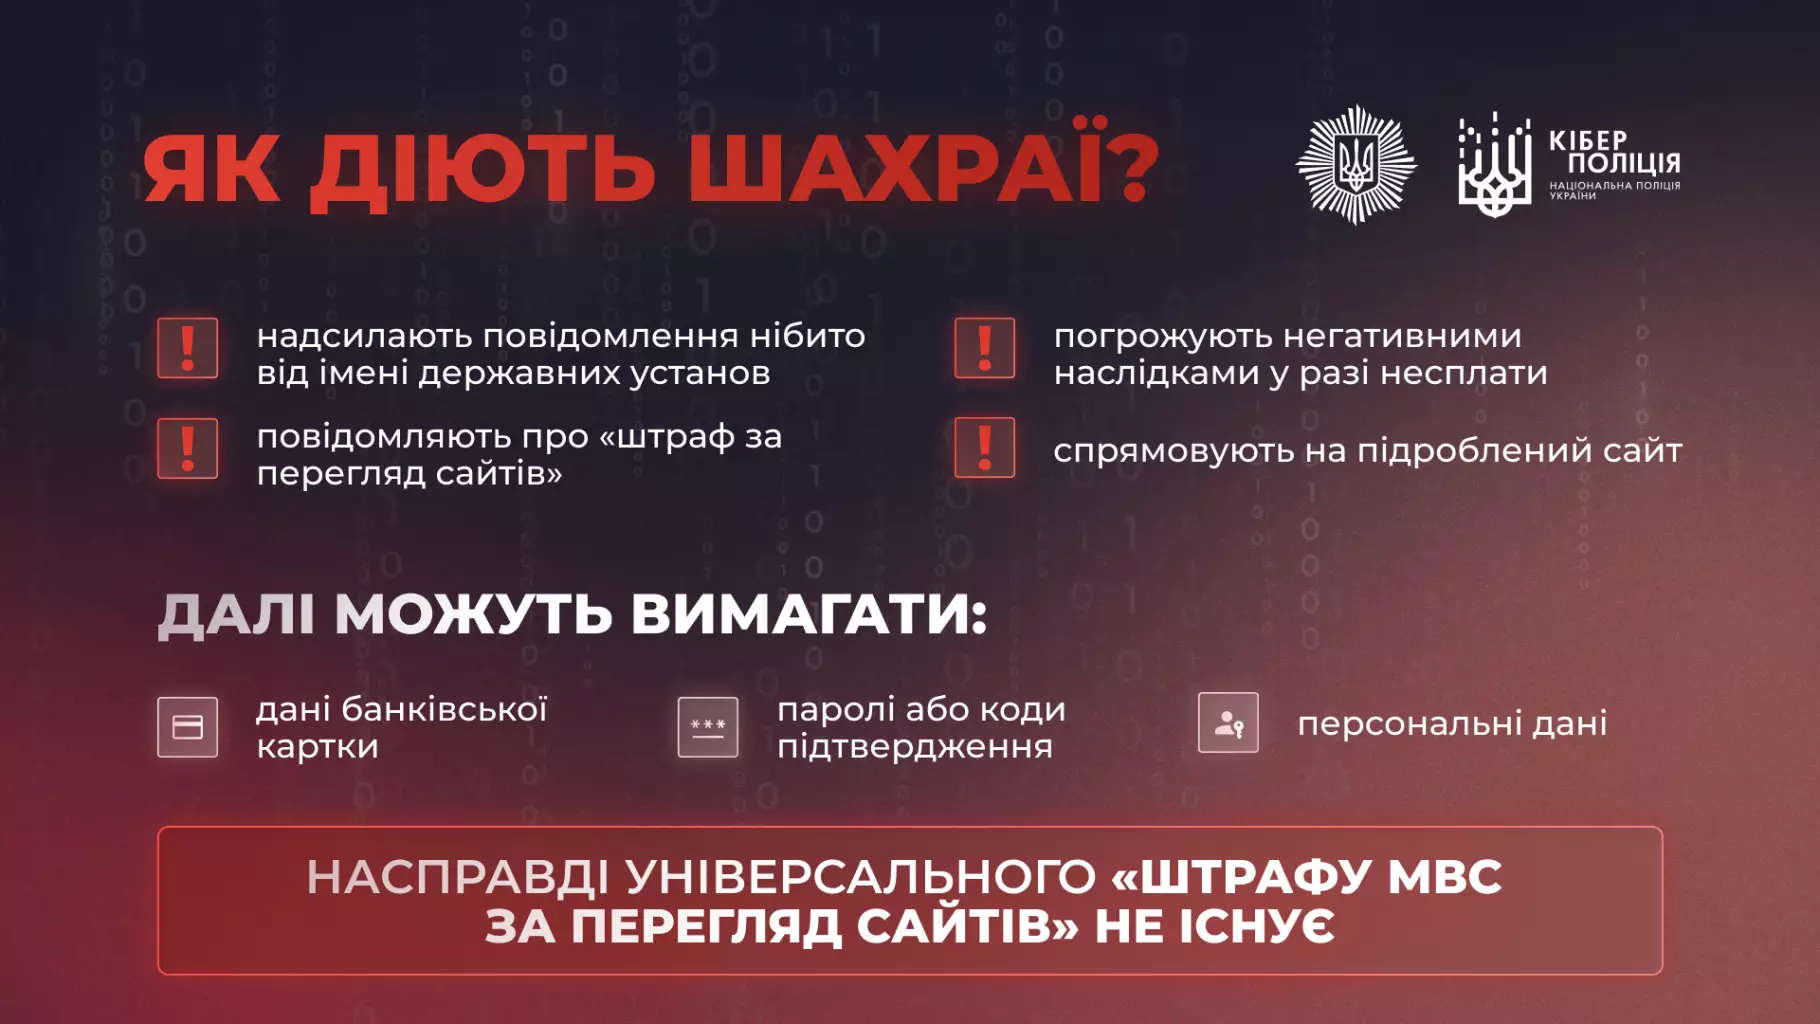
Зміна вимоги тут принципова. Сплата нібито штрафу й передача пароля від банкінгу — різні дії, навіть якщо сторінка подає їх як одну процедуру. Код підтвердження може дозволити операцію або доступ, яких людина не планувала. Офіційна на вигляд назва відправника не пояснює, що саме ви підтверджуєте.
Схожу підміну рішення використовують фальшиві банківські сповіщення та дзвінки: сам шахрай озвучує тривожну причину й одразу пропонує спосіб її усунути. У випадку зі «штрафом» відмова від надісланого посилання розриває цей ланцюжок до передачі даних.
Перевіряйте через канал, який обрали самі
Якщо вимога стосується реального штрафу за порушення ПДР, відкрийте офіційний сервіс самостійно. В окремому попередженні від 4 червня МВС називає вебпортал відомства, Дію, Кабінет водія та офіційні застосунки. Там також зазначено, що Департамент патрульної поліції не надсилає повідомлень про штрафи на мобільні телефони. Це уточнення стосується повідомлень патрульної поліції; його не слід поширювати на всі можливі сповіщення державних органів.
Скористайтеся знайомим офіційним застосунком або перейдіть до сервісу із сайту відповідної установи. Скопійована емблема, звичні кольори чи державна назва в тексті посилання не підтверджують особу відправника. Важливо, куди насправді веде адреса та чи можна перевірити вимогу без переходу шляхом, який запропонувало повідомлення.
Дії залежать від того, що ви передали
Якщо ви відкрили сторінку, але нічого не вводили, пам’ятка від 4 жовтня радить закрити її й більше не взаємодіяти. Сам перехід на підозрілий сайт ще не встановлює факту викрадення коштів. Якщо передали паролі, дані для доступу до банкінгу або платіжну інформацію, точно повідомте банку, що саме розкрили, зокрема чи вводили код підтвердження. Це допоможе визначити, який доступ або операцію потрібно захистити.
МВС також радить звернутися до поліції та Кіберполіції, зберегти повідомлення, посилання, скриншоти, контакти відправника й платіжні документи. Збережіть їх як докази; не відкривайте підозрілу сторінку оплати повторно заради додаткових матеріалів.
Повідомлення не встановлює дати початку схеми, не називає її організаторів і не наводить кількості потерпілих. Новина — актуальне публічне попередження МВС із конкретними ознаками та діями. Найкорисніше рішення — перевірити вимогу поза запропонованим шляхом оплати, перш ніж вигаданий штраф перетвориться на проблему з доступом до рахунку.
Джерела
- Міністерство внутрішніх справ України. «Обережно: Фейкові “штрафи МВС”». 4 жовтня 2026 року. Офіційне попередження та пам’ятка.
- Міністерство внутрішніх справ України, за матеріалами Патрульної поліції та Кіберполіції. «Увага! Фейкові штрафи ПДР». 4 червня 2026 року; переглянуто 4 жовтня 2026 року. Офіційні способи перевірки штрафів.
