

Блокувальник спливних вікон із двома мільйонами користувачів може бачити значно більше за рекламу, яку прибирає. У розслідуванні від 28 вересня Bay Area Labs повідомила, що Poper Blocker збирав повні адреси відвіданих сторінок і розмови із ШІ за інструкціями, отриманими після встановлення. Найпоказовіша деталь — правила збирання даних надійшли дослідникам приблизно через добу після інсталяції. [1]
Отже, коротка перевірка одразу після встановлення погано показує, що розширення робитиме згодом. Якщо ви використовуєте Poper Blocker і працюєте з конфіденційними матеріалами в чатах із ШІ, перевірте розширення та налаштування передавання даних, перш ніж продовжувати. Висновки стосуються конкретного розширення й конфігурації; вони не доводять, що кожен користувач втратив усі свої розмови.
Блокування реклами в обмін на дані
Під час нашої перевірки 30 вересня сторінка Poper Blocker у Вебмагазині Chrome залишалася доступною й показувала позначку Featured, 2 000 000 користувачів та рейтинг 4,8 на основі 81,6 тисячі оцінок. Ідентифікатор розширення Chrome — bkkbcggnhapdmkeljlodobbkopceiche. Це показники сторінки магазину, а не кількість людей із підтвердженим витоком інформації. [2]
Інше джерело доказів — політика конфіденційності продукту. Вона прямо описує оброблення історії перегляду, запитів до ШІ та відповідей, а також можливий продаж окремих категорій даних афілійованим компаніям, які можуть продавати їх своїм бізнес-клієнтам. Оператором зазначено Big Star Labs LP. Такий обсяг даних виходить далеко за межі звичайного визначення, яке спливне вікно слід приховати. [3]
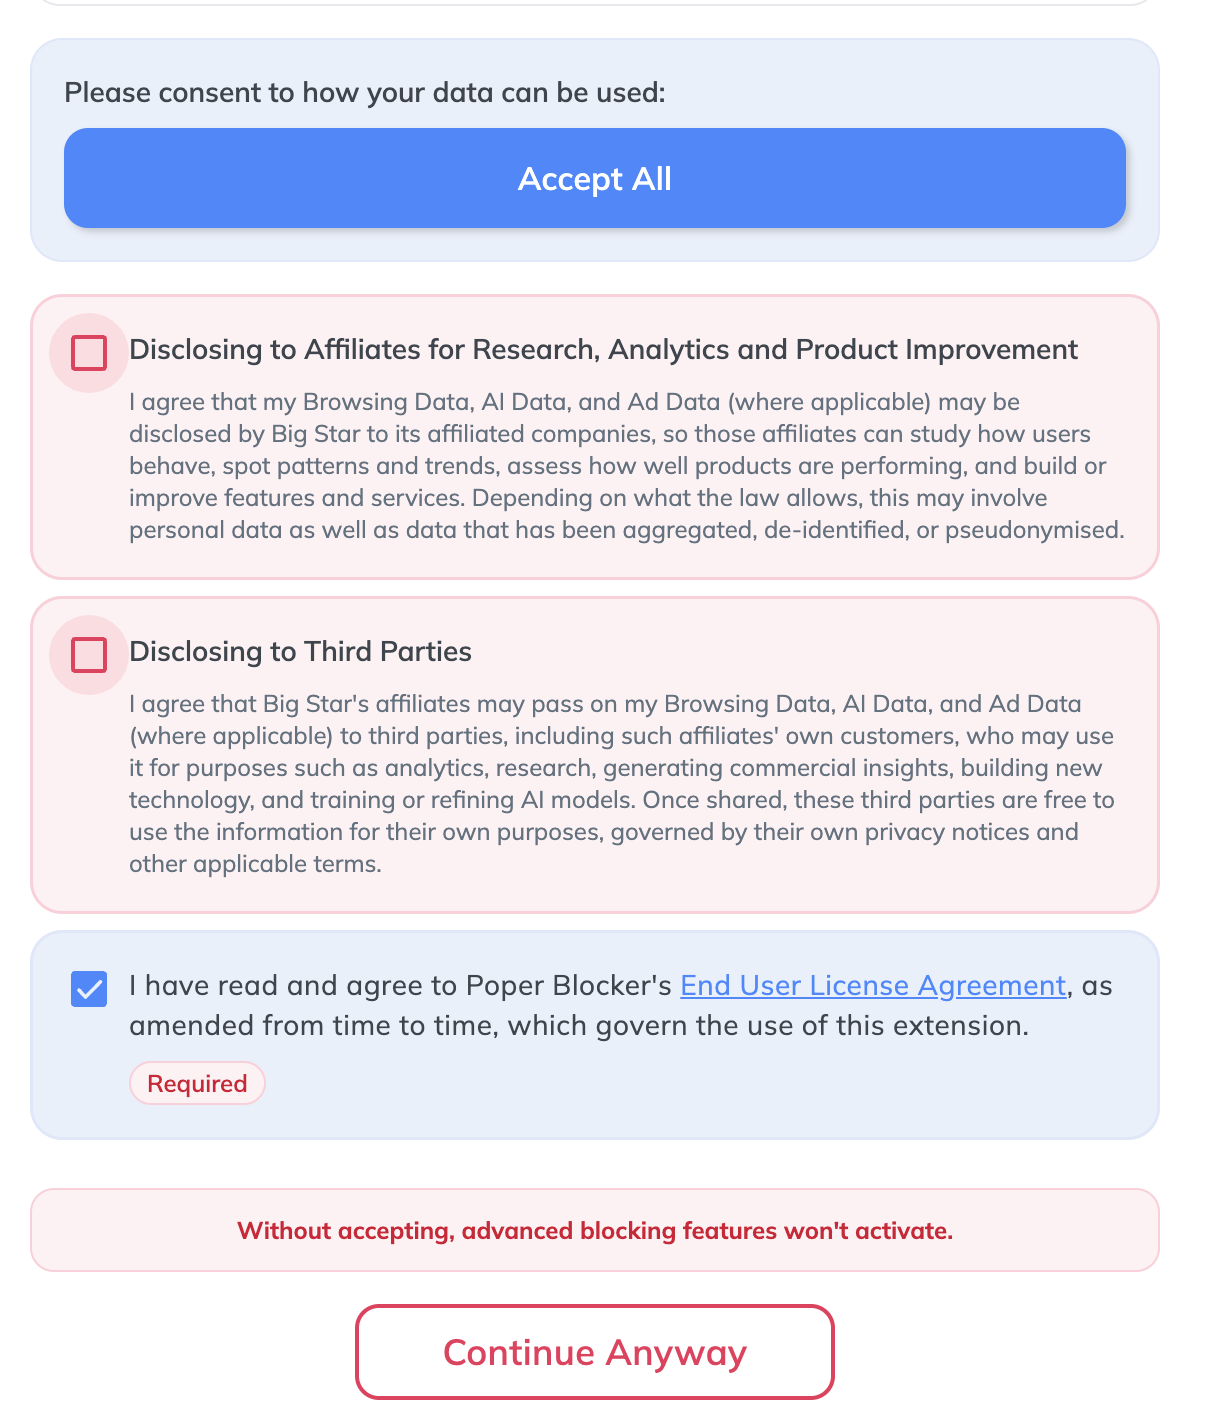
На екрані згоди, наведеному дослідниками, розширені функції блокування пов’язані з дозволом на передавання даних. У звіті також описано оманливий перемикач відмови. Водночас згода має значення для технічної картини: за даними дослідників, надсилання потребувало згоди користувача та ввімкненої категорії збирання, яка за замовчуванням була вимкнена. Проблема полягає в поєднанні спонукання погодитися, широкого збирання й складної для перевірки поведінки, а не в нібито повній неефективності налаштувань.
Інструкції надходять пізніше за саме розширення
Bay Area Labs описує вбудований інтерпретатор — механізм виконання інструкцій із віддаленого сервера. Сервер надсилає програми та окремий словник, який надає значення пронумерованим командам. Тому читання лише встановленого пакета не розкриває всю логіку збирання. Під час одного отримання дослідники зафіксували 40 програм; 23 були спрямовані на сервіси ШІ, зокрема ChatGPT, Claude, Gemini та Google AI Mode.
Одне з правил для Claude стежило за відповіддю API розмов і вилучало її вміст. Різниця суттєва: адреса сторінки показує, який сервіс ви відвідали, а відповідь API може містити саму розмову. Отже, для робочого чату питання можливого витоку стосується того, що ви вставили чи обговорювали, а не лише факту відкритої вкладки.
У звіті зафіксовано передавання повних URL та адрес сторінок-переходів, а також описано правила для запитів, відповідей і метаданих чатів. Дослідники знайшли й спільний ідентифікатор у сховищі синхронізації Chrome. Це пояснює, чому формулювання про анонімну статистику використання може вводити в оману: для зв’язування кількох подій перегляду запису не обов’язково містити ім’я людини.
Затримка підтверджена, універсальне стеження — ні
Спочатку сервер не надсилав дослідникам цікавих програм збирання. Вони з’явилися приблизно через 24 години, хоча відповідного таймера затримки у клієнті не знайшли. Також виявлено віддалене правило перевірки ознак автоматизації браузера. Це дає підстави говорити про умовну видачу інструкцій і можливе ухилення від перевірок. Але не доводить, які набори отримував кожен користувач, перевіряльник чи організація: автори прямо обмежують спостереження одним ідентифікатором протягом одного дня.
Так само слід відділяти можливості від використання. Інтерпретатор підтримував знімки екрана й передавання файлів, проте 40 отриманих програм не застосовували команди захоплення всієї сторінки чи завантаження файлів на сервер. Для демонстрації перехоплення натискань клавіш дослідники підставили локальний сервер і власну програму. Це підтверджує можливість у їхньому досліді, а не масове записування клавіатури реальним сервісом.
Який доступ відкликати та що перевірити
Знайдіть Poper Blocker через меню розширень браузера; перевірте також інші профілі та комп’ютери, де ним користуєтеся. Якщо така модель збирання неприйнятна, вимкніть і видаліть розширення. На керованому робочому пристрої зверніться до ІТ-відділу для перевірки розширення й політик, перш ніж змінювати централізовані налаштування. Назви доповнення недостатньо для перевірки: у випадку з 737 фальшивими VPN-розширеннями Chrome зловмисники копіювали відомі бренди. Тому звіряйте саме ідентифікатор установленого розширення.
Видалення зупиняє роботу видаленої копії, але не повертає вже надіслану інформацію. Якщо в потенційно зачепленому чаті були конфіденційні робочі матеріали або чинний секрет доступу, визначте їх і залучіть відповідального адміністратора для заміни секрету. Дослідження не дає підстав автоматично вважати кожен пароль викраденим, а кожен акаунт — зламаним.
Висновок конкретний: позначка магазину відображає його оцінку, а постійні дозволи розширення визначають, що воно може прочитати. Коли правила збирання надходять із сервера, це два різні питання.
Джерела
- Джеймс Арнотт. «Poper Blocker: блокувальник реклами, який стежить за вами». Bay Area Labs, 28 вересня 2026 року. Звіт дослідників.
- Вебмагазин Google Chrome. «Pop up blocker for Chrome™ — Poper Blocker». Перевірено 30 вересня 2026 року. Сторінка розширення.
- Big Star Labs LP. «Політика конфіденційності Poper Blocker». Оновлено 5 серпня 2026 року; перевірено 30 вересня 2026 року. Політика конфіденційності.
