

Фальшиве запрошення або завантаження PDF може залишити на Windows-комп’ютері дві окремі програми віддаленого доступу. У звіті від 29 вересня про липневі фішингові кампанії Microsoft описала, як зловмисники маскували легальний інсталятор MSP360, а через нього встановлювали ScreenConnect. Друге підключення змінює підхід до відновлення: видалення першої програми ще не закриває всі шляхи до комп’ютера.
Замість документа — інсталятор
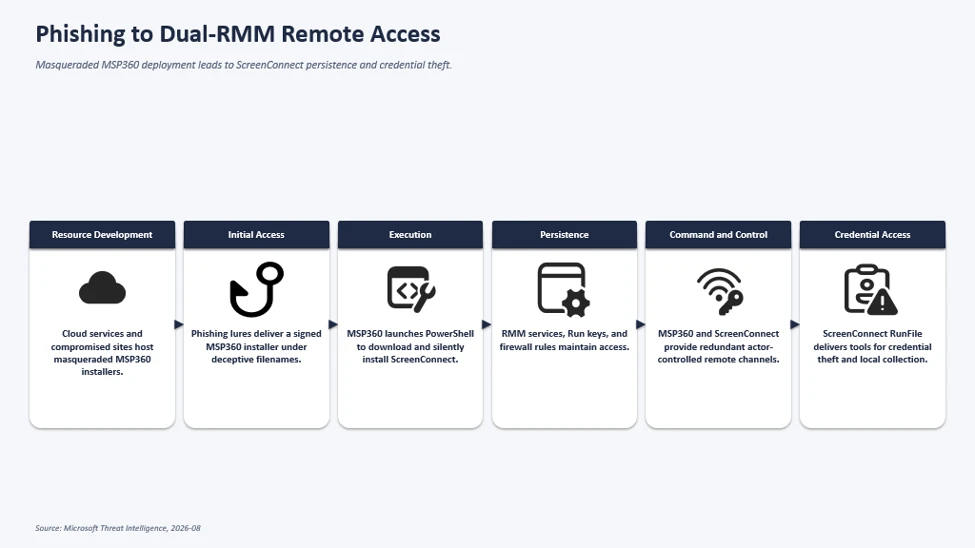
Приманками слугували запрошення на зустрічі, портали документів і пропозиції оновити програму. За різними назвами файлів ховався цифрово підписаний пакет MSP360 RMM версії 2.5.0.67. RMM — це програмне забезпечення для віддаленого моніторингу й керування: адміністратор може обслуговувати пристрій, не перебуваючи поруч. Але тут доступ отримував не той фахівець, якому одержувач збирався його надати.
Дійсний підпис відповідає лише на вузьке питання про видавця файла. Він не засвідчує справжність листа, необхідність інсталятора для перегляду запрошення чи належність керівного облікового запису вашій ІТ-службі. Назва, схожа на документ, не змінює призначення програми.
Приклад
Від: Організатори зустрічі — events [at] invitation [dot] example
Тема: Ваше запрошення на зустріч
Вітаємо!
Ваше запрошення готове. Завантажте файл, щоб переглянути деталі зустрічі.
Кнопка: ПЕРЕГЛЯНУТИ ЗАПРОШЕННЯ
Завантажений файл: Invitation.exe
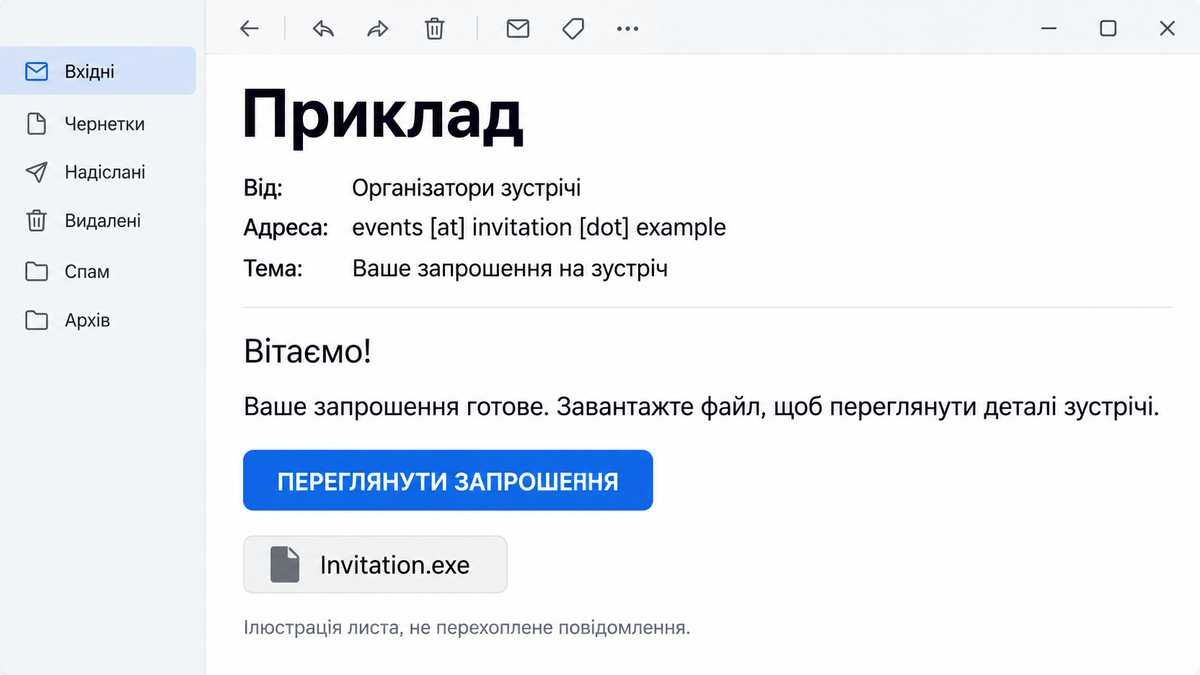
Зверніть увагу на підміну дії: читання деталей зустрічі перетворюється на дозвіл встановити програму. Перевіряйте неочікуване запрошення через уже відомий канал зв’язку; сам підозрілий лист не може підтвердити особу відправника.
Запит дозволу впливав на результат
Microsoft спостерігала завершення інсталяції без успіху, коли користувачі відхиляли або переривали запит підвищення привілеїв User Account Control. Успішне встановлення створювало фонові компоненти MSP360. Далі його агент запускав PowerShell, щоб завантажити та безшумно встановити клієнт ScreenConnect.
Це допомагає розрізняти стани ризику. Завантажений файл, запущений інсталятор і завершена інсталяція з підвищеними правами — різні ситуації. Відмова в описаному запиті UAC переривала саме цей шлях встановлення; вона не дає універсальної гарантії безпеки після будь-якого підозрілого завантаження.
Одна програма встановлювала другу
ScreenConnect забезпечував зловмисникам незалежне підключення. Через нього вони доставляли утиліти для доступу до облікових даних і збирання інформації, зокрема файли з правдоподібними назвами компонентів Windows. Microsoft не пов’язала кампанії з конкретним угрупованням і не спостерігала експлуатації вразливості самого ScreenConnect.
Атака використовувала можливості адміністрування: перша програма вміла встановлювати інше ПЗ, і зловмисник створив ще один шлях доступу. Після початкового видимого дозволу користувача наступна інсталяція вже відбувалася у фоні через керований агент. Тому знайома назва у списку програм потребує контексту: хто її встановив, яка організація або обліковий запис нею керує та чи погоджували цей доступ.
Так само назва, схожа на компонент захисту чи оновлення Windows, не доводить належності файла до системи. Для розслідування важливіший зв’язок: неузгоджений віддалений клієнт доставляє файл і запускає його. Пошук лише за назвою може пропустити ту саму поведінку після перейменування утиліти.
Блокування акаунта не завершує очищення
MSP360 повідомила про блокування майже 2 000 шахрайських акаунтів і посилення перевірки клієнтів. Водночас компанія прямо обмежує значення цього заходу: він зупиняє доступ через MSP360, але не підтверджує відсутність іншого несанкціонованого ПЗ на пристрої. Повідомлення постачальника з’явилося раніше за новий звіт Microsoft; це контекст, а не свідчення очищення всіх згаданих комп’ютерів.
Якщо ви лише отримали лист, повідомте про нього й не завантажуйте запропонований файл. Якщо вже завантажили, але не запускали — не відкривайте його заради перевірки. Після завершеної неочікуваної інсталяції від’єднайте комп’ютер від мережі та зв’яжіться з ІТ-службою через відомий канал. На робочому пристрої спочатку нехай фахівці визначать, які засоби доступу дозволені. Схожу межу між легальним інструментом і чужим керуванням пояснює історія про фальшиву підтримку через Teams і Quick Assist.
На особистому Windows-ПК потрібно врахувати обидві програми — MSP360 і ScreenConnect. Видалення початкового завантаження або одного помітного компонента засобом захисту може залишити встановлену службу чи другий віддалений клієнт. Після видалення несанкціонованого ПЗ скористайтеся Gridinsoft Anti-Malware: оновіть програму, виконайте повне сканування, перегляньте виявлення, застосуйте очищення, перезавантажте ПК та перевірте його знову, якщо симптоми залишилися. Сканування не повертає викрадену інформацію й не доводить, що доступу не було. Паролі розкритих акаунтів змінюйте та їхні сесії відкликайте з чистого пристрою — окремо від очищення ПК.
Питання не лише в наявності MSP360 чи ScreenConnect. Важливо встановити, чи був дозволений кожен канал доступу та чи врахувало відновлення все, що через нього встановили.
Джерела
- Microsoft Security Research і Microsoft Defender Experts. «Phishing Abuses RMM Tools for Persistent Access». Microsoft Security Blog, 29 вересня 2026. Розслідування та спостережувана послідовність атаки.
- MSP360. «Code Signing Certificate Update: RMM and Connect». Опубліковано 14 серпня, оновлено 22 вересня 2026; дата доступу — 30 вересня 2026. Протидія зловживанням і межі блокування акаунтів.
