

Звичайний встановлений застосунок отримав root на OnePlus 15 зі штатною прошивкою — без спеціальних дозволів. Це результат дослідження Расмуса Моораца від 24 вересня. Оновлений звіт підтверджує виправлення для цієї моделі в OxygenOS 16.0.10.500(EX01); повного списку вразливих пристроїв поки немає. [1]
Два сервіси послідовно підвищили привілеї
AtlasService прийняв дані від недовіреного застосунку, а засіб діагностики аудіо вставив їх у команду оболонки. Так застосунок отримав root в обмеженому домені dumpstate. Далі сервіс olc2 пропустив його перевірку root-ідентифікатора й запустив оболонку з ширшими можливостями Linux. SELinux продовжував діяти. [1]
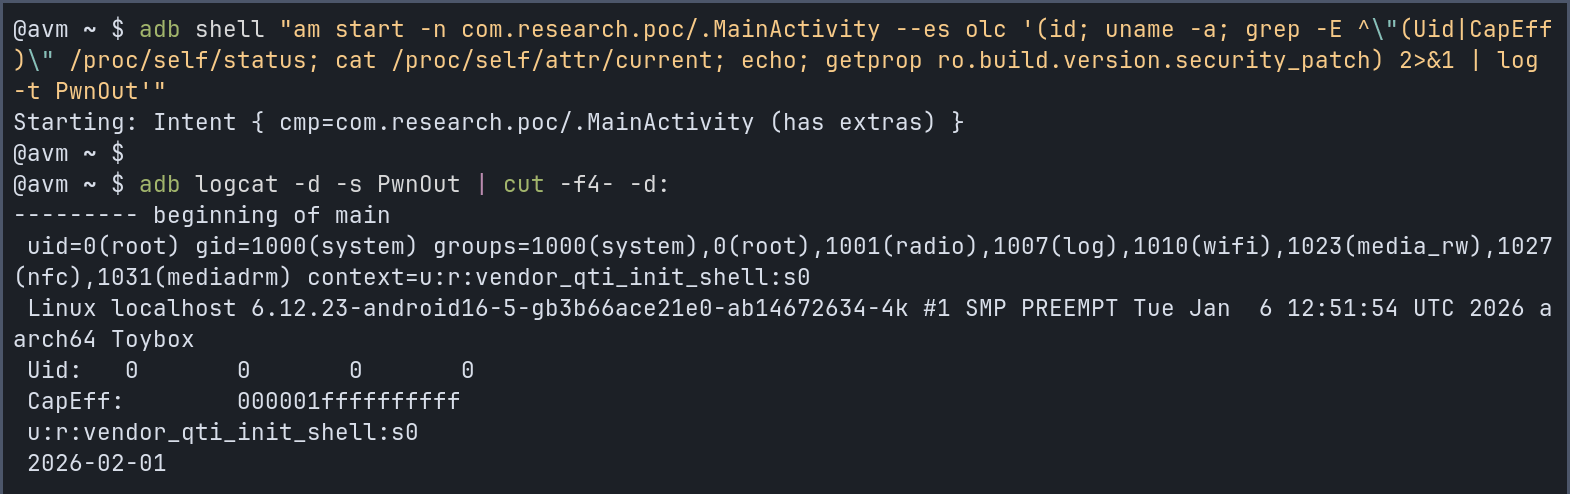
Запит дозволу й межа безпеки операційної системи — різні механізми. Android зазвичай надає кожному застосунку окремий ідентифікатор користувача та процес. Ядро обмежує доступ цієї ідентичності, а SELinux додає обов’язкові правила. Можливість звернутися до системного сервісу не повинна передавати застосунку повноваження цього сервісу. [2]
Наш висновок із цієї послідовності: другий сервіс довірився привілейованому ідентифікатору, не встановивши, як саме його отримали. Перевіряти дозволи корисно, але порожній список не є сертифікатом безпечності.
Перевіряйте номер збірки, а не лише версію Android
Це атака через встановлений застосунок, а не доказ зараження від відкриття вебсторінки. Знімок показує тест, а не постраждалих користувачів.
У налаштуваннях телефона відкрийте відомості про пристрій і версію та перевірте номер збірки. Скористайтеся вбудованим оновленням ПЗ: назви меню й доступність оновлень залежать від виробника та оператора. Напис «Android 16» сам собою не визначає встановлену збірку виробника. Інструкція Google пояснює, де знайти версію системи та статус оновлення безпеки. [3]
Якщо незнайомий APK уже встановлений, перевірка застосунку — окреме завдання від оновлення прошивки. Інший приклад того, чому важлива поведінка після встановлення, — повторне встановлення RatHat; це інший механізм, не ця вразливість. Gridinsoft Trojan Scanner для Android дає змогу перевірити телефон на шкідливе ПЗ. Сканування не виправляє прошивку й не доводить, що експлуатації ніколи не було.
Перевірка походження застосунків і системні оновлення доповнюють одне одного. Тихе встановлення та відсутність запитів дозволів не доводять, що програма залишилася в межах своєї ізоляції.
Джерела
- Расмус Моорац. «Getting root on OnePlus 15 from an untrusted app, via an audio debug service and a vendor HAL». 24 вересня 2026; перевірено 26 вересня 2026. Звіт дослідника.
- Android Open Source Project. «Application Sandbox». Перевірено 26 вересня 2026. Модель безпеки Android.
- Google. «Check & update your Android version». Перевірено 26 вересня 2026. Інструкція з оновлення Android.
