

Оператор, який здавав чужі роутери в оренду, викрив свій бізнес через власний незахищений сервер. Дослідники Cybernews назвали його LeakySensey: у вересневому розслідуванні вони описують мережу проксі, створену підбором слабких облікових даних до доступних з інтернету VPN-пристроїв. Доступ перепродували через сайти, Telegram-ботів і посередників.
Відкритий сервер дослідники знайшли 20 липня 2026 року. Отже, йдеться про свіжий звіт щодо давнішої операції, а не про доказ того, що 87 тисяч роутерів зламали цього тижня.
Роутер стає точкою виходу для чужого трафіку
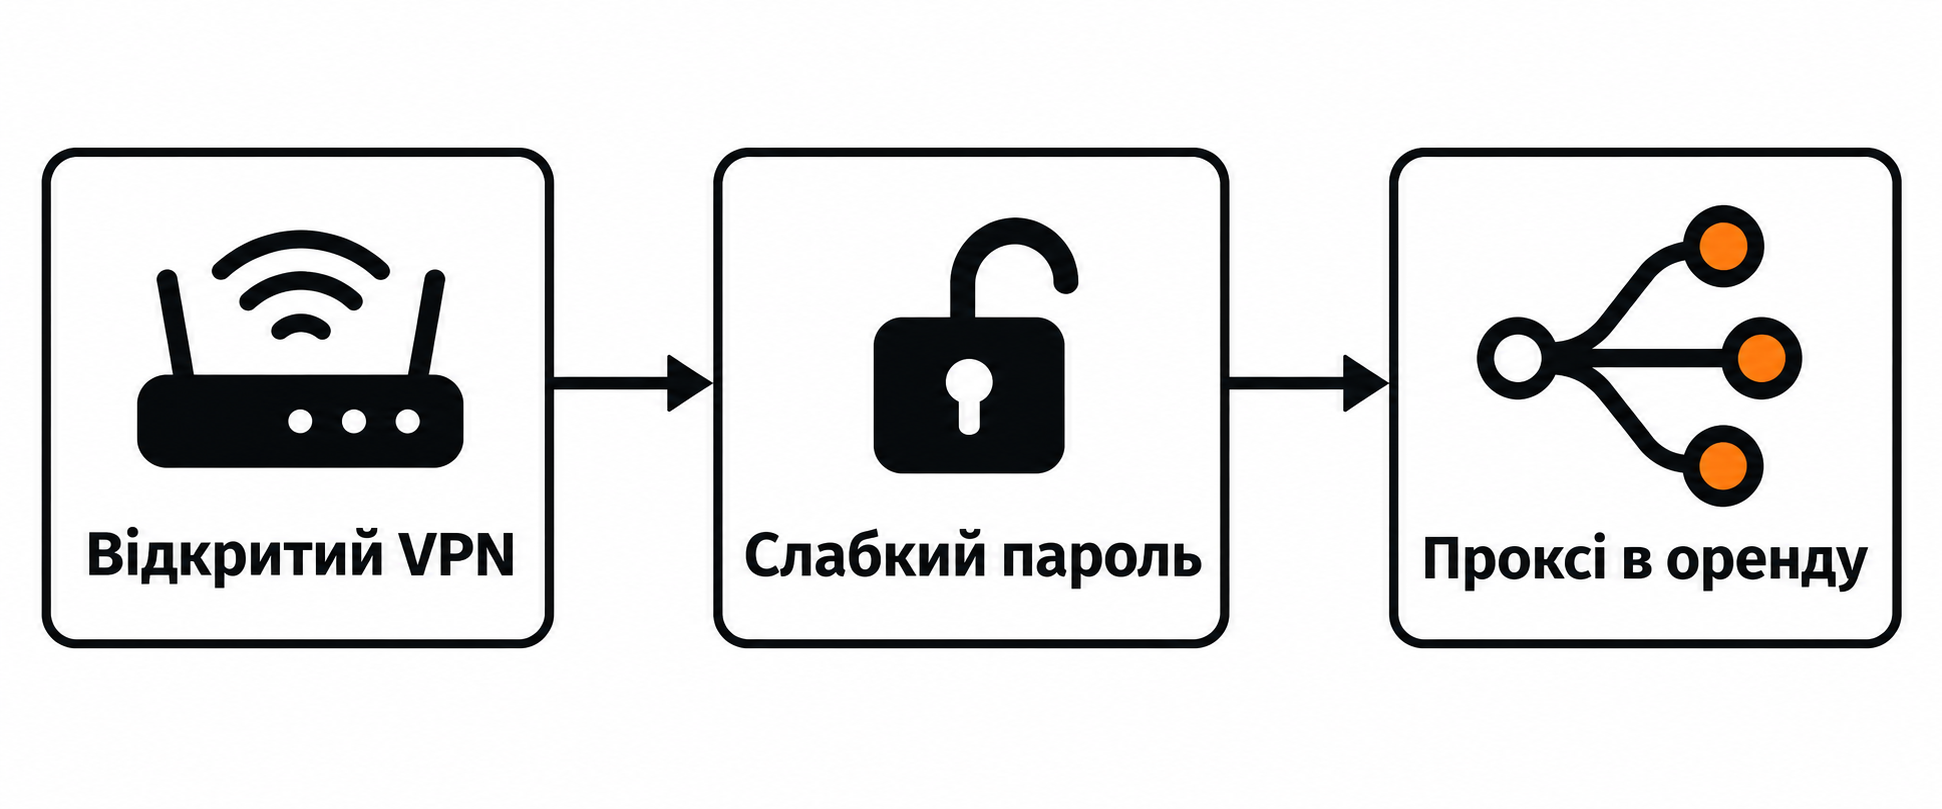
За даними Cybernews, оператор шукав відкриті служби PPTP, L2TP і SSH та підбирав слабкі облікові дані. Серед цілей були старі роутери, окремі VPN-пристрої та мережеві сховища. Отриманий доступ можна було перетворити на проксі-вузол, через який клієнти за гроші пропускали свій трафік.
Проксі робить чуже з’єднання видимою точкою виходу запитів. Це відрізняється від звичайної крадіжки пароля Wi-Fi: зловмисник може заробляти на віддаленому доступі до пристрою, поки його власник і далі користується інтернетом. Сам факт, що сторінки відкриваються, не доводить відсутності стороннього доступу.
87 тисяч адрес — не 87 тисяч активних оренд
Дослідники повідомили про понад 87 тисяч IP-адрес в інвентарі скомпрометованих вузлів. На момент виявлення 17 858 адрес мали облікові дані проксі зі статусом готовності або підключення. Це різні сукупності: жодне число не слід подавати як перевірену кількість окремих домогосподарств чи одночасно активних платних клієнтів.
За повідомленням Cybernews, платіжні записи відображали близько $202 тисяч у понад 24 тисячах транзакцій від 2024 року. На сервері також залишилися сліди злому самого оператора: криптомайнер і видалення 37 сторонніх облікових записів із його Git-сервісу. Інфраструктура, яка заробляла на чужих слабких місцях, мала власні провали в захисті.
Ці висновки належать Cybernews; ми не отримували доступу до відкритого сервера чи записів його клієнтів. Знахідки не доводять, що кожен посередник знав про походження вузлів. Російськомовна інфраструктура сама собою також не доводить керування з боку держави.
Перевіряйте відкритий пристрій, а не лише ноутбук
Власнику варто з’ясувати, чи має роутер, NAS або VPN-пристрій непотрібні служби, доступні з інтернету, і чи виробник досі випускає виправлення безпеки. В окремій давнішій рекомендації щодо злочинних проксі ФБР радить замінювати обладнання після завершення підтримки, встановлювати доступні оновлення прошивки, вимикати непотрібне віддалене адміністрування та використовувати унікальні надійні паролі. Документ від травня 2025 року стосується іншої активності: це загальна рекомендація, а не незалежне підтвердження LeakySensey.
Перегляньте налаштування пристрою: чи немає облікових записів і проксі-служб, яких ви не дозволяли. Якщо знайшли підозрілі зміни, збережіть відповідні налаштування й журнали та зверніться до виробника, провайдера або відповідального адміністратора щодо відновлення. Зміна пароля Wi-Fi не обов’язково змінює пароль VPN-служби чи облікового запису адміністратора роутера.
Сканування ПК також не може засвідчити, що окремий роутер чистий. Раніше розслідування ботнету Dysphoria показало, чому мережеві пристрої треба враховувати під час перевірки інциденту, хоча це інша кампанія. Головний урок LeakySensey конкретний: з’єднання, яке продовжує працювати, може бути ресурсом, який продає хтось інший.
Джерела
- Ernestas Naprys. Розслідування про LeakySensey та оренду зламаних роутерів і VPN-пристроїв. Cybernews, вересень 2026 року; перевірено 19 вересня 2026 року. Першоджерело розслідування.
- FBI Internet Crime Complaint Center. «Cyber Criminal Proxy Services Exploiting End of Life Routers». 7 травня 2025 року. Рекомендації щодо захисту роутерів від проксі-зловживань.
