

Лист Carnival Cruise Line містив справжні дані бронювання Деніела Джонса й успішно пройшов усі три перевірки автентичності електронної пошти. Та посилання привело його на сторінку, яка нав’язувала фальшиве захисне ПЗ. Слабке місце було далі на маршруті: рекламний домен, який Carnival уже не контролювала.
У звіті, опублікованому 10 вересня, дослідник Tuxxin пояснив, як відстежив систему, що показувала різні сторінки сканерам і звичайним відвідувачам. Carnival повернула домен 26 серпня, а 27 серпня Джонс перевірив, що шкідливе перенаправлення припинилося. Це нове оприлюднення розслідування давнішнього випадку, а не свідчення нової атаки на Carnival цього тижня.
Бронювання було справжнім. Власник кінцевого домену змінився.
Відправною точкою став лист Players Club із підтвердженням бронювання від 13 червня. На власному комп’ютері Джонс потрапив на фальшиву сторінку безпеки. Інший комп’ютер і лист іншого гостя з бронюванням дали такий самий результат. Отже, проблема навряд чи стосувалася лише його акаунта.
Домен призначення, cclpromos[.]com, колись використовувався для реклами казино Carnival. За історичними даними, які перевірив дослідник, він вийшов з-під контролю компанії в листопаді 2024 року. Шлях із листа й надалі вів туди, хоча вміст домену вже могла визначати інша сторона.
SPF, DKIM і DMARC перевіряють автентичність домену відправника та повідомлення. Вони не встановлюють, чи досі належать відправникові всі сайти за посиланнями. Справжній лист може містити маршрут, одна з ланок якого змінила власника. Перевіряти бронювання окремо від отриманого повідомлення корисно і в інших ситуаціях — наприклад, після витоку даних сервісів паркування MAG.
Сканеру — порожня сторінка, гостю — завантаження
Результат змінювався залежно від того, звідки Джонс відкривав посилання. Автоматизовані перевірки та з’єднання з датацентрів отримували нешкідливу сторінку паркування домену. Звичайні браузери в домашніх і мобільних мережах потрапляли на інсталятори, підроблені попередження та інші оманливі сторінки. Сайт аналізував ознаки відвідувача й лише тоді обирав напрямок — так працює клоакінг.
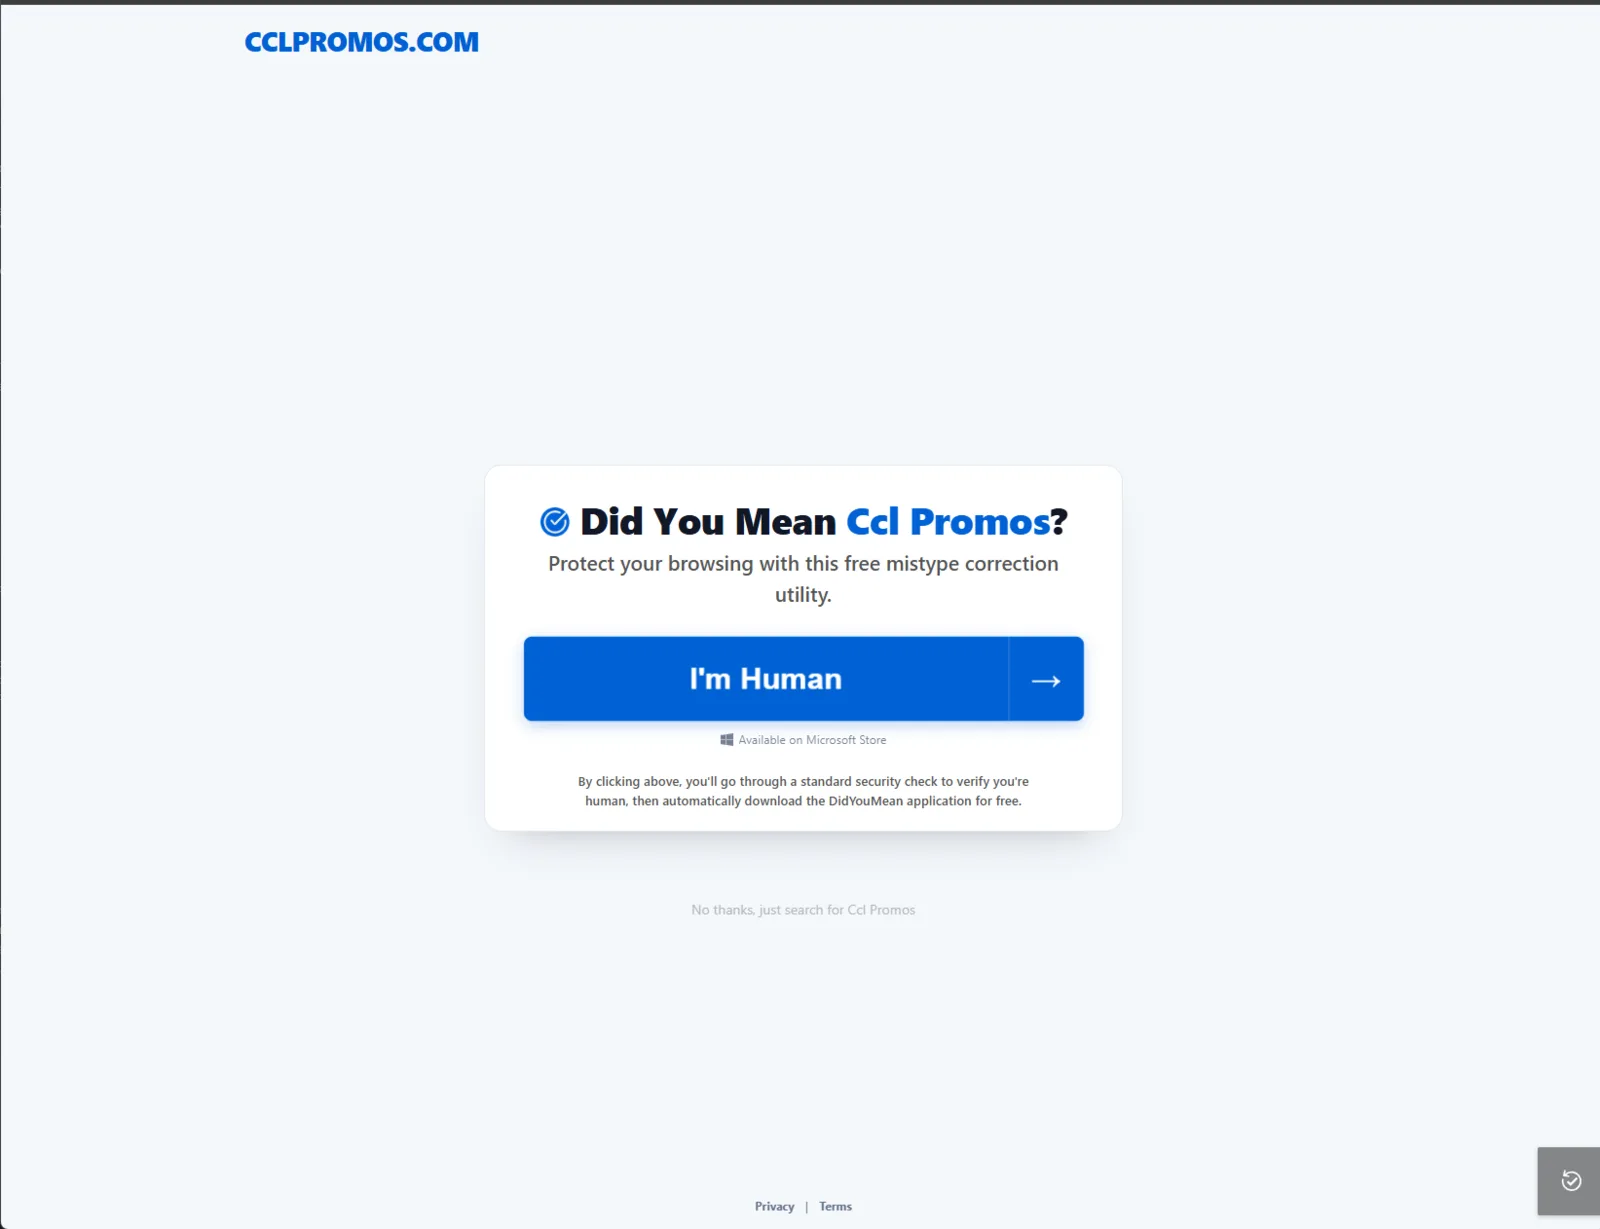
На зафіксованій сторінці велика кнопка «I’m Human» подавала наступний крок як перевірку безпеки. Дрібніший текст повідомляв про автоматичне завантаження застосунку. Людину, яка просто хотіла перейти далі з листа про поїздку, підштовхували до сторонньої програми, хоча адреса відправника не виглядала підробленою.
Тому чистий результат перевірки репутації не обов’язково суперечив небезпечній сторінці, яку бачив дослідник: різним відвідувачам могли віддати різний вміст. Звіт показує саме цей поділ. Він не доводить, що всі захисні сервіси перевіряють посилання однаково або що обійти вдалося кожен сканер.
Три інсталятори за 13 хвилин — і новий рекламодавець замість видаленого
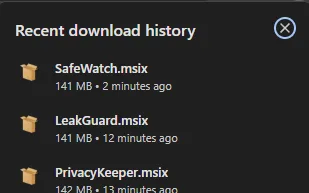
Серед завантажень для Windows змінювалися назви SafeWatch, LeakGuard і PrivacyKeeper. Історія браузера зберегла показову деталь: один маршрут видав три MSIX-пакети з різними назвами протягом 13 хвилин. Браузер показував приблизно 141–142 МБ для кожного.
Джонс пов’язує цей механізм доставки з PseudoTDS і родиною викрадачів налаштувань браузера PhantomJack, яку раніше дослідила Trinity Cyber. У тому окремому аналізі запущені застосунки могли читати історію та закладки, встановлювати небажані розширення й змінювати типовий пошуковик. Джонс не запускав зібрані пакети: опис поведінки після встановлення походить від Trinity, а не від нового випробування зразків із маршруту Carnival.
Інші переходи показували фальшиві антивірусні повідомлення або повноекранну сторінку зі звуковим попередженням і шахрайським номером підтримки. Страшна картинка сама по собі не доводить блокування Windows чи встановлення програми. У такому випадку спершу потрібно закрити сторінку й не телефонувати за її номером. Схожий тиск через браузер розібрано в матеріалі про фальшиве списання Apple Pay.
Після скарг окремих рекламодавців прибирали. Проте на їхньому місці з’являлися інші, а вхідний домен залишався доступним. Саме тому вирішальним стало повернення контролю над доменом, а не чергове видалення сторінки наприкінці ланцюжка.
Налаштування оновлення залишало окреме питання
У двох маніфестах .appinstaller, зібраних 20 червня для PrivacyKeeper і SecuredWeb, були налаштовані перевірки під час запуску без інтервалу очікування, фонові перевірки та прийняття оновлень з будь-якої версії, зокрема старішої. Джонс називає такі збірки PseudoJack, виділяючи їхній канал оновлення.
Ці файли показують можливість подальшої зміни пакета. Вони не доводять доставку другого шкідливого компонента. Дослідник прямо зазначає, що такого не спостерігав. Для конкретного ПК треба перевіряти фактичне встановлення й активність програми, а не робити висновок лише за її назвою.
Виправлення закрило маршрут, але не відповіло на всі питання про минуле
Після невдалих ранніх звернень і рекомендованого листа Carnival почала працювати зі звітом і повернула домен. Під час перевірок 27 серпня Джонс більше не бачив старого шкідливого перенаправлення з різних точок доступу.
Масштаб також має межі доказовості. Кількість заражень чи потерпілих невідома. У ширшій перевірці архіву Джонс не знайшов інших небезпечних переходів серед 541 унікального трекінгового посилання казино та 241 листа, надісланого після втрати домену. Прострочені токени не дозволили встановити початкові адреси старіших повідомлень про бронювання. Доказів зв’язку з окремим витоком даних Carnival у квітні 2026 року він не знайшов.
Якщо ви переходили за подібним посиланням
Для перевірки бронювання самостійно відкрийте офіційний сайт або застосунок туристичної компанії. Отримати чи прочитати такий лист — не те саме, що встановити запропонований пакет.
- Лише відкрили сторінку з попередженням: закрийте її, відмовтеся від сповіщень і не телефонуйте за номером підтримки. Перевірте, чи не завантажився файл і чи не надали ви дозвіл.
- Завантажили файл, але не відкривали: залиште його закритим і помістіть у карантин або видаліть. Не встановлюйте його заради перевірки.
- Встановили запропонований застосунок або зміни повертаються: до перевірки ПК не використовуйте на ньому важливі акаунти. Звірте час установлення, список програм і розширення браузера. Захисний засіб може прибрати видимий файл, тоді як пов’язаний застосунок, розширення, завдання чи служба залишаться. Запустіть повну перевірку Gridinsoft Anti-Malware, усуньте виявлені загрози, перезавантажте ПК і повторно перевірте симптоми, які повертаються.
Завантажити Gridinsoft Anti-Malware для перевірки ПК. Перевірка може виявити залишки шкідливого ПЗ, але не доводить, що витоку даних ніколи не було.
Цей випадок показує різницю між довірою до відправника й довірою до всього маршруту. Автентичність листа збереглася, а контроль над пов’язаним рекламним доменом — ні.
Джерела
- Деніел Джонс, Tuxxin LLC. «Справжній лист Carnival Cruise Line доставляв клієнтам шкідливе ПЗ». 10 вересня 2026 року; оновлено 11 вересня. Оригінальне розслідування та докази. Знімки джерела відтворено без змін із зазначенням авторства; звіт опубліковано за CC BY-ND 4.0.
- Таннер Пілієго та Джаред Ґрумбайн, Trinity Cyber. «Розмиті межі: зловживання рекламними мережами доставляє викрадачів браузера через Microsoft Store». Листопад 2025 року; перевірено 13 вересня 2026 року. Аналіз PseudoTDS і PhantomJack.
