

CISA внесла вразливість ядра WordPress до каталогу KEV після того, як зловмисники перейшли від перевірки шаблонів сторінок до спроб записати PHP-файли на сервер. Запис від 25 вересня підтверджує: CVE-2026-87902 вже експлуатують. Власникам сайтів потрібно встановити WordPress 7.1.2 або виправлений випуск своєї гілки, а потім перевірити, чи не скористалися вразливістю до оновлення.[1]
Йдеться про сервер сайту, а не про зараження комп’ютера кожного відвідувача. Можливість атаки залежить від активної теми та середовища PHP; сама версія WordPress ще не доводить, що конкретний сайт зламали.
Як запит сторінки дістається до стороннього PHP-файла
Коли WordPress формує сторінку, він обирає шаблон із теми. Офіційне повідомлення описує помилку обходу каталогів у get_page_template(): запит без авторизації може спрямувати цей вибір до локального PHP-файла поза каталогами теми. «Локальний» означає, що файл уже розташований на сервері; сам запит зловмисник надсилає через мережу.[2]
Важливі дві умови. В активній батьківській або дочірній темі має бути каталог верхнього рівня з назвою, що починається на page-. Крім того, потрібен відповідний PHP-файл, доступний вебпроцесу для читання. Серед прикладів тем у повідомленні названо Twenty Twelve, Twenty Fourteen, Neve, Hestia та Sydney. Шлях через pearcmd.php із PEAR може перетворити підключення файла на виконання коду, якщо ввімкнено параметр PHP register_argc_argv. Ці передумови пояснюють механізм, але не виправдовують відкладання готового патча.
За добу перевірки змінилися спробами запису
Patchstack уперше зафіксувала спроби 22 вересня о 11:49 UTC. В оновленні звіту від 23 вересня дослідники описали три етапи: підключення звичайних файлів ядра для перевірки помилки, перевірку доступності PEAR і спроби записати PHP-код під контролем нападника. Частина навантажень створювала тестові позначки, інші були розраховані на запуск команд оболонки. Це спостереження за трафіком атак, а не оприлюднений підрахунок успішно зламаних сайтів.[3]
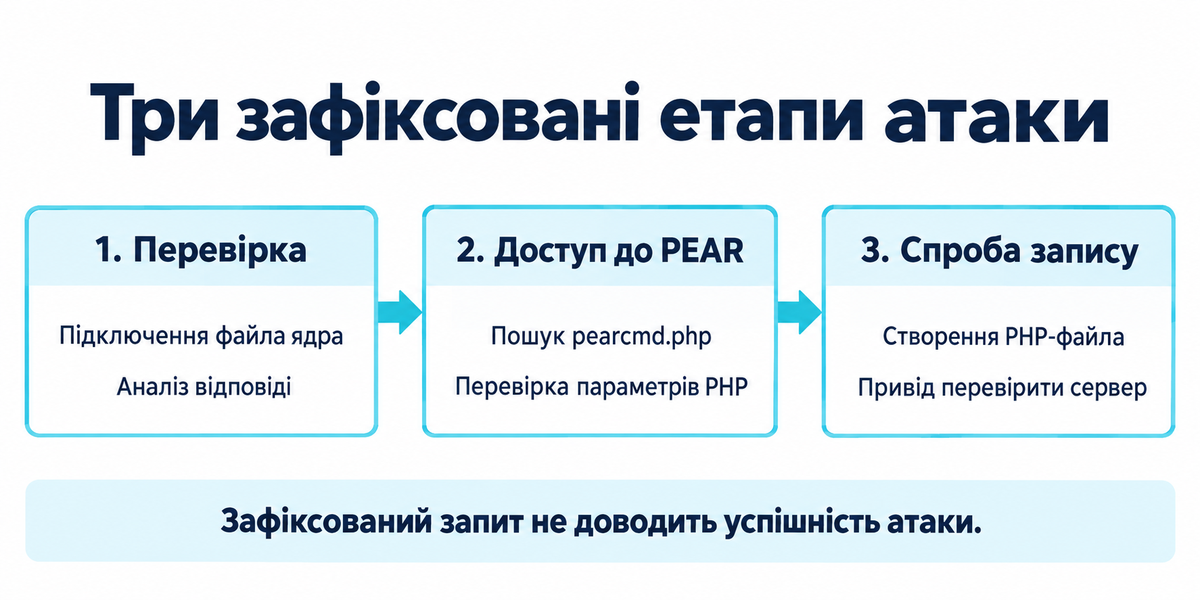
Показова деталь — одночасна поява page_id та pagename. Система мала знайти реальну сторінку, перш ніж виконати вразливий шлях вибору шаблона. Дослідники також бачили POST-запити, тому перевірка лише параметрів GET може пропустити частину слідів. Несподівані PHP-файли в /tmp або /var/tmp потребують розслідування: тимчасовий файл не обов’язково є стійким бекдором, доступним через веб, але може свідчити про досягнення етапу запису.
Оновіть ядро й перевірте період до встановлення патча
WordPress випустив 7.1.2 22 вересня. Оновлення доступне в Dashboard → Updates — розділі оновлень адмінпанелі.[4] Офіційне повідомлення також перелічує виправлення для старіших гілок: зокрема 7.0.6, 6.9.9, 6.8.10 і аж до 4.7.37. Зіставте встановлену гілку з її виправленим випуском: липневий або серпневий патч не означає, що вересневу помилку вже усунуто.
Якщо сайтом керує хостинг, попросіть підтвердити фактичну версію ядра та час встановлення патча. Якщо сайт був відкритий для атак, збережіть журнали вебсервера й WAF до очищення. Адміністратору потрібно зіставити підозрілі запити з відповідями сервера та змінами файлів. Спроба запиту, успішне підключення файла й успішний запис — різні результати.
WAF може допомогти фільтрувати шкідливі запити, поки встановлюється патч, але не видаляє наслідки попереднього проникнення. Це окрема помилка від липневого ланцюжка wp2shell у WordPress. Підозрілий редирект також не встановлює причину зламу: зламані сайти можуть використовуватися для різних шахрайських кампаній.
Практична мета має дві частини: закрити вразливий шлях вибору шаблона й з’ясувати, чи використали його раніше. Успішне оновлення відповідає на перше запитання, а докази із сервера — на друге.
Джерела
- CISA. Каталог відомих експлуатованих вразливостей, CVE-2026-87902; додано 25 вересня 2026 року, переглянуто 27 вересня 2026 року. Офіційні дані каталогу.
- Команда безпеки WordPress. Обхід каталогів під час вибору шаблона сторінки з умовним виконанням коду. GitHub, 22 вересня 2026 року. Передумови та виправлені версії.
- Dave Jong. Атаки на CVE-2026-87902 після виходу патча WordPress. Patchstack, 22 вересня, оновлено 23 вересня 2026 року. Зафіксовані етапи атак.
- WordPress.org. Версія 7.1.2. 22 вересня 2026 року, переглянуто 27 вересня 2026 року. Випуск та інструкції з оновлення.
