

Розширення веб-браузерів є важливими елементами сучасного веб-перегляду. Ми можемо не помічати їх під час використання нашого Chrome або Mozilla, однак важко уявити сучасний веб-перегляд без блокування реклами, контролю файлів cookie, управління конфіденційністю тощо. Інші плагіни мають прямий вплив на інтерфейс браузера, додаючи нові функції, інтерактивні віджети або набори інструментів. Але іноді розробники розширень додають різні потенційно шкідливі елементи до своїх продуктів, що дозволяє їм заробляти гроші. У цій статті детально розглянуто небезпеки безкоштовних розширень браузера та важливість правильного вибору розширень.
Ось у чому річ
Спочатку розглянемо найпопулярніший вид шкідливих розширень. На 2021 рік у веб-магазині Chrome є величезна кількість розширень, які розповсюджуються як «конвертер файлів doc у pdf» або «спеціальні розширення для пошуку прямих спортивних трансляцій». Однак небезпека безкоштовних розширень для браузера може бути у тому, що замість запропонованих функцій ви побачите небажану рекламу. Як варіант, ваша пошукова система буде змінена на таку, що має партнерські стосунки із розробником розширень (тобто Яндекс, Yahoo, Bing тощо). Небажана зміна пошуку чи реклама потребує перевірки, але сама собою не доводить зараження комп’ютера. Видаліть непотрібне розширення. Якщо воно повертається або налаштування знову змінюються, перевірте встановлені програми й керування браузером; на робочому пристрої погодьте зміни з адміністратором.
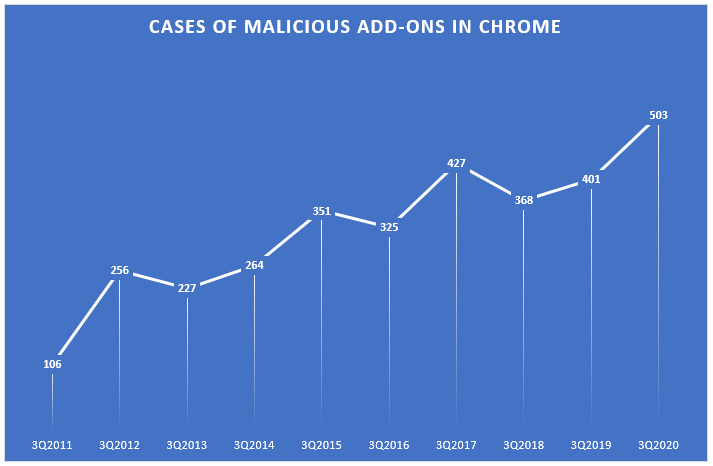
Інший вид шкідливих доповнень для вашого браузера – це трекери активності. Вони можуть бути приховані під виглядом блокувальника реклами або саме як онлайн-трекер активності чи брандмауер для ваших дітей. Деякі з цих розширень дійсно мають заявлені функції, але крім них доповнення збиратимуть певну інформацію про вас. Номери телефонів, пошукові запити, адреси електронної пошти – ось типові цілі для розробників цих розширень. Пізніше ця інформація буде продана рекламодавцям, які можуть надсилати вам різний спам на електронну пошту або навіть пропонувати свої товари по телефону.
Найнебезпечнішим є останній тип – фішинг-розширення браузера. Такі доповнення можуть поширюватися разом з іншими програмами або під оманливим описом і використовуватися для відображення фальшивих варіантів відомих веб-сайтів (Twitter, Facebook, Gmail, LinkedIn тощо). На цих підробках вам пропонують ввести логін та пароль, але після цієї дії ваші дані будуть викрадені. У певних випадках у цій схемі можуть бути використані деякі законні доповнення – облікові записи розробників можуть бути викрадені або розробники можуть бути підкуплені, щоб дозволити використовувати їх додатки для зловмисних цілей. Після викрадення ваш акаунт може бути використаний для спаму з шкідливими вкладеннями або як частина бот-мережі для здійснення DDoS-атак або отримання прибутку від реклами з оплатою за перегляд.
Свіжий приклад 2026 року показує, що ризик може виходити за межі самого браузера: шкідливе розширення Chrome використало Native Messaging, щоб передавати cookie сесій і команди у Windows. Деталі та індикатори наведені в матеріалі про Chrome Native Messaging cookie-бекдор.
Назви розширення недостатньо для перевірки. У кампанії з 737 фальшивими VPN-розширеннями Chrome зловмисники копіювали відомі бренди, тому звіряйте точний 32-символьний ID, перш ніж оцінювати ризик для браузера.
Як я можу уникнути пасток, пов’язаних з встановленням розширень браузера?
Свіжий приклад: Microsoft видалила 119 розширень Edge у кампанії StegoAd, де payloads ховалися в зображеннях і шрифтах, а ризик стосувався паролів, cookies і сесій. Якщо ви ставили один із таких add-ons, скористайтеся чеклістом перевірки StegoAd Edge.
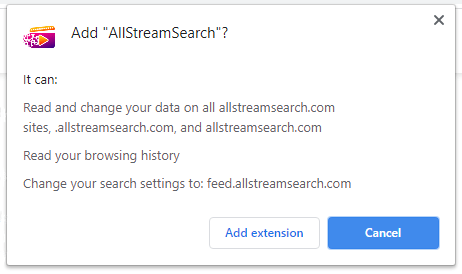
Перед встановленням звірте точний ID розширення, його видавця та заявлену функцію. Дозволи браузера визначають, до яких даних і функцій воно матиме доступ; це не гарантія безпеки й не доказ шкідливості. Якщо простий інструмент просить читати й змінювати дані на всіх сайтах, з’ясуйте, для чого йому такий доступ, перш ніж погоджуватися. Попередження під час встановлення — лише одна перевірка; надалі переглядайте доступ до сайтів і нові запити дозволів. [1]
HTTPS шифрує з’єднання, але не засвідчує чесність сайту. Фішингова сторінка також може мати HTTPS і дійсний сертифікат. Перевіряйте сам домен, а для входу відкривайте відомий офіційний сайт або застосунок. Не покладайтеся на значок замка: Chrome змінив його, зокрема через помилкове сприйняття як ознаки надійності. Напис «Не захищено» описує з’єднання і сам собою не доводить зараження пристрою. [2]
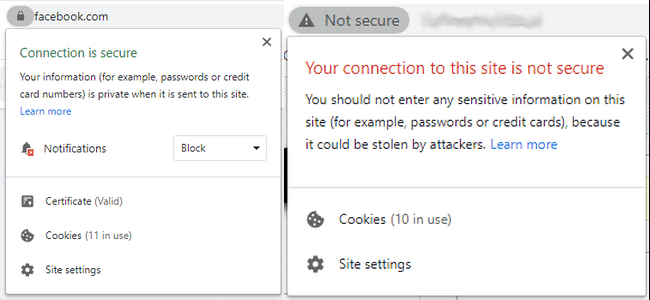
Історична ілюстрація інтерфейсу: позначка HTTPS не є перевіркою справжності сайту; сучасні значки браузерів можуть відрізнятися.
У Chrome відкрийте меню → Розширення → Керувати розширеннями, щоб вимкнути або видалити непотрібне доповнення. У деталях підтримуваних розширень можна обмежити доступ до сайтів. Якщо проблема або пошкодження повторюється, перевірте програми, які можуть змінювати браузер, і проскануйте систему актуальним засобом захисту. Google рекомендує таку перевірку, коли відновлене розширення знову пошкоджується. [3]
Тримайте захист від шкідливого ПЗ увімкненим і оновленим, зокрема вбудований Microsoft Defender Antivirus у Windows. Досвід користувача не замінює захисту, а сканування не гарантує виявлення кожного небезпечного розширення. Microsoft радить оновлювати захист перед перевіркою; якщо загроза повертається, потрібне подальше з’ясування причини. [4]
Якщо ви вже ввели пароль на підробленому сайті, окремо захистіть обліковий запис: змініть пароль через справжній сайт, завершіть підозрілі сеанси та ввімкніть багатофакторну автентифікацію, якщо вона доступна. Видалення розширення чи сканування комп’ютера не повертає вже розкриті дані й не завершує викрадені сеанси автоматично.
Ризик у браузері створюють не лише розширення. Застарілий сторонній JavaScript на сайті також може показати небезпечний запит, як у випадку з підозрілим вікном входу polyfill.io.
Новий приклад захоплення розширень: Кампанія Superior використала 19 розширень Chrome та Edge для крадіжки криптовалюти, паролів, сесій і даних форм, а окрема гілка ClickFix намагалася змусити користувача виконати команду.
Джерела
- Google Chrome Web Store Help. «Permissions requested by apps and extensions». Переглянуто 1 жовтня 2026 року. Пояснення дозволів.
- Chromium Blog. «An Update on the Lock Icon». 2 травня 2023 року; переглянуто 1 жовтня 2026 року. HTTPS та значок браузера.
- Google Chrome Help. «Install and manage extensions». Переглянуто 1 жовтня 2026 року. Керування розширеннями.
- Microsoft Support. «Troubleshoot problems with detecting and removing malware». Переглянуто 1 жовтня 2026 року. Перевірка й актуальність захисту.
