

COLD RELIC викрала довідник працівників однієї американської організації, а потім видала себе за одного з них, щоб проникнути до другої. У звіті від 17 листопада Mandiant і Google Threat Intelligence Group пов’язали два злами та повідомили, що бачили нові фішингові операції угруповання ще в листопаді 2026 року. Назв постраждалих організацій дослідники не розкрили. [1]
Перший злам дав COLD RELIC імена для наступної атаки
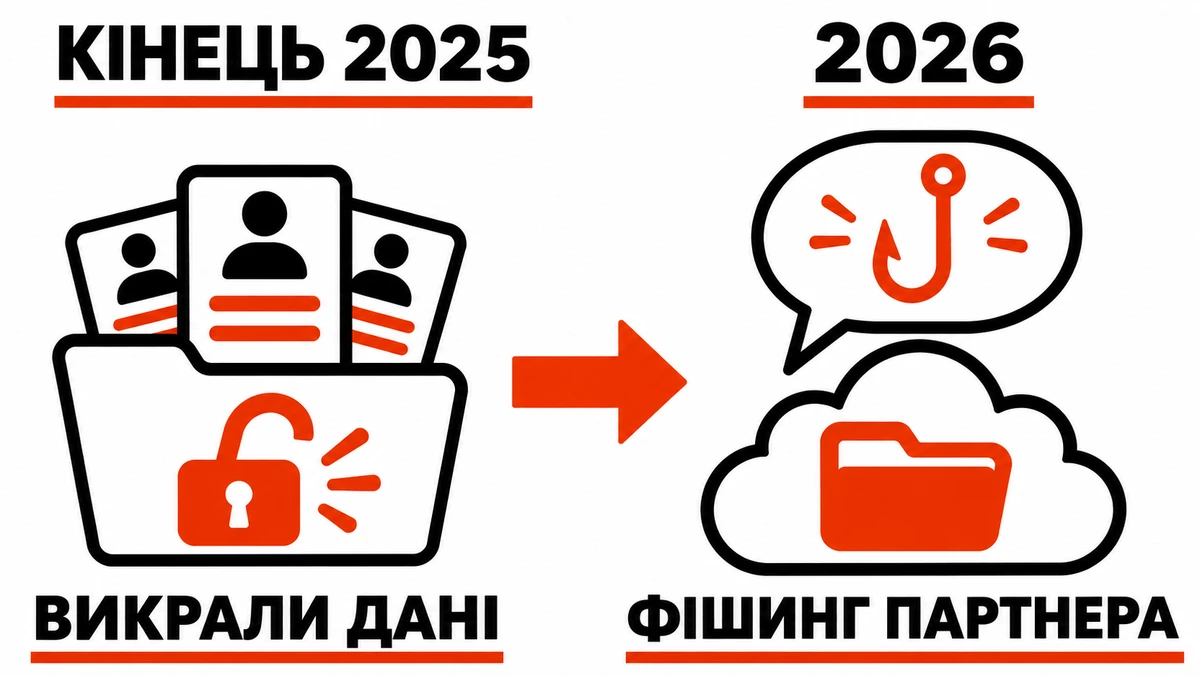
Наприкінці 2025 року зловмисники скористалися викраденими обліковими даними суперадміністратора Google Workspace. Вони увійшли після того, як адміністратор підтвердив запит багатофакторної автентифікації (MFA). Підключення через домашню мережу поблизу жертви могло виглядати звичним у журналах. Проте після входу з’явилася модель пристрою, якої організація раніше не бачила.
Привілеї адміністратора давали доступ далеко за межами однієї поштової скриньки. Слідчі встановили, що зловмисники завантажили вміст хмарного диска організації, експортували довідник працівників і запустили Google Workspace Customer Takeout. Цей інструмент експортує дані всієї організації, тому неочікуваний запис про його запуск у журналі адміністратора варто перевірити. Під час зламу угруповання також видаляло сповіщення безпеки й додавало ключі доступу, з якими могло знову входити після скидання паролів і завершення сеансів. [1]
У другій організації побачили знайоме ім’я в месенджері
У 2026 році зловмисник видав себе за працівника першої організації та написав людині з другої в захищеному месенджері. У ході розмови він надіслав фішингове посилання під виглядом документа. Однією із зачіпок стала проміжна адреса, яку в червні завантажили до VirusTotal. У ній була згадка про першу організацію. Завдяки справжньому професійному зв’язку прохання від такого співрозмовника могло видатися доречним. [1]
Друга організація використовувала Microsoft Entra ID для входу до Google Workspace. Дослідники встановили, що угруповання захопило обліковий запис Entra ID, зареєструвало новий пристрій MFA та завантажило доступні цьому користувачу файли з Google Диска. Тому записи про вхід і про доступ до файлів потрібно шукати у двох різних сервісах. [1]
Що перевірити після підозрілого повідомлення або входу
Якщо знайома людина раптом надсилає посилання на документ, перевірте прохання за контактами, які вже маєте. Якщо ви ввели робочий пароль або підтвердили вхід, повідомте ІТ-команді приблизний час, покажіть повідомлення й уточніть, що саме підтвердили. Так команда знатиме, з якого запису почати перевірку. Про запит MFA, якого ви не ініціювали, теж варто повідомити.
Для скомпрометованого облікового запису адміністратору варто відкликати сеанси й токени оновлення, перевірити дозволи сторонніх застосунків і видалити несанкціоновані ключі доступу, пристрої та резервні коди. Перегляньте журнали сервісу входу й підключених застосунків. Зверніть увагу на підозрілий вхід, після якого з’явився новий спосіб автентифікації, а також на масове завантаження файлів або надання до них доступу. Microsoft зазначає, що застосунки можуть підтримувати власні сеанси, тому доступ іноді потрібно відкликати й у самому застосунку. [1] [2] Детальніше про те, як ці перевірки доповнює перевірка довіри до пристрою після фішингового входу.
Джерела
- Murchie, J. та ін. COLD RELIC: розбір підміни особи та двох зламів. Google Threat Intelligence Group і Mandiant, 17 листопада 2026 року.
- Microsoft. Екстрене відкликання доступу в Microsoft Entra ID. Microsoft Learn. Перевірено 20 листопада 2026 року.
