

Старі дописи Burger King і McDonald’s почали вести читачів не туди, куди задумали їхні автори: короткі посилання Bitly всередині публікацій перепризначили. 15 листопада Bitly визнала зловживання та повідомила про блокування причетних облікових записів і вимкнення постраждалих посилань. Довіра порушилася в конкретному місці: справжній допис міг зберегти свій текст, хоча адреса за коротким посиланням уже змінилася.
Допис 2011 року отримав адресу 2026 року
Дослідники Ransomnews перевірили перенаправлення та зіставили старі дописи із записами Bitly про посилання. Для адрес у публікаціях брендів 2011 року відображалися дати створення в листопаді 2026-го, а переходи вели на сторонні сторінки Wikipedia. Під час пізнішої перевірки ці приклади вже були вимкнені. Знімок нижче показує попередній стан, а не підтверджує, що те саме перенаправлення працює зараз.
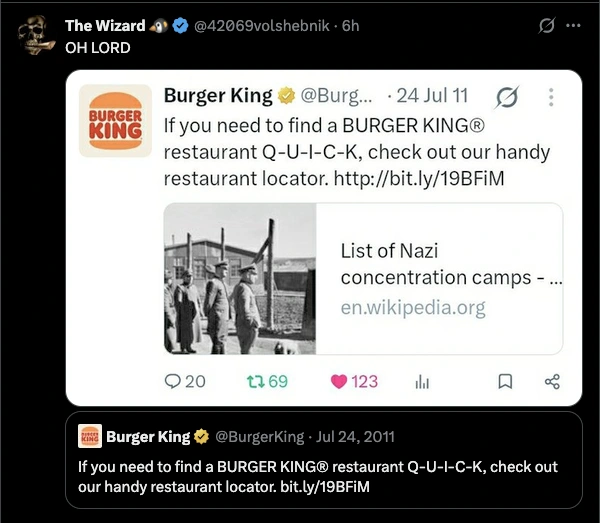
Різниця між віком допису та датою запису посилання пояснює більше, ніж сама образлива картка попереднього перегляду. Перевірка лише імені автора чи дати публікації може не виявити зміну на наступному кроці. Дослідження не встановлює загальної кількості постраждалих адрес Bitly; цей випадок також не доводить захоплення облікових записів брендів у соцмережі.
Допис і перенаправлення потребують окремої довіри
Коротка URL-адреса доручає іншому сервісу визначити наступну сторінку. Текст навколо неї може роками залишатися незмінним, тоді як кінцевою адресою керують в іншому місці. Справжній допис підтверджує походження тексту, але сам собою не засвідчує справжність сторінки, на яку сьогодні веде перенаправлення.
Це відрізняється від нового шахрайського допису з підробленого профілю. Тут цінність для зловмисника має репутація давньої публікації: знайомий автор і контекст спонукають перенести довіру на сторінку після переходу. Очевидно стороння адреса видає підміну. Правдоподібна форма входу зробила б рішення складнішим. Це пояснення ризику, а не твердження про викрадення паролів чи поширення шкідливих програм у цьому інциденті.
У заяві Bitly підтверджено можливість перепризначення певних старих неактивних посилань і описано заходи проти причетних акаунтів та адрес. Вона не доводить, що будь-яку неактивну адресу Bitly можна використати повторно, не розкриває повної технічної причини й не гарантує безпеки всіх давніх посилань.
Перевірте адресу, перш ніж виконувати дію
Якщо старий допис відкриває неочікувану сторінку, зупиніться. Для входу, оплати, завантаження чи операції з гаманцем самостійно відкрийте відомий офіційний сайт організації та знайдіть потрібну пропозицію там. Знайомий домен скорочувача — лише проміжна зупинка; кінцевий сайт також має відповідати вашій меті.
Перехід за посиланням і передавання пароля — різні події. Якщо після переходу ви вводили дані, надавали дозволи або завантажували файл, реагувати потрібно саме на цю дію. Наш матеріал про фішингові посилання в соціальних мережах і месенджерах пояснює, чому джерело повідомлення не замінює перевірку адреси. Сам вигляд сторонньої сторінки не є доказом зараження пристрою.
Видавцям варто переглянути давні дописи й документи з короткими посиланнями, особливо якщо до них досі приходять читачі. Порівняйте задуману адресу з поточною та приберіть посилання, які більше не контролюєте. Для повідомлення про зловживання збережіть вихідний допис і неочікуваний маршрут; не просіть читачів перевіряти підозрілу сторінку входом у свій акаунт.
Висновок конкретний: давній текст може залишатися справжнім, хоча його вихідне посилання вже втратило надійність. Перевіряйте кінцеву адресу саме тоді, коли вона пропонує вам щось зробити.
Джерела
- Ransomnews Research Team. «Old Bitly links hijacked in Burger King, McDonald’s and Trump tweets». 15 листопада 2026; переглянуто 16 листопада 2026. Оригінальне дослідження та датовані перевірки.
- Bitly. Заява про перепризначення неактивних посилань. X, 15 листопада 2026, 19:13 UTC; публічну копію для вбудовування переглянуто 16 листопада 2026. Заява компанії.
