

Університет Вандербільта повернув доступ до більшості систем після кібератаки, проте для роботи потрібно змінити пароль і врахувати обмеження хмарних сховищ. В оновленні від 13 листопада університет повідомив, що Oracle та Salesforce знову доступні, а OneDrive, SharePoint і Box залишаються вимкненими. Це вагомий етап відновлення, але не повідомлення про завершення інциденту. [1]
Від вимкнення пристроїв до поетапного повернення
У першому попередженні від 9 листопада університет попросив спільноту вимкнути університетські пристрої та від’єднатися від Wi-Fi кампусу. Пізніші повідомлення дозволили знову користуватися пристроями й обмеженим набором сервісів, поки фахівці стримували атаку. Станом на 11 листопада повне відновлення могло тривати кілька тижнів.
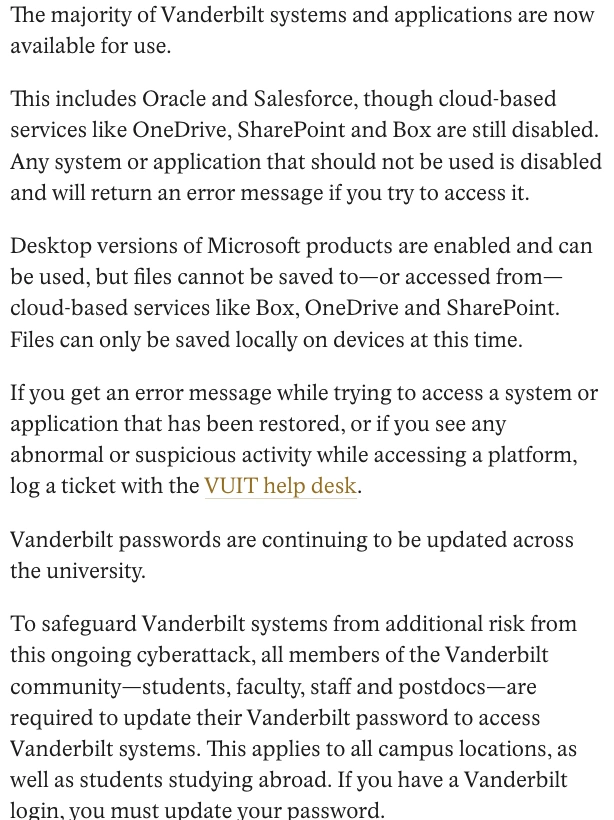
Повідомлення від 13 листопада об 11:50 за місцевим часом розширило межі дозволеної роботи: доступною стала більшість застосунків, зокрема дві великі бізнес-платформи. Окремо на доступ вплинув глобальний збій Microsoft. Ще 12 листопада Вандербільт прямо зазначив, що той збій не пов’язаний із кібератакою на університет. Зводити всі невдалі входи того тижня до однієї причини було б помилкою.
Відкритий застосунок ще не повертає доступ до файлів
Практичне обмеження легко пропустити. Настільний застосунок Microsoft може працювати, хоча університетське хмарне сховище залишається вимкненим. У повідомленні від 13 листопада університет дозволив настільні продукти Microsoft, але зазначив: файли можна зберігати лише локально, без отримання з Box, OneDrive чи SharePoint або запису до цих сховищ.
Для людини, яка повертається до документа, це три різні запитання: чи дозволено користуватися пристроєм, чи працює застосунок і чи доступне сховище, від якого він залежить. Позитивна відповідь на одне не вирішує решту. Помилка навмисно вимкненого сервісу сама собою теж не вказує на нове зараження комп’ютера.
Університетський довідник з питань інциденту прямо пояснює цю різницю. Про несподівані зміни файлів, незнайомі запити та іншу незвичну поведінку слід повідомляти VUIT. Натомість платформа, вимкнена на час відновлення, може повертати очікувану помилку. Якщо пристрій уже визнано скомпрометованим, потрібно виконувати індивідуальні вказівки служби підтримки. [2]
Пароль мають змінити всі власники університетських акаунтів
Вимога стосується студентів, викладачів, працівників і постдокторантів, зокрема інших кампусів та студентів за кордоном. Вона діє для університетського облікового запису незалежно від того, чи помічала людина проблеми з пристроєм. Користуйтеся офіційною інструкцією зміни пароля в OneVU [3], відкритою через сайт університету, а не посиланням із несподіваного повідомлення про відновлення.
Вандербільт попередив, що синхронізація нового пароля між системами може тривати 20–30 хвилин. Якщо після цього доступ не з’явився, варто перевірити актуальні вказівки VUIT або звернутися до підтримки замість багаторазових спроб навмання. Для самостійного відновлення потрібен чинний пароль або заздалегідь налаштований спосіб відновлення; в інших випадках особу перевіряє підтримка. Зазначені години очної допомоги на 13 листопада стосувалися саме тієї дати, а не постійного графіка вихідного дня.
Відновлення облікових даних і повернення сервісу — окремі завдання. Випадок Railway та заміни облікових даних на боці провайдера показує ту саму різницю: доступний інтерфейс ще не означає, що роботу з припинення розкритого доступу завершено.
Питання доступу до даних залишається окремим
У довіднику Вандербільта досі йдеться про перевірку того, до яких даних, якщо такі були, могли отримати доступ. Використані повідомлення не встановлюють особу нападника, підтверджений обсяг викрадення або спосіб початкового проникнення. Університет Вандербільта та Vanderbilt Health/VUMC — окремі установи; університетське повідомлення не підтверджує аналогічного збою лікарняних систем.
Тож прогрес варто оцінювати конкретно: які сервіси повернулися, які залежності ще вимкнені та які вимоги до акаунтів і пристроїв залишаються чинними. Повернення більшості застосунків 13 листопада відповідає на перше запитання, залишаючи реальну роботу за двома іншими.
Джерела
- Університет Вандербільта. «Active Cybersecurity Incident Updates». MyVU News, 9–13 листопада 2026 року; останнє датоване оновлення — 13 листопада об 11:50; переглянуто 15 листопада 2026 року. Хронологія інциденту та відновлення.
- Університет Вандербільта. «Cybersecurity Incident FAQs». MyVU News, переглянуто 15 листопада 2026 року. Вказівки щодо пристроїв, сервісів та акаунтів.
- ІТ-служба університету Вандербільта. «How to Reset an Expired VU Password». База знань VUIT, переглянуто 15 листопада 2026 року. Офіційний порядок зміни пароля в OneVU.
