

7 листопада Chainalysis відновила роботу Reactor, вебінтерфейсу й API сервісу KYT, а також Address Screening. Клієнтів попросили підключитися за новими інструкціями. Раніше того ж тижня компанія повідомила, що зловмисник отримав імена, логіни, хеші паролів і чинні токени всіх користувачів платформи.
Що змінило повідомлення від 4 листопада
30 жовтня Chainalysis повідомила, що сторонній зловмисник дістався до внутрішніх систем та інструментів. Спочатку компанія підтвердила витік окремих відомостей про облікові записи, зокрема імен та електронних адрес, але не знайшла доказів доступу до токенів сеансів чи паролів у відкритому вигляді. У компанії також зазначили, що цей інцидент не пов’язаний із викраденням криптовалюти в Binance.
4 листопада Chainalysis повідомила, що через перехоплення трафіку зловмиснику стали відомі паролі частини клієнтів. Компанія не пояснила, як саме він зміг перехоплювати дані між системами. Пізніше того дня вона розкрила ширший витік хешів паролів і чинних токенів. Хеш — це збережене похідне значення пароля. Чинний токен може дозволити виконувати запити без повторного введення пароля. Тому під час відновлення доступу потрібно окремо перевіряти паролі й токени.
На той момент компанія не мала доказів, що зловмисник отримав доступ до матеріалів розслідувань чи змінив дані про належність криптоадрес. Водночас Chainalysis повідомила про ймовірний несанкціонований доступ до окремих облікових записів KYT і почала сповіщати цих клієнтів напряму.
Скинути пароль було неможливо, поки не працював вхід
Виявивши незвичну активність 4 листопада, Chainalysis вимкнула KYT, який стежить за криптотранзакціями, а також сервіси перевірки адрес і сторінку входу. Частина користувачів уже отримала листи про скидання пароля. Компанія пояснила, що змінити пароль Chainalysis поки неможливо, але його можна змінити в інших сервісах, де використано той самий пароль.
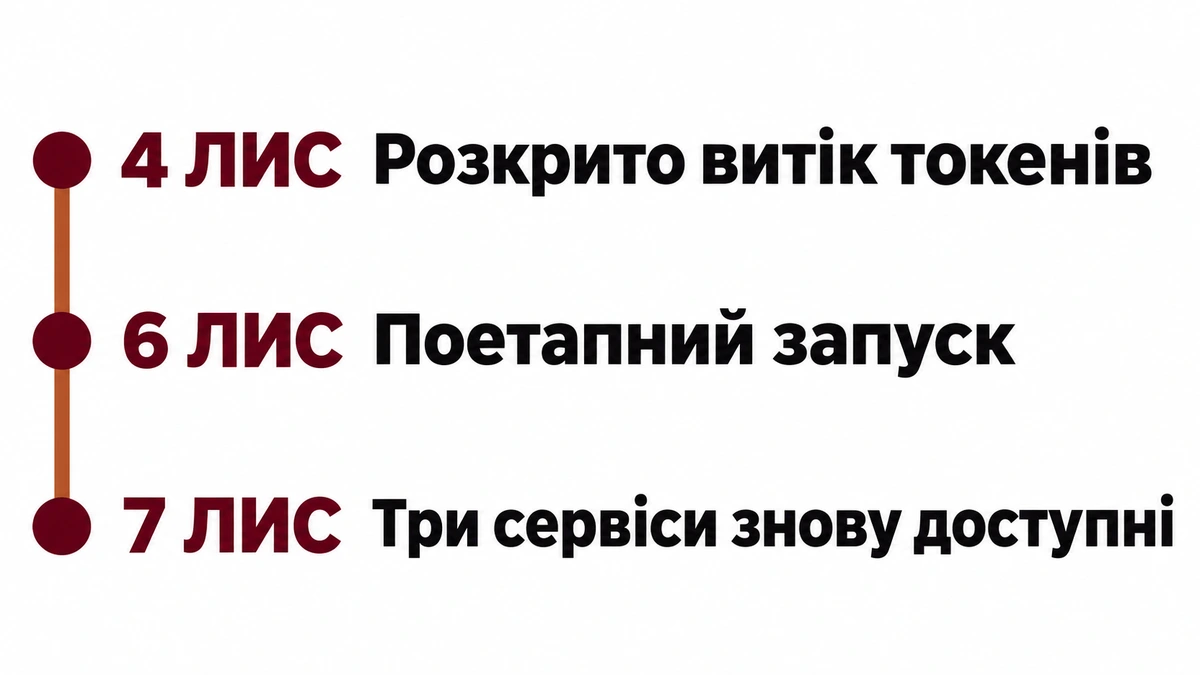
6 листопада Chainalysis почала поетапно повертати доступ до KYT та Address Screening. Клієнтів попросили надати довірені IP-адреси для списку дозволених адрес і підготуватися до скидання паролів та заміни ключів API, якщо вони їх використовують. 7 листопада компанія підтвердила відновлення Reactor, KYT та Address Screening. У повідомленні не йшлося про відновлення всіх інших продуктів Chainalysis.
Доступ працівників та інтеграцій відновлюють окремо
Перш ніж виконувати вказівки з листа, звірте їх на звичній сторінці входу Chainalysis або з відомим вам представником компанії. Коли доступ з’явиться, скиньте пароль. Якщо ваша організація використовує API для роботи з KYT, замініть ключі за інструкцією Chainalysis і перевірте, чи інтеграція знову отримує результати перевірки транзакцій. Успішний вхід у браузері ще не означає, що автоматична перевірка відновилася.
В історії з відкликанням ключів API Railway також довелося окремо перевіряти доступ інтеграцій і користувачів.
Джерела
- Команда Chainalysis. Інформація про інцидент безпеки Chainalysis. Chainalysis, 30 жовтня 2026 року; оновлено 7 листопада 2026 року. Перевірено 9 листопада 2026 року.
