

ТВ-приставка могла нормально показувати відео й водночас продавати доступ до домашнього інтернету. За даними Google, бекдор XCPE був вбудований у прошивки понад 1,3 млн приставок: оператори встановлювали модулі інших зловмисників, перетворюючи пристрої на проксі-вузли та учасників рекламного шахрайства.
У дослідженні від 2 листопада Google Threat Intelligence Group із високою впевненістю пов’язала операцію з виробником Videostrong. Google та партнери порушили роботу керівної інфраструктури попереднього тижня. Це перекриває канали керування, але не доводить, що прошивку кожної зараженої приставки вже очищено.
Бекдор повертався з іншого розділу
Показова деталь — поведінка після видалення. Пакет із назвою x.cpe або com.oemservice, залежно від збірки, працював із системними привілеями Android. Копія в розділі /oem/ могла знову встановлювати застосунок у /data/app/ після перезавантаження. Видалення видимого застосунку залишало механізм його відновлення.
Йдеться не просто про шкідливий програвач, який користувач сам завантажив. Google виявила вбудований код у різних моделях і брендах протягом кількох років. Компанія вважає, що виробник навмисно керував схемою заради прибутку. Videostrong та її майбутнім афілійованим структурам заборонили випускати сертифіковані Android-пристрої й постачати програмне забезпечення іншим сертифікованим виробникам.
Сертифікація не охопила всю поведінку: за поясненням Google, обфускація дозволяла завантажувати шкідливий код після першого запуску пристрою, використовуючи прогалину в тестуванні. Процедуру перевірки змінили. Отже, проблема починалася ще до вибору користувачем сторонніх застосунків: захисні механізми підривало ПЗ, отримане разом із самою технікою.
Один контролер і кілька способів заробітку
Спочатку XCPE отримував конфігурацію, а потім підтримував канал команд через MQTT — легкий протокол обміну повідомленнями. Оператори могли непомітно встановлювати застосунки, виконувати команди й захоплювати зображення екрана. Google спостерігала знімки екрана, імітацію натискань клавіш та виведення даних. Це опис можливостей і зафіксованих дій, а не доказ крадіжки всіх видів даних у кожного власника.
Роботу часто передавали окремому завантажувачу com.abc.nexus, який запускав модулі монетизації. Розділення зв’язку та виконання дозволяло залишати контролер невеликим, змінюючи корисне навантаження. У новішій активності Google побачила спеціалізовані завантажувачі замість цього універсального компонента.
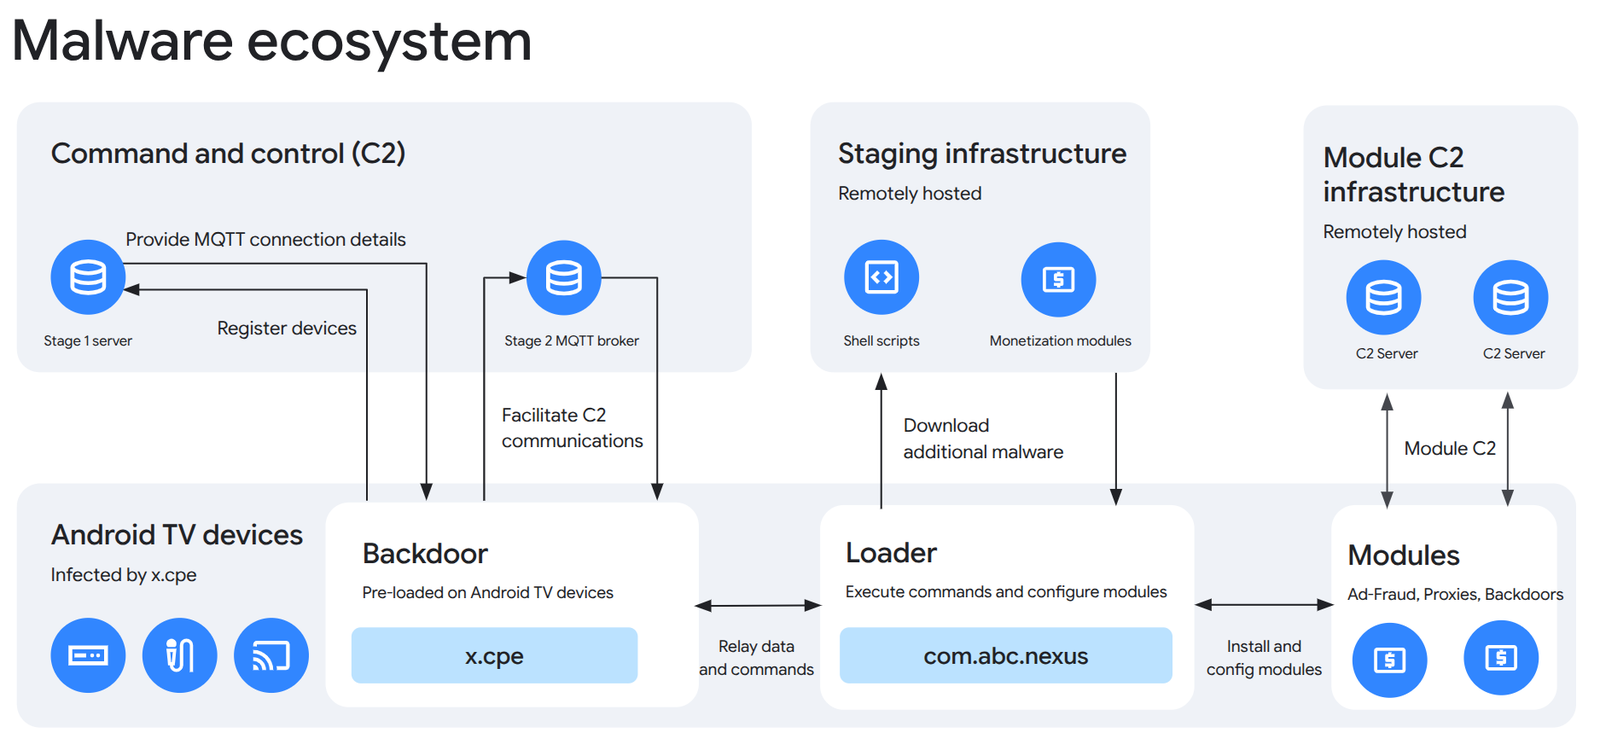
Саме тому видалення одного модуля не обов’язково прибирає контролер. Схема також показує окремі сервери керування партнерськими модулями. Під час операції Google атакувала і головну інфраструктуру, і домени понад десятка сімейств шкідливого ПЗ.
Резидентні проксі передавали чужий трафік через домашнє підключення: для кінцевого сервера він міг виглядати як трафік із публічної IP-адреси власника. Рекламні модулі створювали шахрайську активність, а додаткові бекдори встановлювали інші компоненти. Особливо промовистий обхід згоди: один вбудований проксі-SDK запускався з прапорцем погодження без показу користувачеві відповідного екрана.
1,3 млн приставок — не 10 млн очищених пристроїв
Окрема оцінка Google про щонайменше 10 млн додаткових скомпрометованих пристроїв стосується доступу через відключену партнерську інфраструктуру. Ці партнери поширюють модулі й іншими каналами. Це не кількість додаткових ТВ-приставок XCPE і не підтвердження очищення всіх пристроїв.
Переважну більшість заражень XCPE становили Android TV-приставки, хоча Google бачила й інше обладнання на Android. Звіт не дає підстав оголошувати зараженим кожен Android TV-пристрій або весь асортимент окремого продавця.
Що власник може перевірити зараз
Якщо є підозра або підтвердження зараження, від’єднайте приставку від мережі й уточніть точну модель та прошивку в продавця або виробника. Це крок стримування, що випливає з описаного віддаленого керування. Запитайте про підтримуване виправлення саме прошивки: звичайне видалення застосунку чи незрозуміле скидання не доводить зникнення вбудованої копії.
Google радить обирати надійних виробників, довірені магазини застосунків і залишати Play Protect увімкненим. Однак цей бекдор умів вимикати перевірку застосунків, тому сам перемикач не підтверджує чистоту прошивки. Не встановлюйте неперевірені APK для «видалення XCPE» і не вмикайте віддалене налагодження на прохання незнайомців.
Нещодавнє дослідження підроблених інсталяторів Windows показує інший шлях до тієї самої моделі заробітку: продажу обчислень та інтернет-доступу після встановлення. У випадку XCPE довіру було порушено ще до першого ввімкнення покупки.
Джерела
Google Threat Intelligence Group. Відключення ботнету XCPE. Google Cloud, 2 листопада 2026 року. Дата звернення: 4 листопада 2026 року.
