

Один підроблений інсталятор може перетворити Windows-комп’ютер на проксі для чужого інтернет-трафіку або вузол розподілених обчислень. У дослідженні від 3 листопада Microsoft простежила обидва сценарії через завантаження, що видавали себе за зламані Navicat Premium, пакети FabFilter, ігри та утиліти. Головний висновок: блокування одного шкідливого компонента не обов’язково зупиняє решту пакета.
Система доставки намагається встановити кілька додаткових програм за один сеанс. Одна спроба може завершитися помилкою, інша — успішно. Тому повідомлення антивірусу ще не відповідає на головне запитання користувача: що саме встигло запуститися на цьому ПК?
Разом із програмою встановлюється схема заробітку
Початок виглядає знайомо: аудіоплагін, гра, активатор або автоклікер з неофіційного сайту. Microsoft виявила інсталятори, які запускали додаткові виконувані файли з тимчасових папок Inno Setup. Це легітимна технологія встановлення програм; сама її наявність не доводить зараження.
Вирішальний момент настає після запуску завантаженого файла. Тимчасовий інсталятор запускає пронумеровані компоненти на кшталт eld0.exe та інші файли eld*.exe у %TEMP%\is-*.tmp\. У дослідженому ланцюжку це етапи доставки додаткового ПЗ, а не підтвердження нормального встановлення обіцяної програми.
Далі система звітує про результат кожної окремої «пропозиції» встановлення. Microsoft виявила повторюване поєднання d=inno з r=offer_execution або r=offer_execution_fail у зворотних запитах. Для аналітика це спосіб пов’язати спроби доставки, навіть коли домени й назви файлів змінюються.
Повідомлення про невдачу іноді прямо вказувало, що засіб захисту заблокував вірус або потенційно небажану програму. Проте воно стосувалося лише одного компонента. Інші могли вже запуститися або встановитися згодом. У деяких спостереженнях Microsoft дочірні програми починали працювати до чи приблизно одночасно зі звітним запитом.
WorldProxyPool дає комп’ютеру другу роботу
У дослідженому ланцюжку з приманкою Navicat встановлювався WorldProxyPool — проксі-компонент, здатний пропускати чужий інтернет-трафік через комп’ютер. Проблема полягає в оманливому встановленні та використанні мережевих ресурсів без усвідомленої згоди власника. Звіт не доводить, що кожне встановлення будь-якої згаданої програми є шкідливим.
Копіюванням файла справа не обмежувалася. Microsoft зафіксувала три завдання планувальника з правами SYSTEM — високими системними привілеями:
- WorldProxyPoolAgent запускає агент під час старту Windows; інсталятор також запускав його одразу.
- WorldProxyPoolWatchdog кожні п’ять хвилин виконує прихований контрольний сценарій PowerShell.
- WorldProxyPoolUpdater щогодини запускає компонент оновлення.
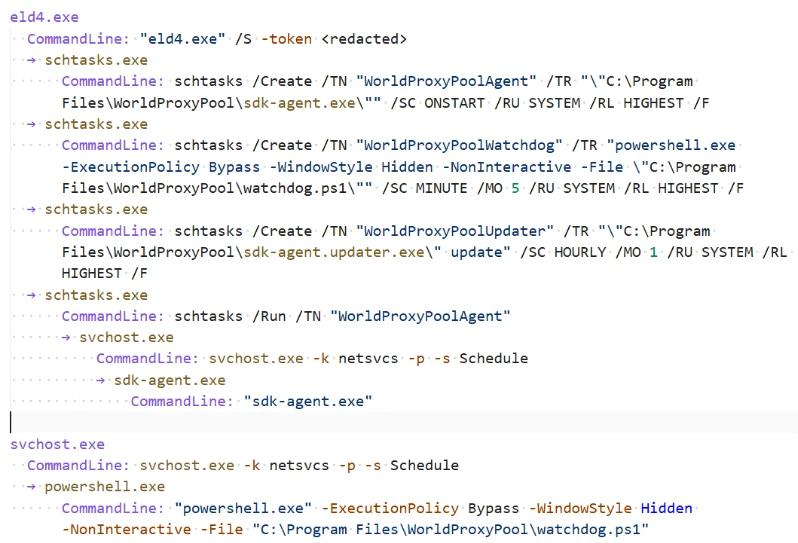
Саме тому видалення початкового завантаження може залишити проблему на місці. Замість одного файла в папці завантажень з’являється регулярна активність під керуванням планувальника Windows. Перезавантаження здатне знову запустити агент. Поєднання цих назв завдань із файлами в C:\Program Files\WorldProxyPool\ дає аналітику конкретніші зачіпки, ніж назва приманки.
Інший компонент витрачає обчислювальні ресурси
Ланцюжок із приманкою FabFilter мав інший результат: тихе встановлення CharityEngine/BOINC та допоміжного ПЗ, зокрема VirtualBox. Microsoft спостерігала запуск обчислювальних компонентів і з’єднання з інфраструктурою CharityEngine. BOINC — легітимна платформа розподілених обчислень, тож її наявність сама собою не означає зараження. Важливо, чи користувач свідомо дозволив встановлення та виконання цих завдань.
Третя гілка доставляла AW Manager або Windows Manager, зокрема AdvancedWindowsManager.exe. Це різні шляхи монетизації в межах кампанії, а не твердження, що всі постраждалі отримали однаковий набір із трьох програм.
Симптоми можуть бути неоднозначними. Незрозуміле навантаження на процесор, нові програми чи фоновий мережевий обмін — привід перевірити хронологію встановлень, а не готовий діагноз. Назва процесу, тимчасова папка Inno або VirtualBox можуть належати й законному ПЗ.
Після запуску перевірте весь сеанс встановлення
Якщо ви лише завантажили підозрілий файл, не запускайте його для перевірки. Помістіть у карантин або видаліть. Якщо вже запустили й отримали сповіщення захисту, збережіть його подробиці, шлях до завантаження та приблизний час запуску. Робочий комп’ютер від’єднайте від мережі та повідомте ІТ-фахівців, щоб вони перевірили встановлення й механізми автозапуску.
На особистому Windows-ПК видалення видимого компонента — лише початок. Після першого виявлення можуть залишитися завантажувач, завдання планувальника, служба або інша програма з пакета. Завантажте та встановіть Gridinsoft Anti-Malware з офіційного сайту, оновіть базу, виконайте повне сканування, перегляньте й видаліть виявлені загрози, а потім перезавантажте ПК. Якщо сповіщення чи фонова активність повертаються, повторіть сканування та перевірте пов’язані завдання автозапуску й нові програми. Сканування допомагає знайти залишкові компоненти, але не доводить відсутність будь-яких інших наслідків.
Відрізняйте підозрілий пакет від інструмента, який ви встановили навмисно. Не видаляйте всі компоненти BOINC, VirtualBox чи PowerShell лише через згадку в цьому звіті. Зіставте їх із запуском недовіреного інсталятора, новими завданнями, шляхами до файлів і результатами перевірки захисту.
Схожий ризик неофіційних активаторів показує випадок Cryptbot під виглядом KMSPico: назва очікуваної програми не описує всіх наслідків її запуску.
Практичний висновок цього випадку конкретний: заблокована «пропозиція» не означає, що весь сеанс встановлення безпечний. Треба з’ясувати, що встановилося успішно, отримало автозапуск і досі працює.
Джерела
- Microsoft Security Research та Jiacen Xu. Кампанія підроблених завантажень із троянізованими інсталяторами для монетизації пристроїв. Microsoft Security Blog, 3 листопада 2026 року.
