
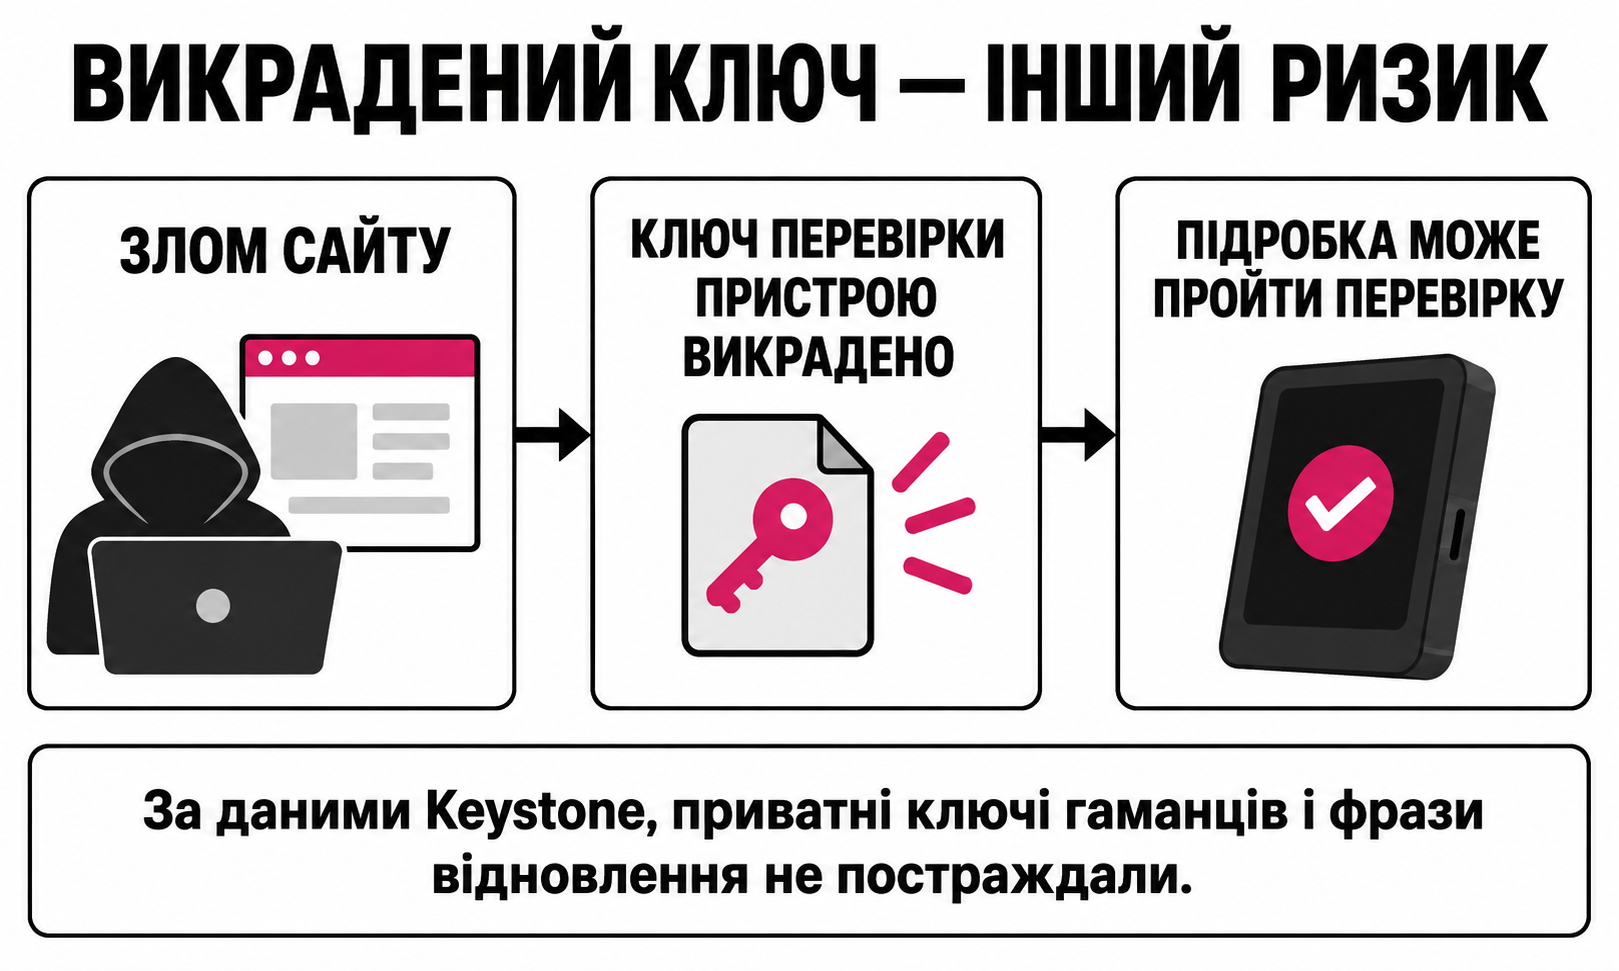
Keystone повідомила, що зловмисник викрав із її інфраструктури заводський ключ, за допомогою якого апаратні криптогаманці підтверджують справжність. Компанія знищить 18 835 непроданих пристроїв із цим ключем і призупинила відправлення замовлень зі свого сайту. Для покупця небезпека в тому, що підробка з викраденим ключем може пройти саме ту перевірку, яка мала б її викрити.
У заяві від 26 жовтня компанія відокремлює цю проблему від викрадення секретів, що дають змогу розпоряджатися коштами: за даними Keystone, фрази відновлення та приватні ключі гаманців не постраждали. Проте для пристроїв, отриманих після 20 жовтня зі старим ключем перевірки, позитивного онлайн-результату вже недостатньо. Компанія просить звернутися до офіційної підтримки й користуватися пристроєм лише після додаткового підтвердження.
Від зламу сайту — до перевірки пристрою
Keystone виявила незвичний доступ до сайту 20 жовтня 2026 року. За результатами її розслідування, зловмисник скористався вразливістю стороннього інструмента моніторингу даних, щоб підвищити привілеї. Це відкрило доступ до частини клієнтської інформації та ключа перевірки пристроїв. Компанія повідомляє, що того ж дня заблокувала несанкціонований доступ і виправила вразливість. Назву інструмента й місце зберігання ключа в заяві не розкрито.
Викрадений секрет називається WebAuth key. Його записують у пристрої під час виготовлення; за словами Keystone, стерти або замінити його неможливо. Він підтверджує, що пристрій володіє заводським секретом автентифікації. Цей ключ не створює фрази відновлення, не виводить приватні ключі гаманця й не підписує транзакції.
Саме тут проходить межа ризику. Копія ключа перевірки може дати підробленому гаманцю змогу відповісти так, що перевірка визнає його справжнім. Сама собою ця копія не розкриває ключів підпису вже наявного власника. Заява від 26 жовтня описує можливість потрапляння підробок до покупців, але не називає підтвердженої партії таких пристроїв чи випадку викрадення коштів унаслідок цього.
Новий секрет у майбутньому виробництві не замінить старого всередині вже виготовлених пристроїв. Тому Keystone вирішила знищити 18 835 одиниць складських запасів, використовувати новий ключ у нових пристроях і не відправляти невиконані замовлення із сайту до завершення їх виробництва. Число 18 835 стосується запасів компанії, а не гаманців, викрадених у клієнтів.
Дані покупців залишилися після невдалого видалення
Інший збій стосується інформації, яку збирали для продажу й доставки гаманців. За даними Keystone, інцидент охопив 51 083 записи про покупки в її магазині на Shopify. Персональні дані у 25 119 записах стерли ще до несанкціонованого доступу. Решта 25 964 записи за 2024–2026 роки все ще містили імена, контакти, адреси доставки та відомості про замовлення.
Частину цих даних мали видалити за політикою зберігання протягом 180 днів. Keystone створила інструмент автоматичного масового видалення, оскільки обробляти кожен запис окремо було неефективно. Але деякі завдання завершувалися помилкою, яку вчасно не помітили й не усунули. Отже, проблема полягала й у відсутності надійного підтвердження, що обіцяне видалення справді відбулося.
До реагування також включили 12 873 записи про незавершене оформлення покупки. Вони містили введені контактні дані й адреси доставки, але це не додаткова кількість оплачених замовлень і не обов’язково окремі люди. Keystone зазначає, що банківські платіжні дані та номери державних документів не постраждали. Виключення покупок через Amazon та інші канали зі сфери витоку клієнтських даних не підтверджує справжності кожного пристрою, придбаного там.
Компанія повідомляє, що скоротила строк зберігання персональних даних до 90 днів і 24 жовтня подала запити на видалення прострочених відомостей. Завершення очікується 3 листопада після встановленого Shopify періоду очікування. Це майбутній контрольний строк, а не вже перевірений цією статтею результат.
Дата отримання змінює дії власника
- Пристрій доставлено до 20 жовтня: Keystone вважає його механізм перевірки неураженим. За її рекомендацією, гаманцем, що пройшов перевірку, можна користуватися як звичайно.
- Отримано після 20 жовтня зі старим ключем: зверніться до Keystone через офіційний сайт і дочекайтеся додаткового підтвердження справжності перед використанням, навіть якщо онлайн-перевірка успішна. Якщо дата доставки або версія ключа невідома, уточніть процедуру в підтримки, а не робіть висновок лише з позитивного результату.
- Замовлення із сайту ще не відправили: оголошена пауза в доставці є окремим питанням від безпеки коштів, які вже зберігаються за допомогою справжнього гаманця.
Введіть keyst.one у браузері самостійно. Офіційна адреса підтримки — support [at] keyst [dot] one. Keystone повідомляє, що лише через цей інцидент переказувати активи не потрібно й повертати пристрій компанія не проситиме. Повідомлення про обов’язкове відкликання, перенесення активів або допомогу в розслідуванні слід перевірити незалежно — не відправляти за ним гаманець і не розкривати фразу відновлення.
Окремий витік клієнтських даних SafePal показує, чому інформація про замовлення потребує власної реакції навіть без викрадення ключів підпису. У Keystone додається ще одне питання: чи може заводська перевірка підтвердити походження щойно отриманого пристрою.
Власнику потрібно розрізняти два питання: походження придбаного пристрою та можливість переконливого обману завдяки викраденим даним замовлення. Знання справжньої адреси чи покупки не доводить, що телефонує Keystone. Перевірка репутації сайту може дати додаткові сигнали щодо підозрілого посилання, але не підтвердить справжність обладнання й не замінить додаткову перевірку виробника.
Джерела
- Keystone. «Заява щодо інциденту безпеки на офіційному сайті та рекомендації клієнтам». 26 жовтня 2026 року. Офіційна заява про інцидент.
- Keystone. «Перевірка пристрою». Переглянуто 28 жовтня 2026 року. Сторінка перевірки справжності.
