

Lazarus використала програму для захисту банківських сеансів у Південній Кореї як частину цільового шпигунського ланцюжка. У дослідженні Operation FlashHole від 21 жовтня Kaspersky описує підроблені резюме й портфоліо, підозрілий запуск процесів під CrossWeb EX та шкідливі модулі, які спочатку працювали в пам’яті. Постраждали щонайменше три організації зі сфер розробки ПЗ, будівництва та виробництва обладнання дротового зв’язку.
Новим є оприлюднене дослідження, а не початок операції. Найдавніші знайдені сліди датуються липнем 2025 року; дослідники повідомляють, що реагували на атаку в січні. Зв’язок FlashHole із Lazarus вони оцінюють із впевненістю від середньої до високої. Водночас точний спосіб зловживання CrossWeb EX встановити не вдалося. Звіт не доводить зараження кожної інсталяції чи небезпечність будь-якого відвідування GitHub Pages.[1]
Один сайт мав дві різні професійні приманки
Дослідники знайшли сайт GitHub Pages, пов’язаний з обліковим записом, який також використовувався для керування шкідливим ПЗ. Спочатку він показував резюме старшого розробника мережевого обладнання. У січні його перетворили на портфоліо дизайнера інтер’єрів. Kaspersky пов’язує ці версії з імовірними цілями у виробництві телекомунікаційного обладнання й будівництві: сторінку підлаштовували під людину, яка мала її відкрити.
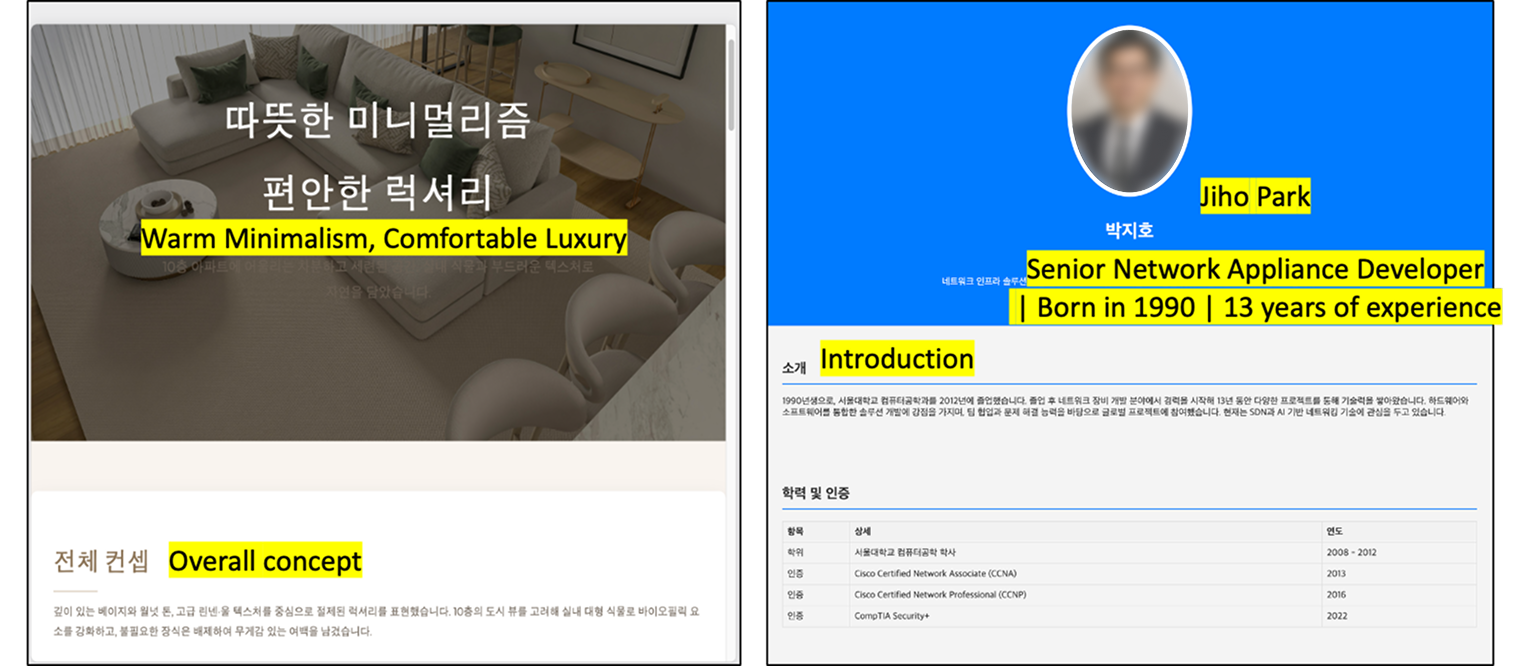
На опублікованих зображеннях видно дві різні причини перейти за посиланням: технічний кандидат і демонстрація оформлення приміщення. Дослідники з впевненістю від середньої до високої припускають, що користувачів приводили цільові листи. Повного тексту оригінального листа у звіті немає.
Умовний приклад для розпізнавання, а не відновлений лист FlashHole: відправник Кандидат <portfolio [at] example [dot] invalid>; тема Портфоліо мережевого інженера; текст: «Вітаю! Перегляньте моє портфоліо для цієї вакансії. Переглянути портфоліо. Дякую». У цьому прикладі немає вкладення, вимоги пароля чи крайнього терміну: потрібна дія — відкрити портфоліо. Справжні формулювання листів кампанії залишаються невідомими.
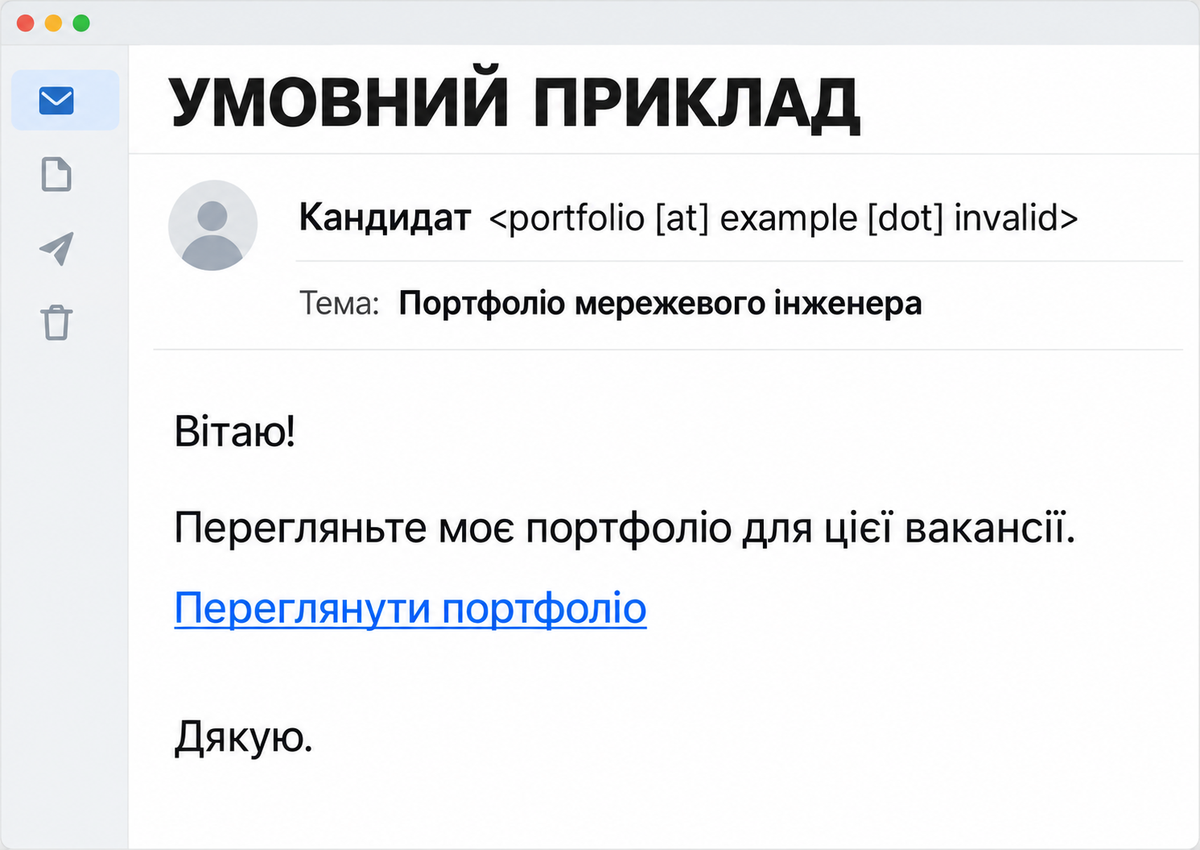
Фото в резюме й неправдоподібні деталі портфоліо дали дослідникам підстави припускати застосування ШІ. Це оцінка способу створення приманки, а не доказ того, що автономний ШІ провів усе вторгнення. Важлива для цієї справи особливість — подальший ланцюжок виконання через легітимну захисну програму.
Під банківською службою запустилася програма Windows
CrossWeb EX шифрує обмін між браузером і сервером; її вимагають поширені південнокорейські банківські й державні сайти. Підозрілим батьківським процесом виявився INISAFECrossWebEXSvc.exe з інсталяційного пакета CrossWeb EX V3 3.4.1.2. Це інша програма, ніж Cross EX, яку використовували в попередній операції SyncHole.
Після початкового проникнення під цією службою запустилася легітимна програма передавання файлів Bluetooth у Windows — fsquirt.exe. У неї впровадили шелкод із модулем TechHub. Показовим є зв’язок процесів і сторонній код у пам’яті, а не сама назва файла. Видалення справжнього компонента Windows не пояснить і не усуне вторгнення.
Підроблені сайти завантажували зовнішній JavaScript. Дослідники вважають відвідування сторінки ймовірним початком ланцюжка за участю CrossWeb EX, але залишають точний початковий механізм невстановленим. Тому з цього звіту не можна вивести універсальну пораду «встановіть таку версію — і питання закрите».
GitHub доставляв модулі, а служба забезпечувала повернення
TechHub використовував персональний токен доступу GitHub для зв’язку з приватними репозиторіями й отримання наступних компонентів. Зловмисники користувалися легітимним хостингом та API; це не означає злам звичайних користувачів або репозиторіїв GitHub. Для розслідування важливо, який процес звертався до якого репозиторію, коли й разом із якими подіями виконання.
Далі TechHub приводив до Cubridge — компонента, що координує завантаження плагінів та інструментів. Початковий ланцюжок працював у пам’яті, тож на диску могло бути мало слідів. Пізніше TouchHub і TouchShift забезпечували запуск через службу та підвантаження сторонньої DLL легітимною програмою. Другий екземпляр TechHub залучав ClientHub і LPEClient, розширюючи ланцюжок після першого проникнення.
Послідовність пояснює більше, ніж перелік назв. Перезавантаження може прибрати тимчасовий модуль із пам’яті, залишивши службу або завантажувач, який запустить його знову. Так само карантин одного файла не доводить усунення всіх компонентів чи облік усіх викрадених даних. Звіт описує можливості кібершпигунства й постраждалі організації, але не встановлює загального публічного обсягу крадіжки інформації.
Перевіряйте послідовність подій
Організаціям, що використовують CrossWeb EX, варто зберегти й зіставити дочірні процеси підозрілої служби, впроваджені модулі, нові служби та звернення до репозиторіїв. З’єднання з GitHub саме по собі є слабкою ознакою. Запуск fsquirt.exe під фінансовою захисною службою — значно конкретніша зачіпка з цього дослідження. Перед видаленням слідів фахівцям потрібно зберегти доступні дані пам’яті й журнали кінцевих пристроїв.
Межі висновків залишаються вузькими: це не доказ масового зараження всіх користувачів банкінгу, нової вразливості передавання Bluetooth у Windows чи застосування вимагача саме у FlashHole. Висновок практичний: довіра до призначення програми не замінює перевірку її поведінки, особливо коли за правдоподібним професійним знайомством іде незвичний запуск процесів.
Джерела
- Соджун Рю. «Operation FlashHole: Lazarus breaks security, defies control». Kaspersky Securelist, 21 жовтня 2026 року; переглянуто 22 жовтня 2026 року. Технічне дослідження, зображення та індикатори.
