

Підключення ConnectWise для резервного копіювання стало шляхом до робочих середовищ Microsoft 365 клієнтів, а в одному дослідженому випадку — способом залишити нові облікові дані в інших довірених застосунках. Сервіс Cloud Backup, раніше SkyKick, досі призупинений. Адміністраторам потрібно перевірити доступ застосунків, зокрема старі підключення SkyKick, які могли залишитися після завершення підписки.
Huntress і Todyl оприлюднили розслідування 16 жовтня, описавши активність 15 жовтня. Оновлення ConnectWise від 18 жовтня додало два IP-індикатори; у повідомленні від 19 жовтня, 01:15 UTC, підтвердженого часу відновлення ще не було. За даними провайдера, збережені резервні архіви залишаються зашифрованими та ізольованими, ознак їх компрометації немає. Це висновок про архіви, а не підтвердження безпеки кожного робочого середовища клієнта.[1]
Зловмисник увійшов від імені застосунку
Сервісу резервного копіювання потрібні дозволи читати дані та відновлювати їх. У Microsoft 365 адміністратор може надати ці права застосунку; його локальне представлення в організації називається service principal. Після цього сервіс проходить автентифікацію власними обліковими даними, не запитуючи вхід працівника для кожного завдання.
Todyl виявила, що стороння особа використовувала вже схвалену ідентичність ConnectWise Cloud Backup для отримання токенів Microsoft Graph. Запити проходили ідентифікатори середовищ у порядку зростання з інтервалами приблизно від однієї до шести хвилин. Деякі досліджені організації вже не мали активної підписки на резервне копіювання. Завершення підписки не означало, що старий доступ застосунку зник.[2]
Це пояснює, чому MFA користувача не зупинила такі входи. Працівник не підтверджував push-запит і не вводив пароль: застосунок автентифікувався сам. Зміна пароля користувача або відкликання його сеансів не прибирає секрети чи дозволи застосунку. Окремий випадок фальшивого налаштування passkey Microsoft 365 спрямований на вхід людини; тут зловмисники використали іншу межу довіри.
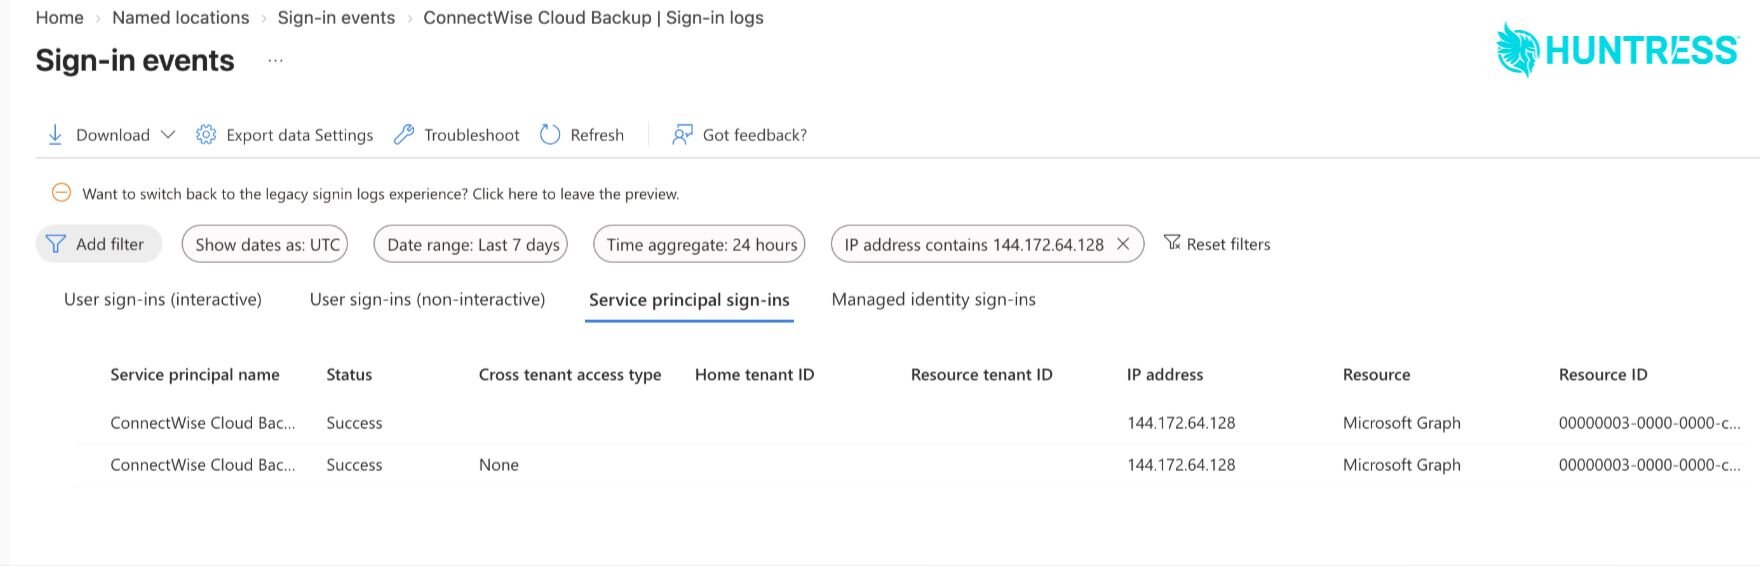
Важлива деталь знімка — вибрана вкладка Service principal sign-ins. Перевіряючи лише інтерактивні входи користувачів, адміністратор може пропустити цю активність. Приклад Huntress показує успішні входи Cloud Backup до Microsoft Graph з адреси 144.172.64[.]128.[3]
П’ять хвилин — і з’явився інший шлях доступу
Huntress описала іншу, небезпечнішу послідовність в одному клієнтському середовищі 15 жовтня між 03:44 та 03:49 UTC. Застосунок ConnectWise Cloud Management для Microsoft Teams призначив собі роль Global Administrator, а потім додав клієнтські секрети до двох інших застосунків: інструмента керування MSP та клієнтського застосунку Huntress. Додати сертифікат не вдалося, але секрети були створені зі строком дії до 2028 року.
Новий клієнтський секрет дає ще один робочий спосіб увійти від імені відповідного застосунку. Він може залишитися чинним після вимкнення початкового підключення ConnectWise, бо належить іншій ідентичності. Згодом Huntress виявила сім входів із секретом, доданим до її застосунку, та видалила цей секрет 16 жовтня.
Хронологія водночас обмежує висновки. Нові секрети з’явилися раніше за пізніші входи Cloud Backup з публічної IP-адреси; Huntress не встановила, що обидва етапи виконав той самий оператор. У ранній активності фігурував приватний діапазон IPv6 Azure, але ним користується й легітимний трафік. Сама приватна адреса чи user agent Python не визначає нападника.
Входи підтверджені, загальний обсяг викраденого — ні
Показники Huntress змінювалися з розширенням перевірки: станом на 19:00 UTC 16 жовтня компанія підтвердила несанкціоновані входи у 162 середовищах. Оновлення від 17 жовтня повідомляло про активність майже у тисячі середовищ та успішні входи більш ніж у 300. Це спостереження автентифікації, а не кількість організацій із доведеним викраденням файлів.
Todyl не знайшла закріплення через застосунок резервного копіювання у своїй дослідженій вибірці. Там, де резервне копіювання працювало, легітимні та шкідливі запити могли використовувати одну ідентичність, тому без потрібних журналів запитів Graph було складно визначити походження операцій читання. Це різні спостереження в різних середовищах; вони не спростовують окремого випадку додавання секретів, який описала Huntress. Увімкнення додаткового журналювання зараз також не відновить записи, які раніше не збиралися.
Перевірте підключення та змінені ними ідентичності
ConnectWise повідомила, що 17 жовтня вимкнула сім пов’язаних ідентичностей застосунків. Адміністраторам слід залишити відповідні підключення вимкненими до офіційних інструкцій відновлення, зберегти доступні журнали й перевірити власне середовище та кожне клієнтське. На час розслідування застосунки варто вимикати, а не видаляти, зберігаючи докази й відомості про надані дозволи.
- Знайдіть точний застосунок. У розділі Enterprise applications в Entra шукайте Cloud Backup за ID
506e08f9-6e9a-4da4-942b-a099a03644ae, зокрема під назвою SkyKick. Перевірте й інші застосунки Cloud Management зі списку провайдера. - Відкрийте потрібні журнали. Використовуйте Service principal sign-ins і зіставляйте ID застосунку, час, адреси та операції. Оновлення провайдера від 18 жовтня містить
144.172.64[.]99і144.172.64[.]60на додачу до144.172.64[.]128. Пошук лише за цими IP не охоплює ранню активність із приватних адрес. - Перевірте зміни. Перегляньте секрети й сертифікати застосунків, ролі каталогу, власників, надані згоди, федеративні довірчі зв’язки, пересилання пошти та правила скриньок. Дослідіть інші ідентичності, змінені під час підозрілої активності: вимкнення початкового застосунку не прибирає секрети, залишені в інших.
- Врахуйте перерву в захисті. Уточнюйте в провайдера доступність копіювання та відновлення, підтримуйте погоджений план безперервності. Збережений архів і доступна функція відновлення — різні речі.
Це інцидент із хмарними ідентичностями. Локальне антивірусне сканування не відкликає секрети застосунків, не скасовує дозволи в Microsoft 365 і не встановлює, які дані читали через Graph. Відновлення потребує перевірки наданого доступу та всіх інших ідентичностей, які могли змінити з його допомогою.
Джерела
- ConnectWise. «Cloud Backup (formerly known as SkyKick) Service Interruption». Trust Center, 16–19 жовтня 2026; переглянуто 19 жовтня 2026. Оновлення інциденту та інструкції адміністраторам.
- Nicholas Koken. «Investigation: Unauthorized Access Through the ConnectWise Cloud Backup Microsoft 365 App». Todyl, 16 жовтня 2026. Результати розслідування.
- Jonathan Semon. «ConnectWise (SkyKick) Vendor Credentials Abused in M365 Attacks». Huntress, 16 жовтня 2026; оновлено 17 жовтня; переглянуто 19 жовтня 2026. Входи та додавання облікових даних.
